



Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Пользователи Windows 10 смогут платно продлить доставку патчей на 3 года

Как сообщили в Microsoft, все пользователи Windows 10 (включая домашних) смогут платить за дополнительные три года обновлений, устраняющих уязвимости в системе. Эта программа известна как Extended Security Updates (ESU).

Напомним, поддержка операционной системы Windows 10 прекратится 14 октября 2025 года. На сайте Microsoft пользователей предупреждают: после этой даты не стоит ждать обновлений или техподдержки.

Финальным релизом этой версии ОС станет Windows 10 22H2. Стоит отметить, что отдельные устройства на Windows 10, установленные, например, в медицинских учреждениях и на промышленных предприятиях, продолжат получать патчи и после октября 2025-го.

Microsoft советует системным администраторам, компьютеры которых сидят на «десятке», либо обновиться до Windows 11, либо платить за дополнительный период патчинга.

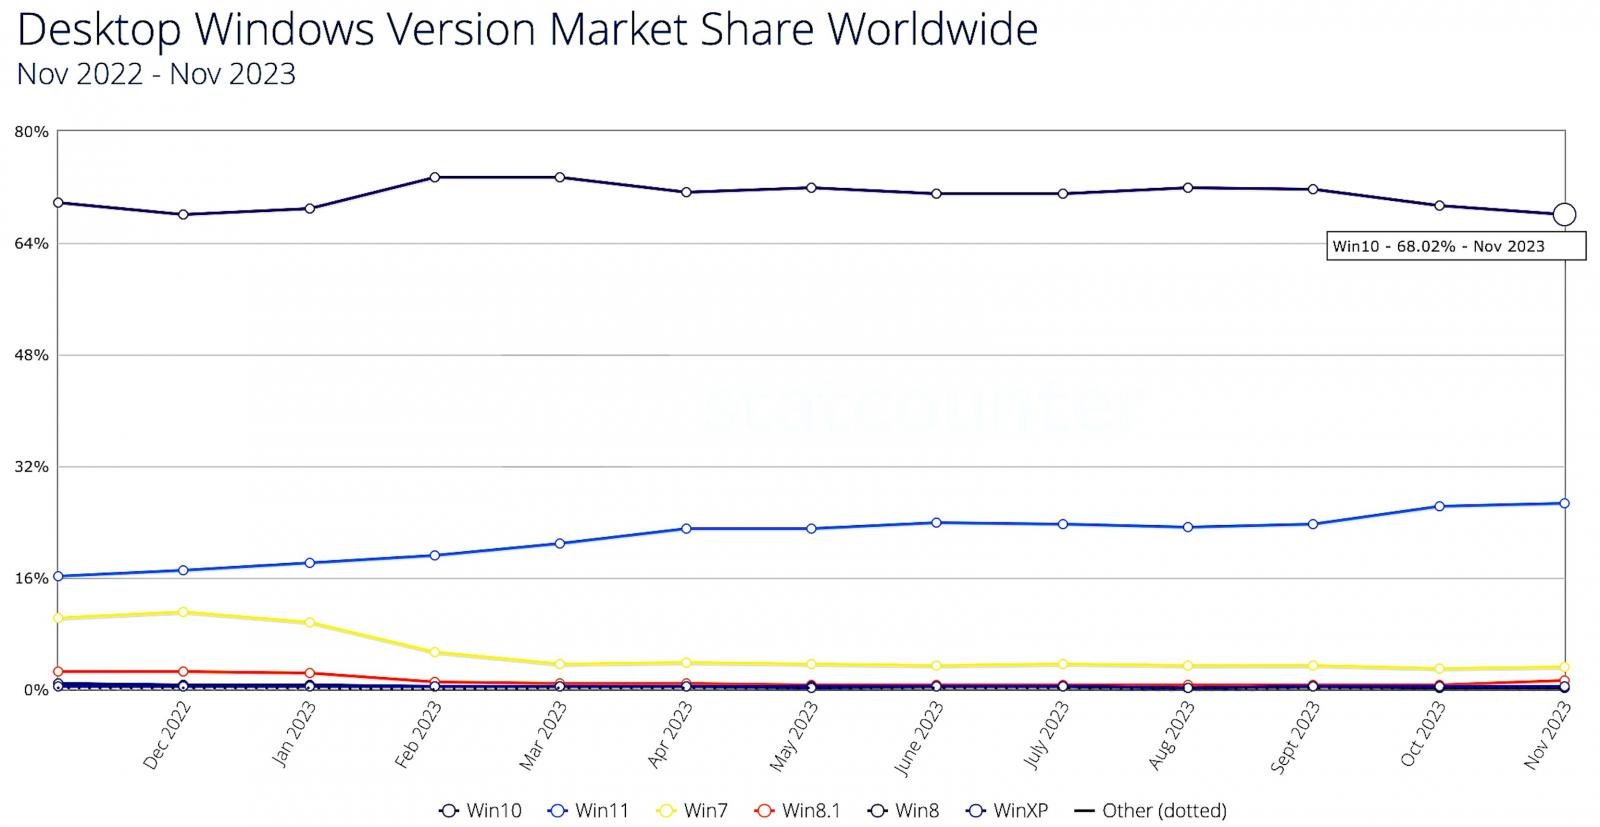
Согласно данным Statcounter Global Stats, 68% Windows-устройств по всему миру до сих пор используют 10-ю версию. Windows 11 на сегодняшний день занимает всего 26%.

«Само собой, мы в первую очередь рекомендуем перейти на Windows 11, однако понимаем, что иногда есть обстоятельства, которые мешают это сделать до даты окончания поддержки Windows 10. Именно поэтому мы предлагаем программу Extended Security Updates, благодаря которой вы сможете получать обновления ещё три года», — отмечает Джейсон Лезнек из Microsoft.

Корпорация из Редмонда обещает, что актуальные цены и условия будут доступны ближе к октябрю 2025 года.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru