



macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

macOS-троян Atomic распространяется как апдейт браузера на WordPress-сайтах

Вредоносная программа для macOS, известная под именем Atomic, доставляется под видом обновления браузера в новой кампании — ClearFake. Напомним, Atomic продаётся киберпреступникам по подписке за 1000 долларов в месяц.

Кампанию ClearFake зафиксировала команда Malwarebytes. Жером Сегура, один из специалистов, пишет в отчёте следующее:

«Возможно, мы впервые наблюдаем трансформацию одной из основных вредоносных кампаний, предназначенных ранее для Windows, которая теперь нацелена и на пользователей macOS».

Atomic попался исследователям в апреле 2023 года, он представляет собой коммерческий вредонос, заточенный под кражу данных жертв, сохранённых в веб-браузерах и криптокошельках.

В сентябре этого года Malwarebytes предупреждала о злонамеренной кампании, использующей рекламу в Google для распространения Atomic.

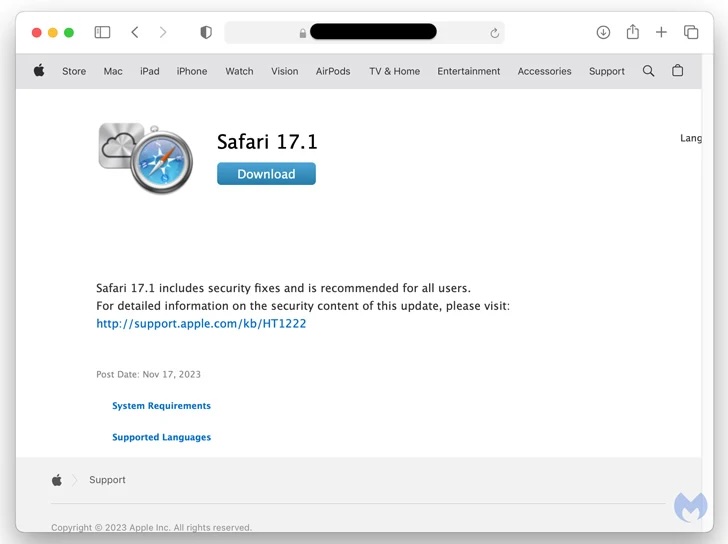
Теперь на ландшафте появилась ClearFake — кибероперация, которая задействует взломанные WordPress-сайты, где пользователям пытаются подсунуть зловред под видом обновления браузера.


Если посетитель попадётся на уловку и попробует загрузить фейковый апдейт, на его компьютер скачается файл в формате DMG. После запуска этого файла троян успешно устанавливается в систему.

Сегура также отметил, что пейлоад Atomic при необходимости достаточно легко адаптируется под разных жертв.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru