



В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

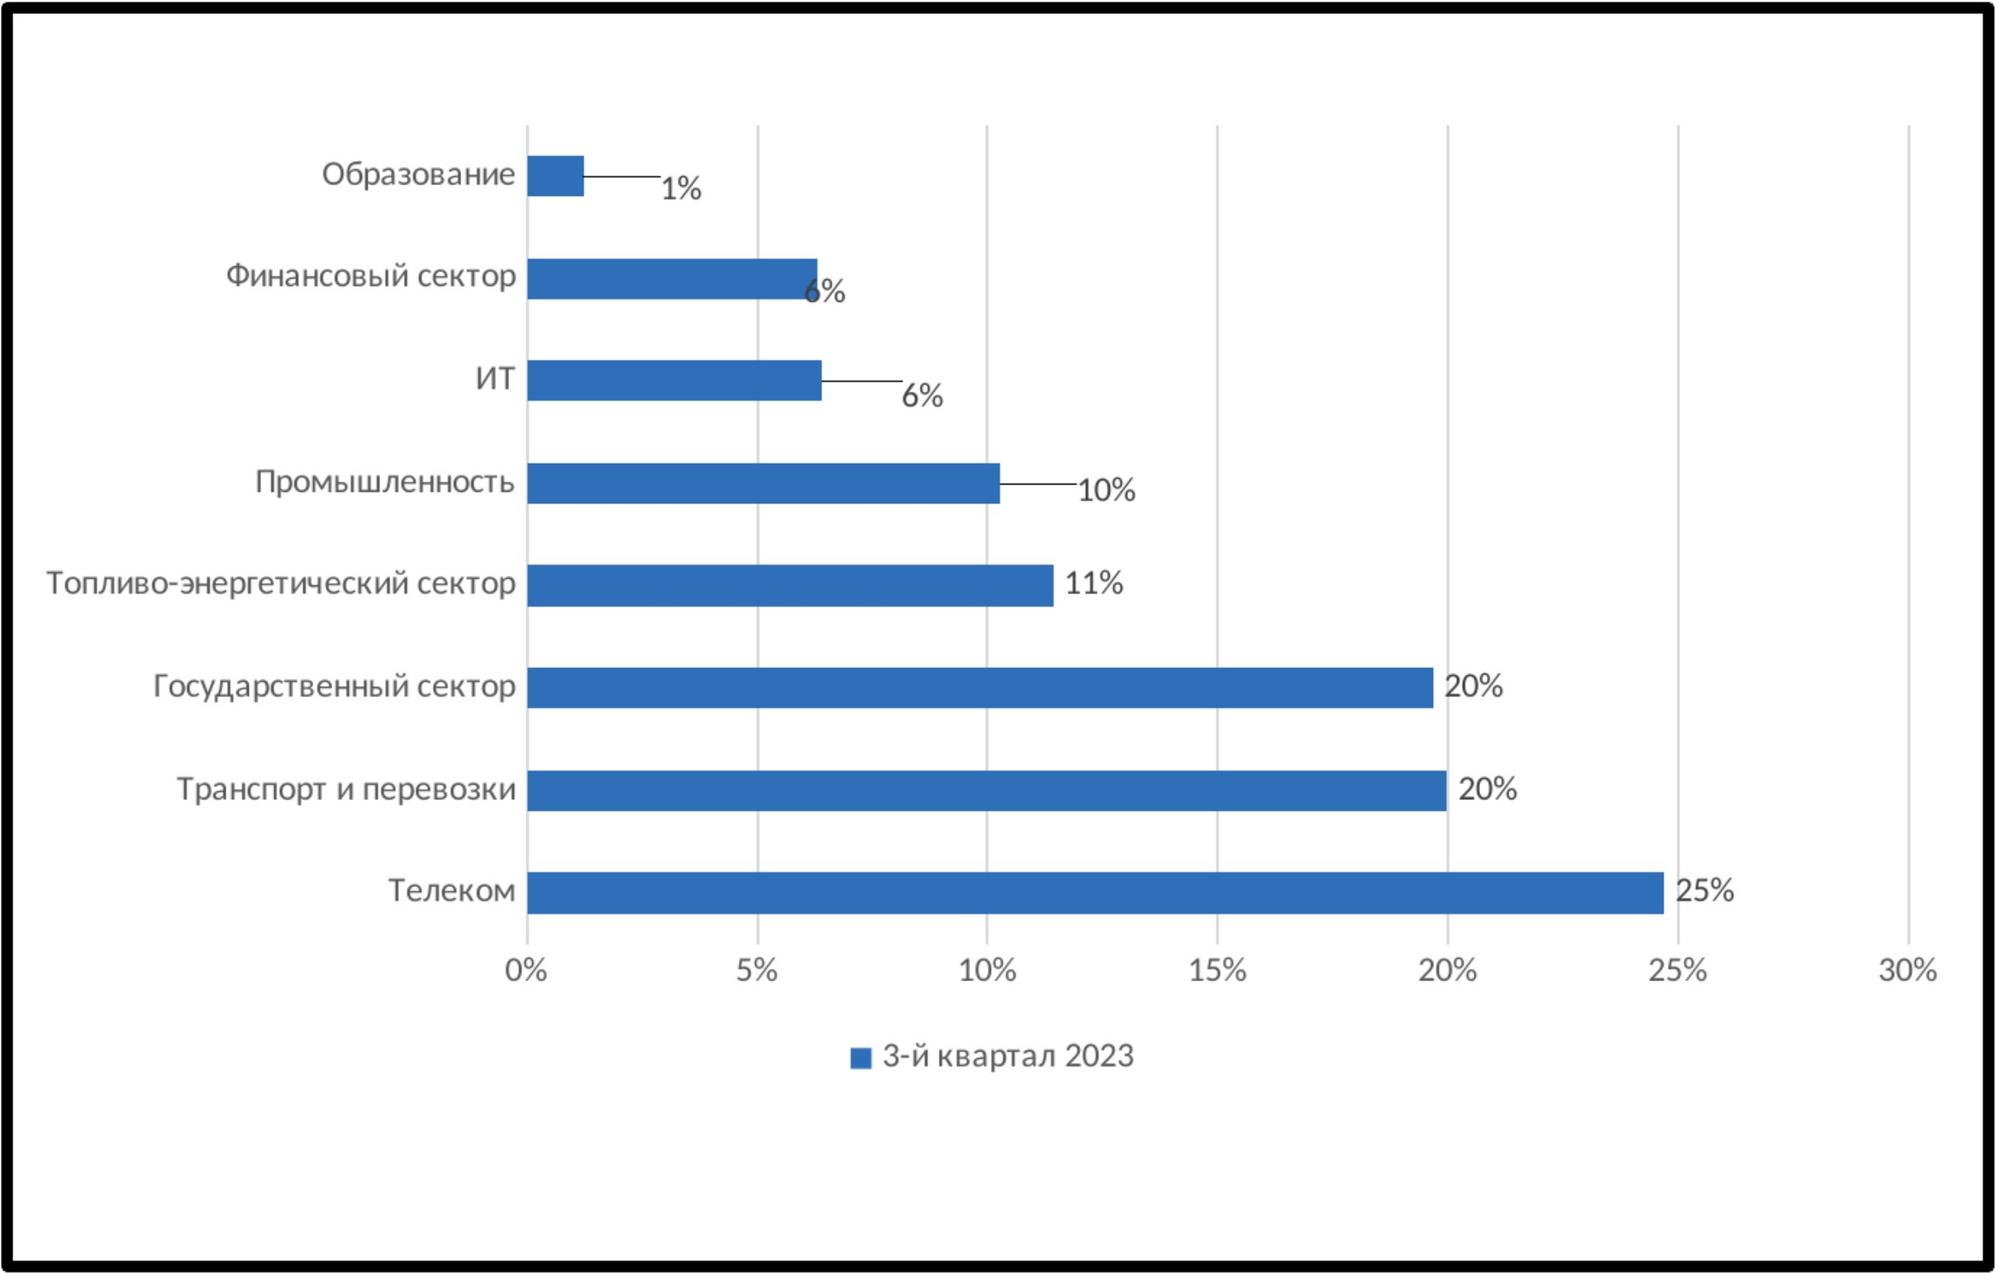
Группа компаний «Гарда» опубликовала статистику по DDoS-атакам по итогам III квартала, на сей раз в разделении по отраслям. В России наибольшее количество таких инцидентов было зафиксировано в сетях телеком-провайдеров.

Второе место по этому показателю заняла сфера транспорта и перевозок, сравнявшись с госсектором. Из примечательных DDoS-событий в этой вертикали аналитики отметили сентябрьскую атаку на систему бронирования авиабилетов Leonardo, нарушившую работу аэропортов.


«На самом деле целью являются не сами операторы, а их клиенты, так как многие из них доверяют защиту своим интернет провайдерам, — комментирует атаки на телеком Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис». — Вообще атаку на клиента довольно трудно отличить от виртуального нападения на самого провайдера. Безусловно, хакеры нацеливают свои атаки на более широкие аудитории, поэтому телеком-операторы в первую очередь должны думать о защите от DDoS».

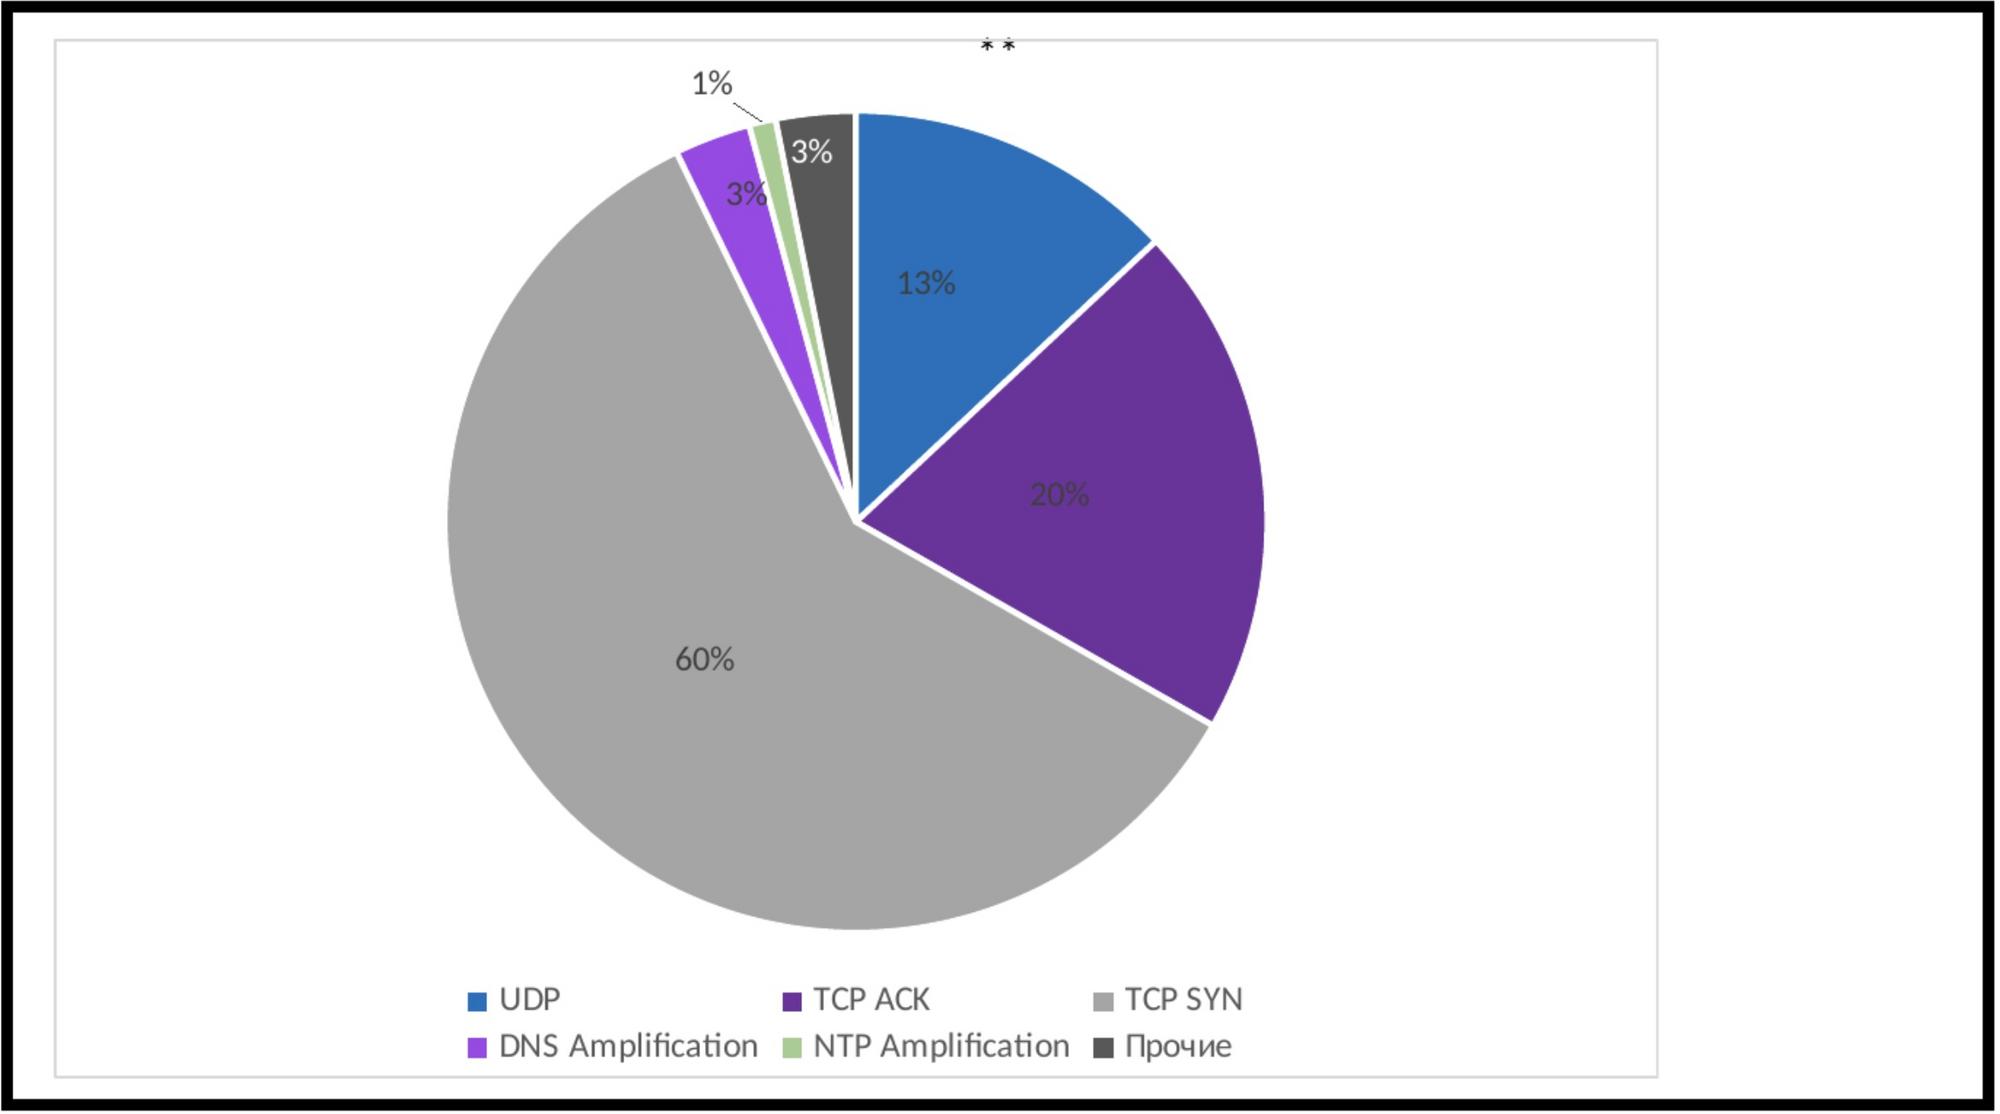
Из техник DDoS наиболее часто, по данным «Гарда», использовался TCP SYN flood, в сравнении со II кварталом его вклад в общий объем атак значительно возрос. Доля UDP-флуда снизилась в два раза, атак с DNS- и NTP-плечом (по методу отражения и усиления мусорного потока) тоже стало меньше.

Аналитики также отметили учащение атак на сервисы. Злоумышленники впервые опробовали технику HTTP/2 Rapid Reset, позволяющую создать внушительный поток запросов.


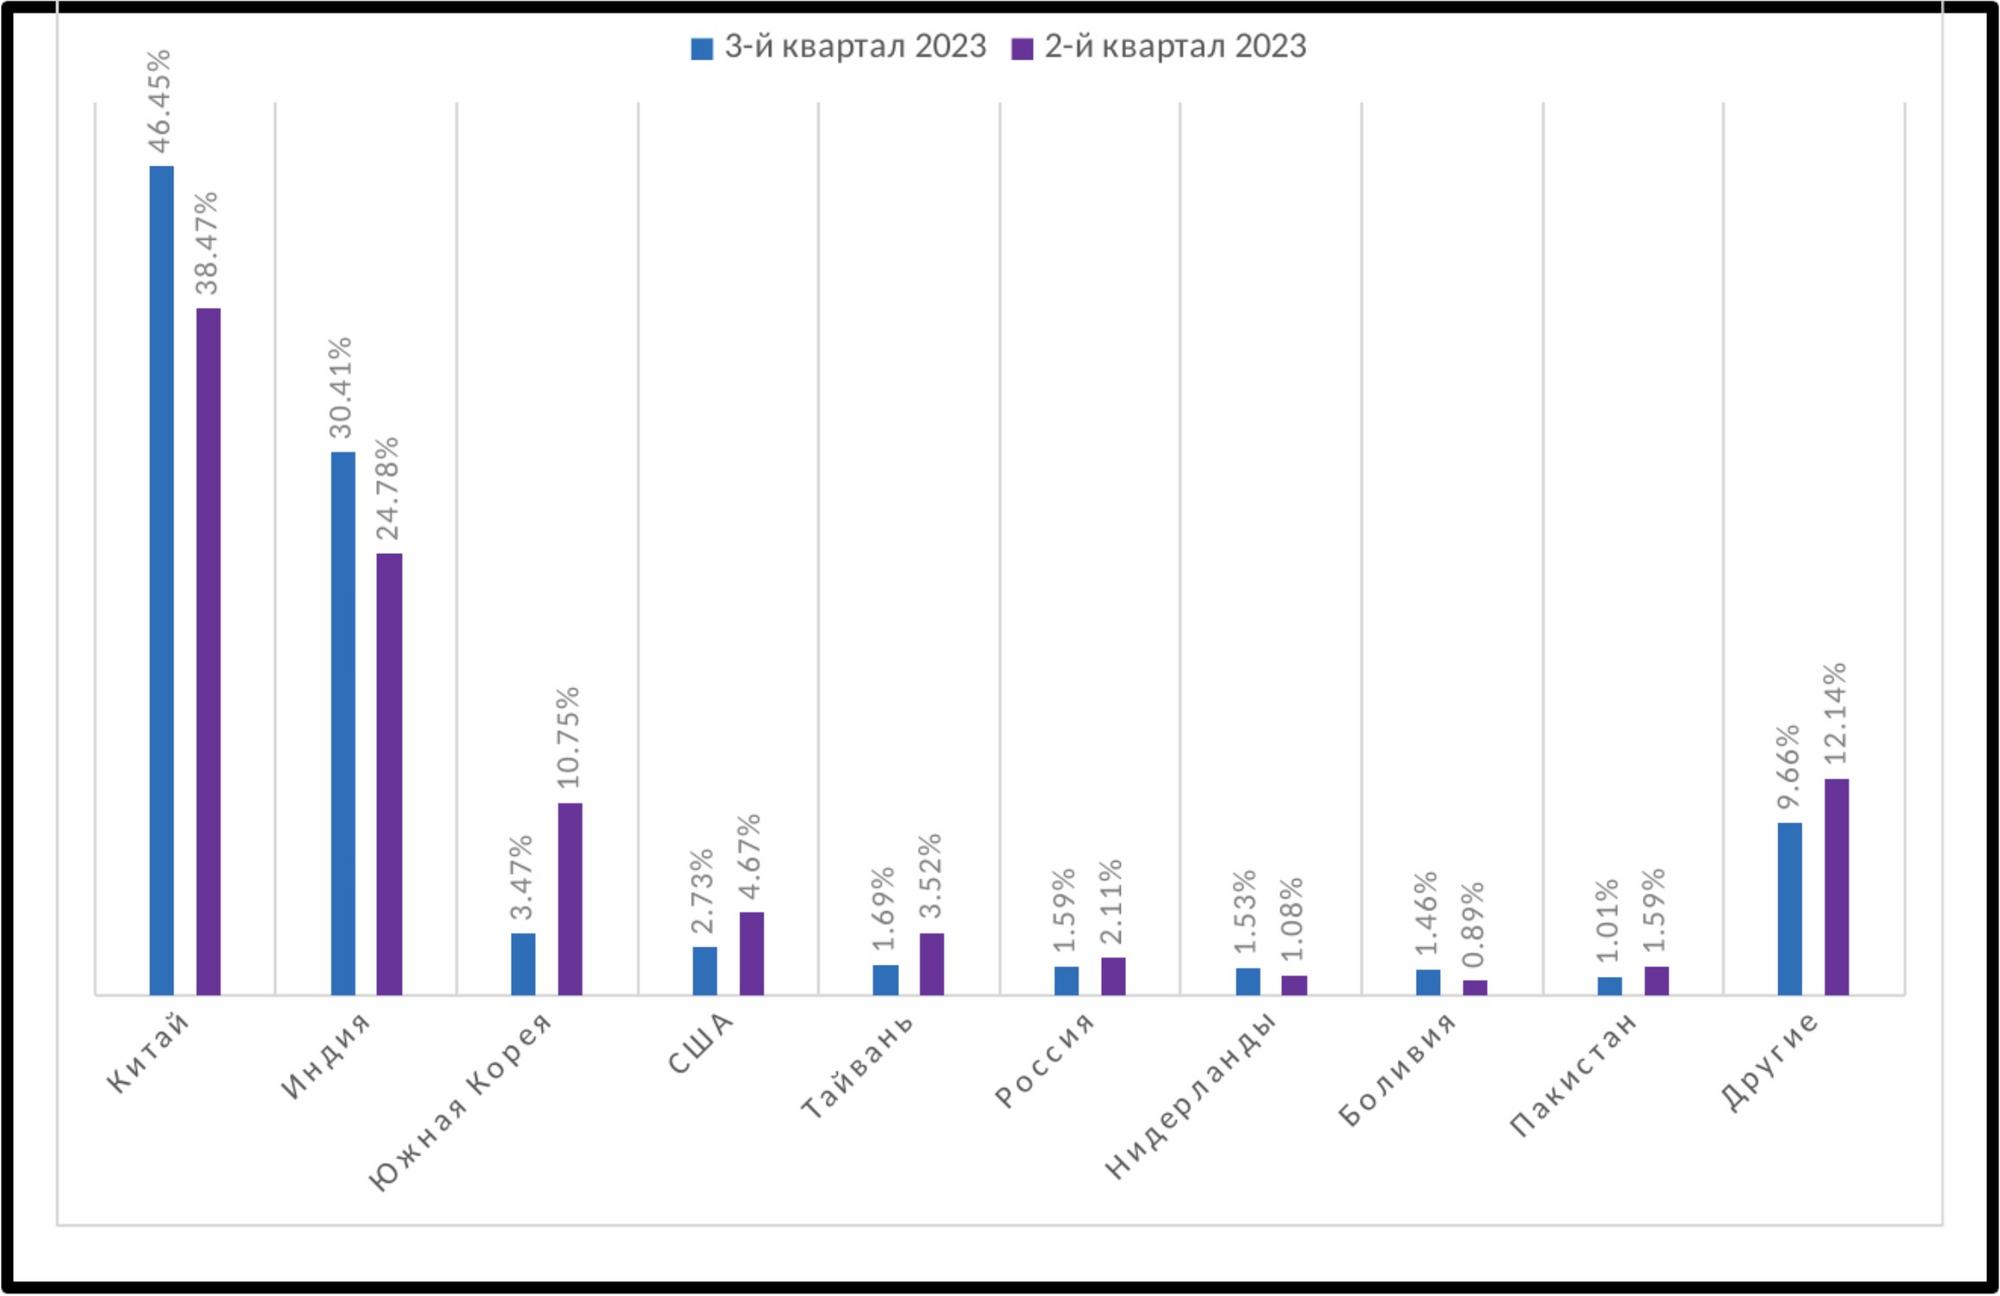
Рейтинг стран – источников вредоносного трафика вновь возглавил Китай, показатель которого возрос почти на 8 п. п. Индия тоже ухудшила свой результат; DDoS-потоки из Южной Кореи, США, России и с Тайваня сократились.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru