



В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

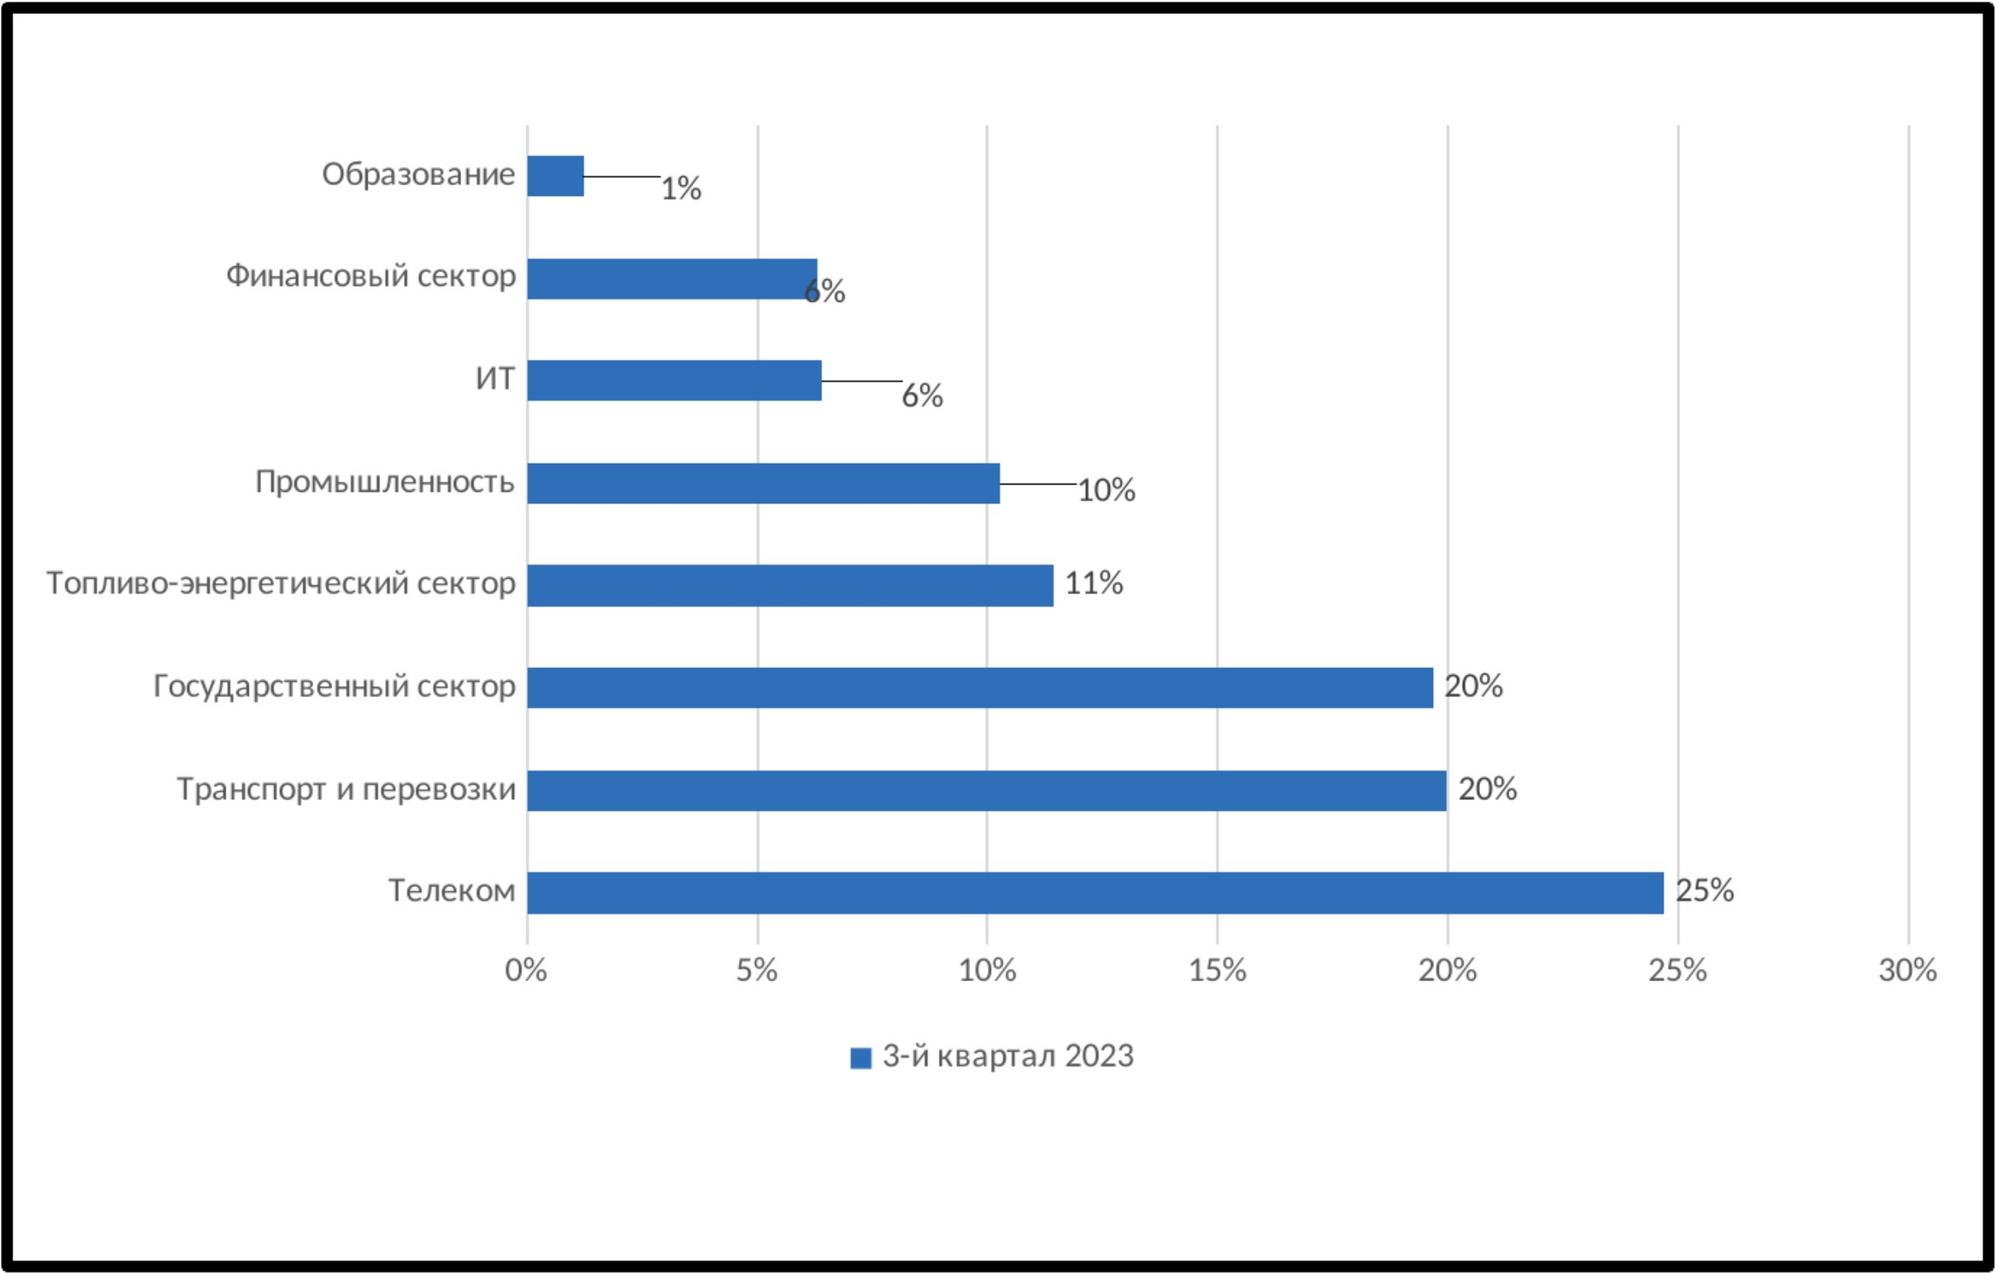
Группа компаний «Гарда» опубликовала статистику по DDoS-атакам по итогам III квартала, на сей раз в разделении по отраслям. В России наибольшее количество таких инцидентов было зафиксировано в сетях телеком-провайдеров.

Второе место по этому показателю заняла сфера транспорта и перевозок, сравнявшись с госсектором. Из примечательных DDoS-событий в этой вертикали аналитики отметили сентябрьскую атаку на систему бронирования авиабилетов Leonardo, нарушившую работу аэропортов.


«На самом деле целью являются не сами операторы, а их клиенты, так как многие из них доверяют защиту своим интернет провайдерам, — комментирует атаки на телеком Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис». — Вообще атаку на клиента довольно трудно отличить от виртуального нападения на самого провайдера. Безусловно, хакеры нацеливают свои атаки на более широкие аудитории, поэтому телеком-операторы в первую очередь должны думать о защите от DDoS».

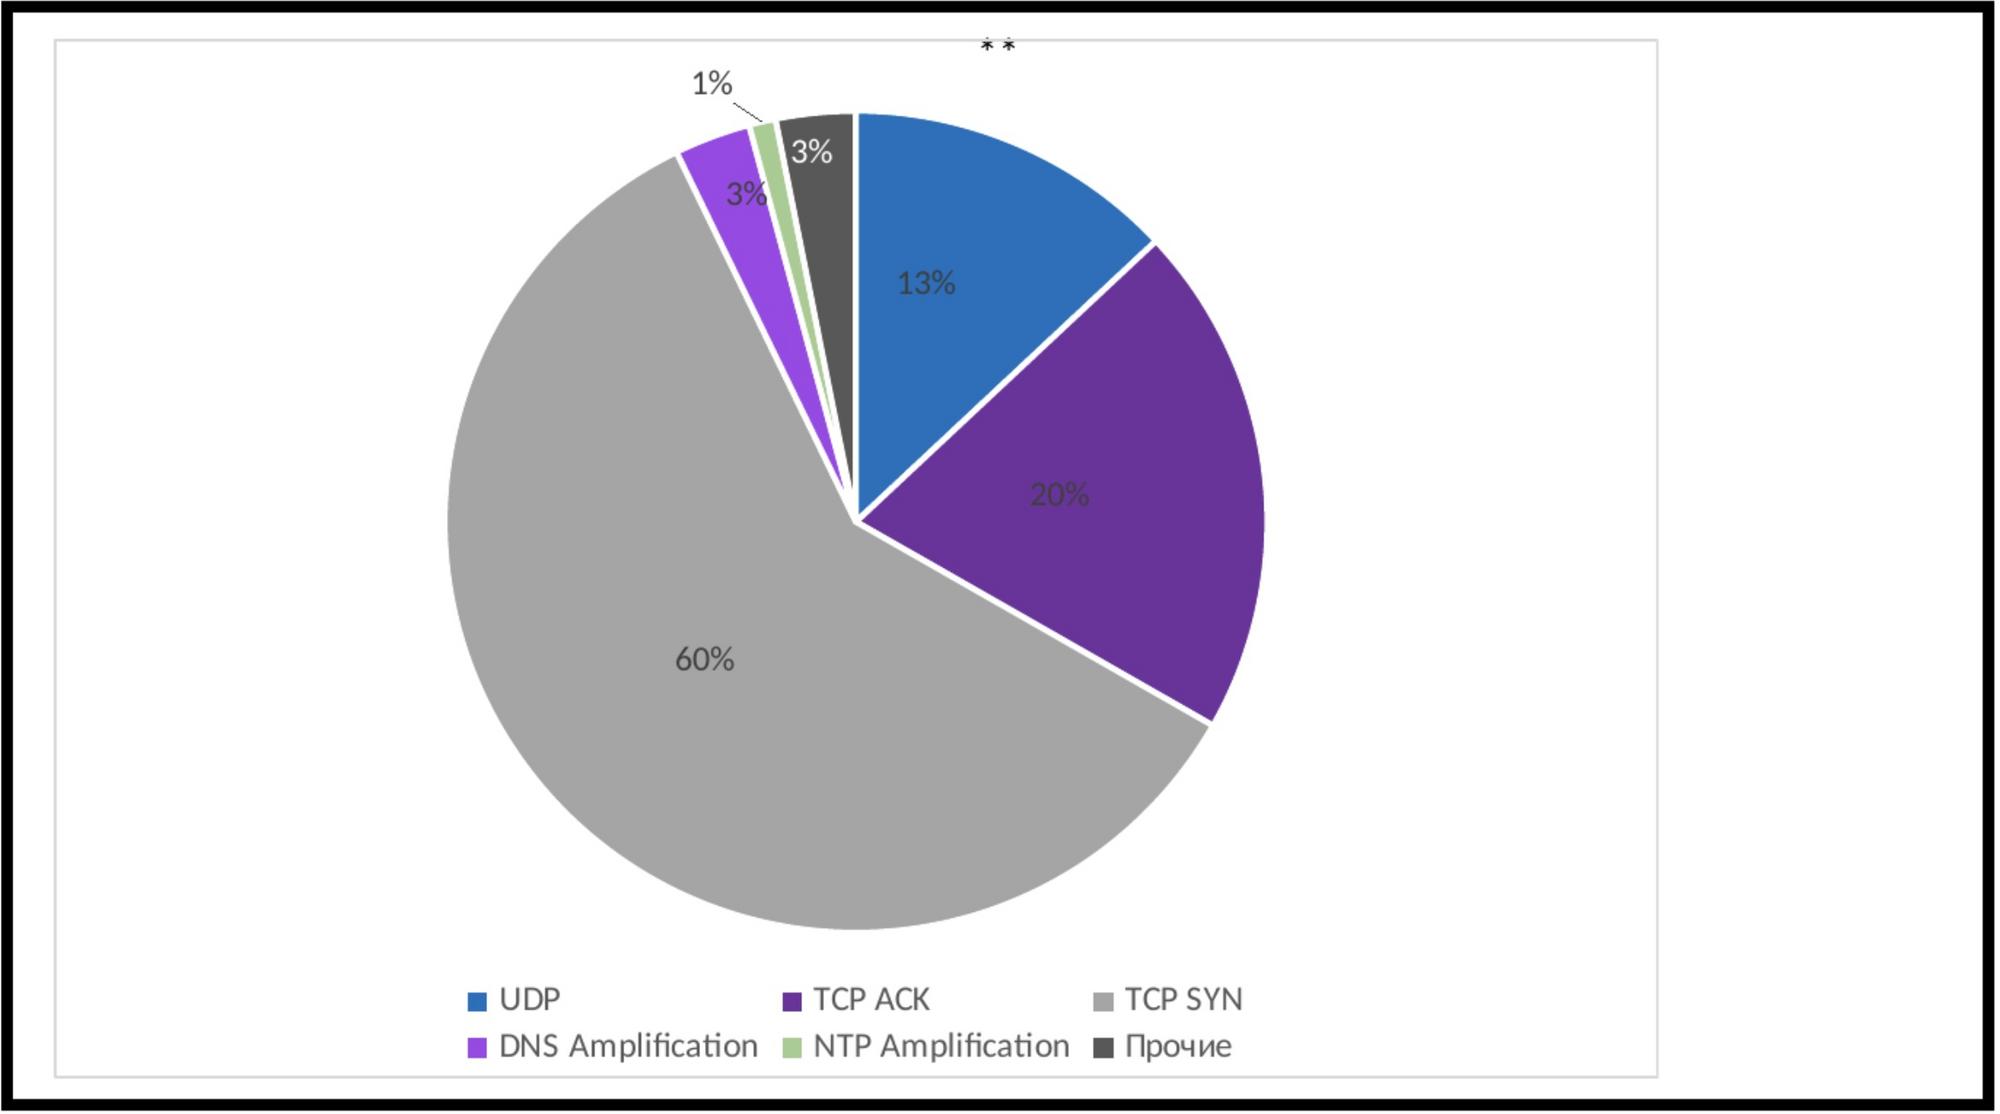
Из техник DDoS наиболее часто, по данным «Гарда», использовался TCP SYN flood, в сравнении со II кварталом его вклад в общий объем атак значительно возрос. Доля UDP-флуда снизилась в два раза, атак с DNS- и NTP-плечом (по методу отражения и усиления мусорного потока) тоже стало меньше.

Аналитики также отметили учащение атак на сервисы. Злоумышленники впервые опробовали технику HTTP/2 Rapid Reset, позволяющую создать внушительный поток запросов.


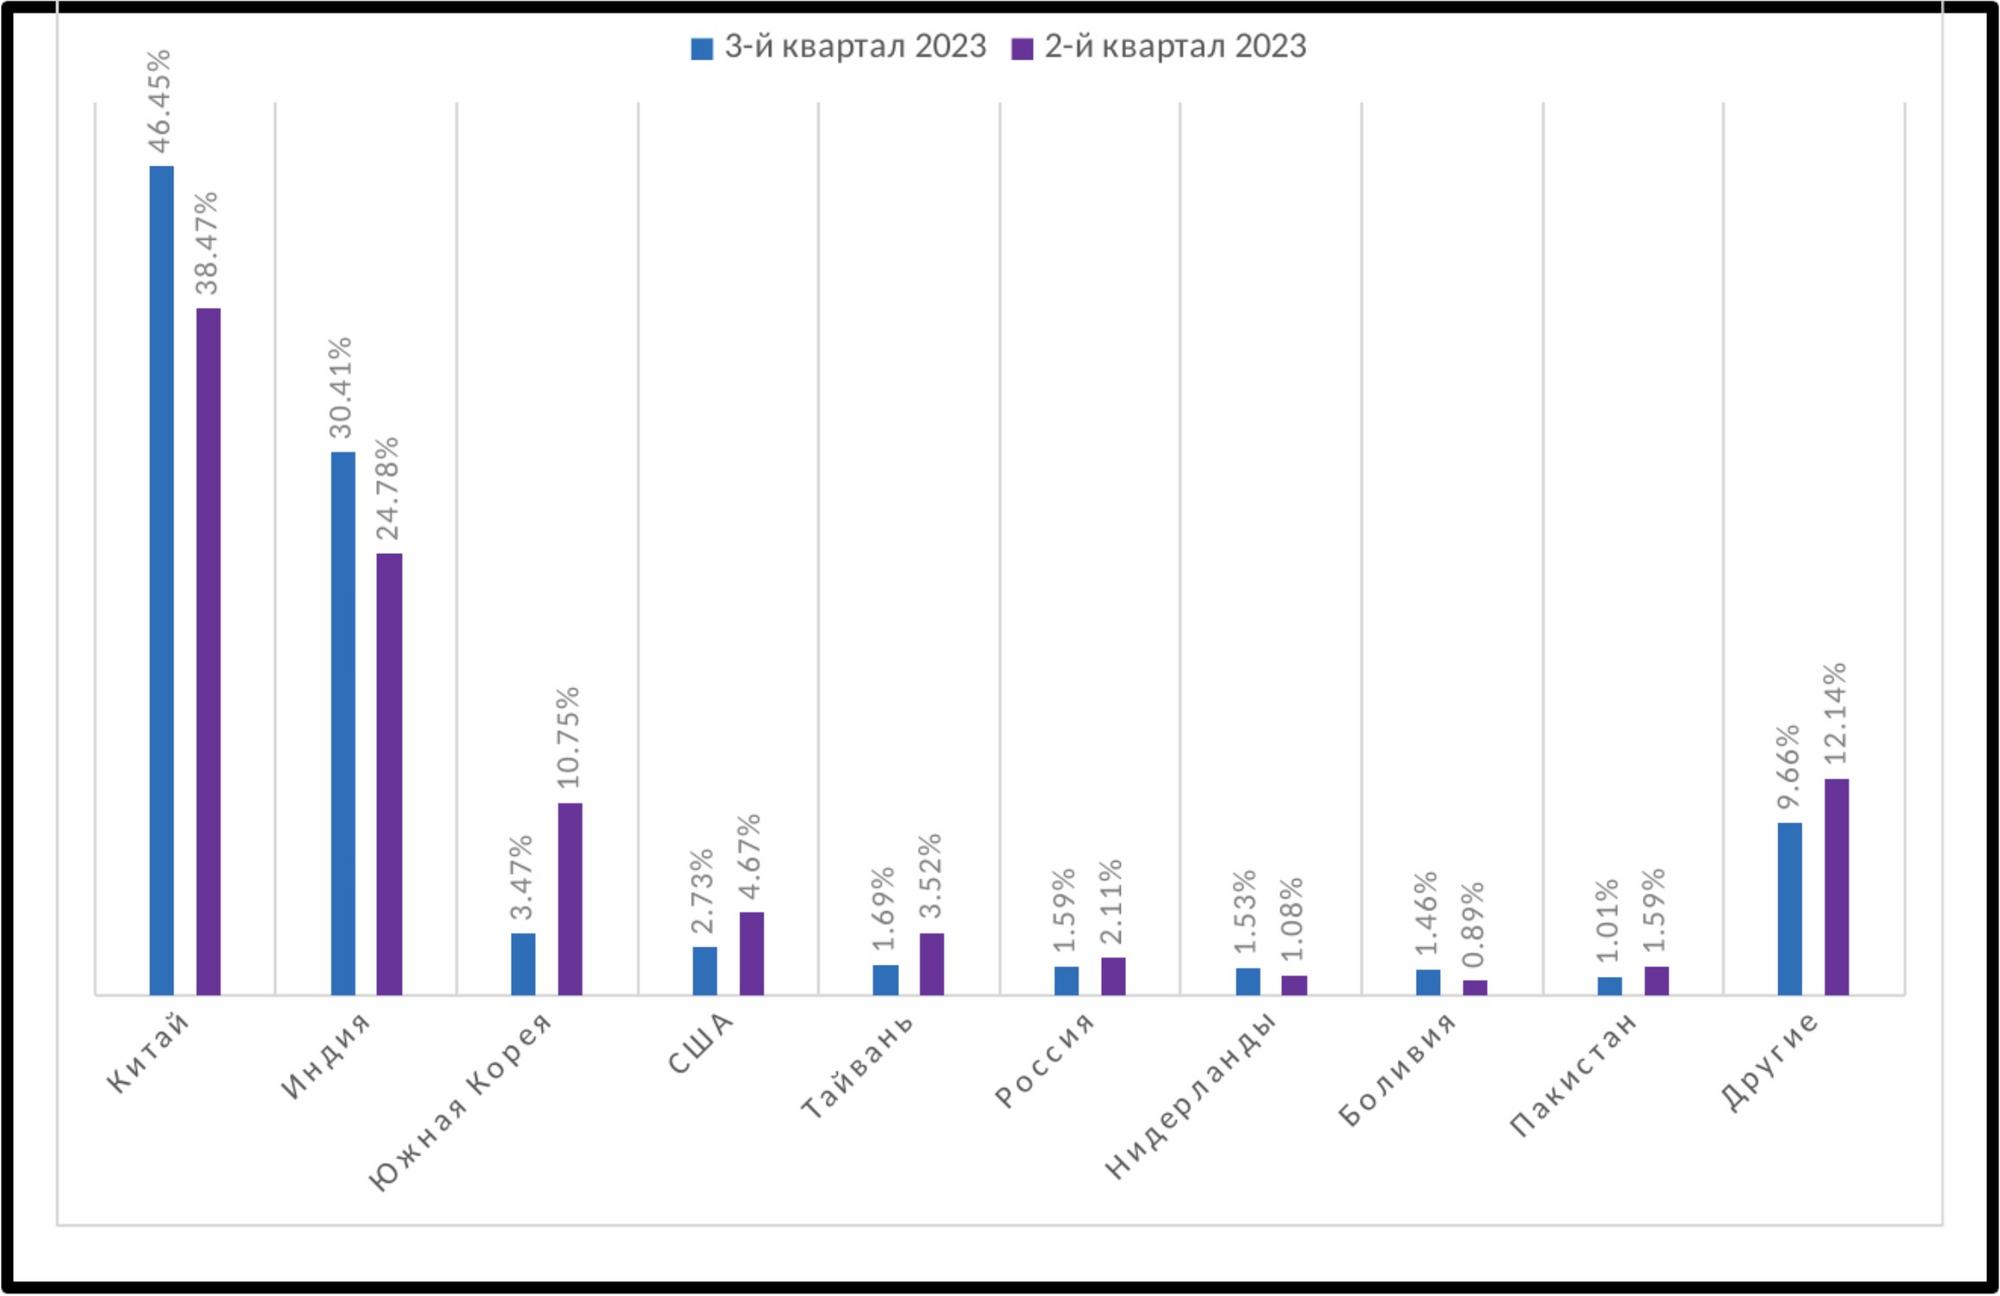
Рейтинг стран – источников вредоносного трафика вновь возглавил Китай, показатель которого возрос почти на 8 п. п. Индия тоже ухудшила свой результат; DDoS-потоки из Южной Кореи, США, России и с Тайваня сократились.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru