



Anonymous Sudan положили DDoS-атакой сайт Cloudflare

Anonymous Sudan положили DDoS-атакой сайт Cloudflare

Anonymous Sudan положили DDoS-атакой сайт Cloudflare

Веб-сайт американской компании Cloudflare (www.cloudflare.com) какое-то время был недоступен, как оказалось потом, из-за мощной DDoS-атаки. Ответственность за это взяла на себя группировка Anonymous Sudan.

Представители Cloudflare уже подтвердили, что ресурс действительно атаковали киберпреступники, однако это никак не повлияло на продукты и услуги компании.

На тот момент в Cloudflare затруднялись ответить на вопрос, кто именно стоит за атакой. Отмечалось, что сайт был недоступен в течение нескольких минут.

«Ни один клиент не был затронут киберинцидентом. Поскольку сайт располагается в отдельной инфраструктуре, сервисы Cloudflare также не могли пострадать от атаки», — гласило официальное заявление компании.

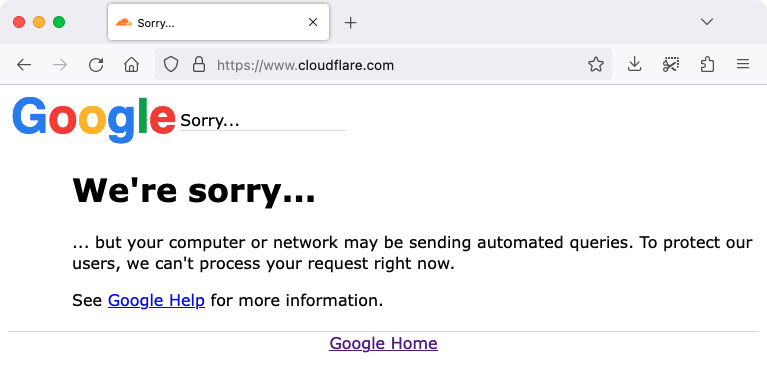
Началось всё с того, что Google выдавал ошибку вида «We're sorry» на сайте Cloudflare. После этого специалисты Cloudflare начали изучать ситуацию и позже пришли к выводу, что причиной стало большое количество запросов.

Источник: BleepingComputer


Что касается Anonymous Sudan, группа заявила в своём телеграм-канале, что именно она запустила DDoS на ресурс Cloudflare. Кстати, буквально на днях эта же группировка взяла ответственность за DDoS другого гиганта — OpenAI, из-за чего на какое-то время упал ChatGPT.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru