



Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

В репозиторий Python Package Index (PyPI) проник новый набор вредоносных Python-пакетов, авторы которых хотят стащить конфиденциальную информацию с устройств разработчиков софта. Зловредов объединили под общим именем BlazeStealer.

По словам специалистов Checkmarx, обнаруживших киберугрозу, пакеты замаскированы под безопасные с виду инструменты для обфускации.

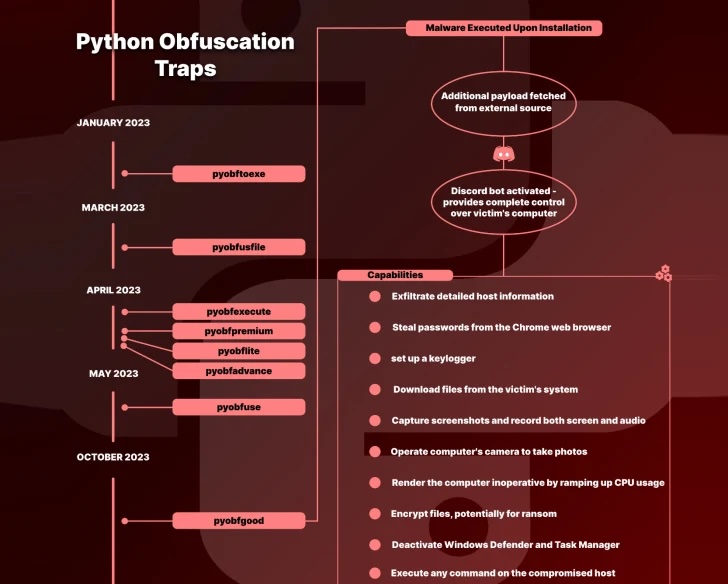
«BlazeStealer способны загружать дополнительный вредоносный скрипт из стороннего источника. Этот скрипт активирует Discord-бот, открывающий атакующему полный доступ к компьютеру жертвы», — пишут исследователи в отчете.

Судя по всему, эта кампания стартовала в январе 2023 года, в ней участвуют в общей сложности восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood. Последний датируется уже октябрем.

В каждом из таких пакетов есть файлы setup.py и init.py, задача которых — вытащить скрипт Python, размещенный на transfer[.]sh. После установки этот скрипт сразу выполняется.

Как уже отмечалось выше, BlazeStealer задействуют бот Discord и позволяют авторам собирать целый спектр важных данных (включая пароли из браузеров), снимать скриншоты, выполнять произвольные команды, шифровать файлы и даже отключать встроенный в Windows антивирус Microsoft Defender.


Более того, вредонос может серьезно затруднить или сделать невозможной работу с компьютером за счет неадекватного потребления ресурсов центрального процессора, а также поместить Batch-скрипт в директорию автозапуска для выключения устройства и даже вызвать синий экран смерти (BSoD).

В общей сложности пакеты загрузили 2438 раз, наибольшее число скачиваний отмечено из Китая, России, Ирландии, Гонконга, Хорватии, Франции и Испании.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru