



Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

В репозиторий Python Package Index (PyPI) проник новый набор вредоносных Python-пакетов, авторы которых хотят стащить конфиденциальную информацию с устройств разработчиков софта. Зловредов объединили под общим именем BlazeStealer.

По словам специалистов Checkmarx, обнаруживших киберугрозу, пакеты замаскированы под безопасные с виду инструменты для обфускации.

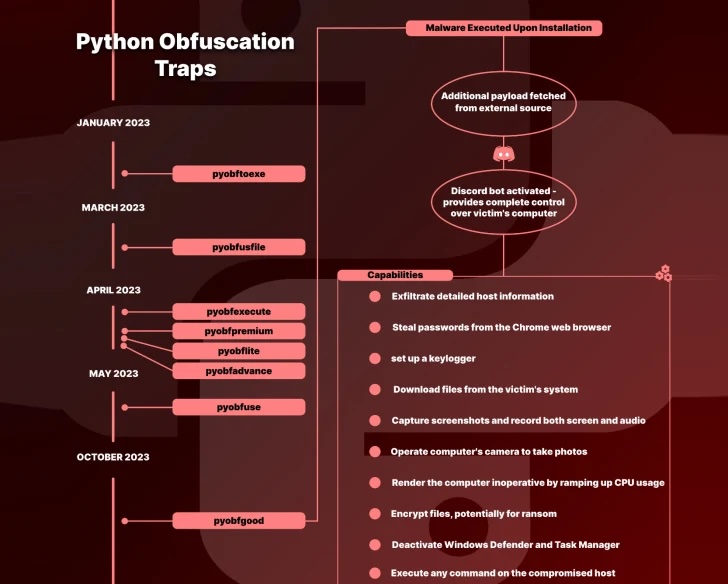
«BlazeStealer способны загружать дополнительный вредоносный скрипт из стороннего источника. Этот скрипт активирует Discord-бот, открывающий атакующему полный доступ к компьютеру жертвы», — пишут исследователи в отчете.

Судя по всему, эта кампания стартовала в январе 2023 года, в ней участвуют в общей сложности восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood. Последний датируется уже октябрем.

В каждом из таких пакетов есть файлы setup.py и init.py, задача которых — вытащить скрипт Python, размещенный на transfer[.]sh. После установки этот скрипт сразу выполняется.

Как уже отмечалось выше, BlazeStealer задействуют бот Discord и позволяют авторам собирать целый спектр важных данных (включая пароли из браузеров), снимать скриншоты, выполнять произвольные команды, шифровать файлы и даже отключать встроенный в Windows антивирус Microsoft Defender.


Более того, вредонос может серьезно затруднить или сделать невозможной работу с компьютером за счет неадекватного потребления ресурсов центрального процессора, а также поместить Batch-скрипт в директорию автозапуска для выключения устройства и даже вызвать синий экран смерти (BSoD).

В общей сложности пакеты загрузили 2438 раз, наибольшее число скачиваний отмечено из Китая, России, Ирландии, Гонконга, Хорватии, Франции и Испании.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru