



SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

Новая вредоносная модель «дроппер как услуга» (dropper-as-a-service, DaaS) используется для атак на владельцев мобильных Android-устройств. Её преимущество заключается в обходе актуальных защитных мер от Google.

Задача дроппера в этом случае — попасть на девайс жертвы и загрузить дополнительный пейлоад. SecuriDropper имеет все шансы стать прибыльным делом для создателей, которые готовы продать услугу киберпреступным группам.

О новой DaaS-модели рассказали специалисты компании ThreatFabric. В отчёте компании отмечается следующее:

«Дропперы, как и их авторы, постоянно совершенствуются, поскольку им нужно обходить новые защитные меры».

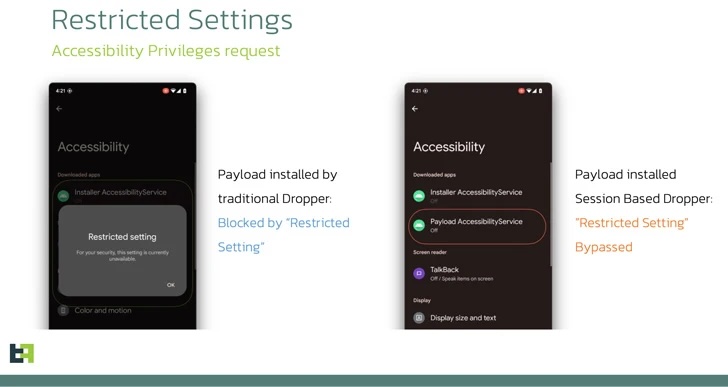
Например, SecuriDropper должен сводить на нет ограничения доступа к настройкам, которую представили в Android 13.

По замыслу Google, эта функциональность должна запрещать доступ скачанных из сторонних источников приложений к прочтению уведомлений и специальным возможностям ОС. Многие мобильные трояны используют именно эти лазейки, поэтому это весьма логичная защита.

Дроппер SecuriDropper, как правило, маскируется под безобидный софт и таким образом пытается уйти от детектирования. Известны следующие имена семплов вредоноса:

  • com.appd.instll.load (Google)
  • com.appd.instll.load (Google Chrome)

В ThreatFabric отметили технические аспекты инсталляции дроппера в ОС: этот зловред использует нетипичные API Android для установки нового пейлоада, что напоминает процесс установки софта из магазина приложений.


Вредоносной программе нужны следующие  разрешения: чтение и запись данных на внешнее хранилище (READ_EXTERNAL_STORAGE и WRITE_EXTERNAL_STORAGE), а также установка и удаление пакетов (REQUEST_INSTALL_PACKAGES и DELETE_PACKAGES).

По словам ThreatFabric, к услугам SecuriDropper прибегают такие известные банковские трояны, как SpyNote and ERMAC.

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru