



В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В репозитории npm нашли новый набор из 48 вредоносных пакетов, которые могут разворачивать обратный шелл в скомпрометированных системах. О новой угрозе сообщили исследователи из Phylum.

В отчёте экспертов упоминается, что авторы использовали вводящие в заблуждение имена пакетов, чтобы последние выглядели легитимно. Кроме того, в них содержался обфусцированный JavaScript, отвечающий за разворачивание обратного шелла.

Все пакеты опубликованы от лица одного пользователя — hktalent (GitHub, X). С утра доступными оставались 39 из 48 выложенных проектов.

Как отмечают специалисты, цепочка атаки начинается после установки пакета. Специальный хук в файле package.json вызывал JavaScript-код, который, как отмечалось выше, и разворачивал обратный шелл на rsh.51pwn[.]com.

«Конкретно в этом случае злоумышленник разместил десятки с виду легитимных проектов, но на самом деле содержащих несколько слоёв обфускации. Автор также использовал и другие методы, позволяющие незаметно установить на атакованную машину обратный шелл», — пишет Phylum.

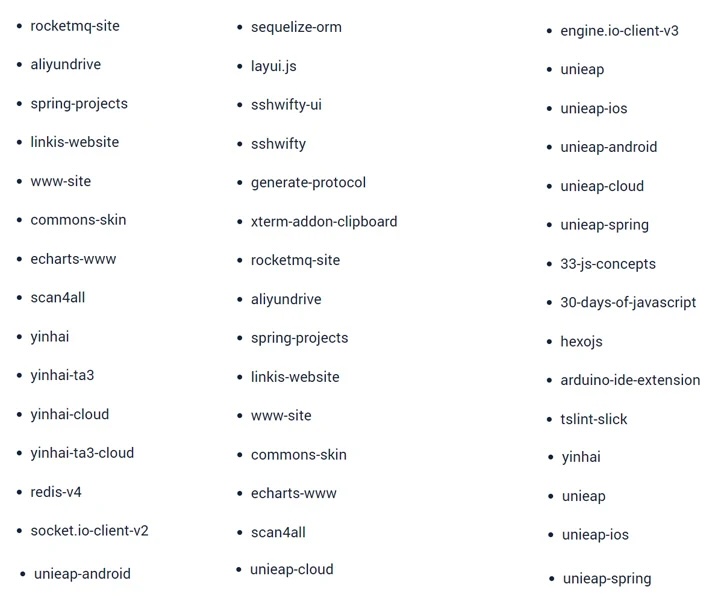
Эксперты выложили имена выявленных пакетов:


Напомним, месяц назад в репозитории npm впервые нашли опенсорсный руткит в пакете. А совсем недавно в анализатор CodeScoring от Profiscope добавили фид Kaspersky об opensource-угрозах.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru