



В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В npm нашлись 48 пакетов, разворачивающих обратный шелл в системах жертв

В репозитории npm нашли новый набор из 48 вредоносных пакетов, которые могут разворачивать обратный шелл в скомпрометированных системах. О новой угрозе сообщили исследователи из Phylum.

В отчёте экспертов упоминается, что авторы использовали вводящие в заблуждение имена пакетов, чтобы последние выглядели легитимно. Кроме того, в них содержался обфусцированный JavaScript, отвечающий за разворачивание обратного шелла.

Все пакеты опубликованы от лица одного пользователя — hktalent (GitHub, X). С утра доступными оставались 39 из 48 выложенных проектов.

Как отмечают специалисты, цепочка атаки начинается после установки пакета. Специальный хук в файле package.json вызывал JavaScript-код, который, как отмечалось выше, и разворачивал обратный шелл на rsh.51pwn[.]com.

«Конкретно в этом случае злоумышленник разместил десятки с виду легитимных проектов, но на самом деле содержащих несколько слоёв обфускации. Автор также использовал и другие методы, позволяющие незаметно установить на атакованную машину обратный шелл», — пишет Phylum.

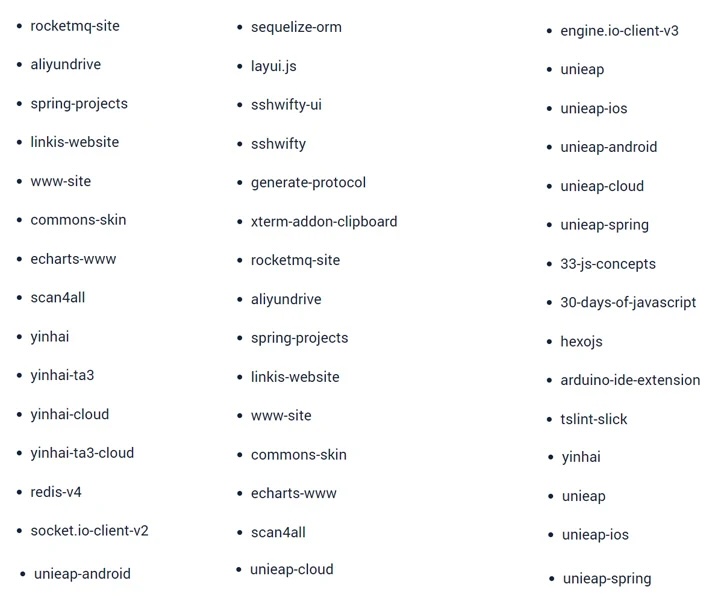
Эксперты выложили имена выявленных пакетов:


Напомним, месяц назад в репозитории npm впервые нашли опенсорсный руткит в пакете. А совсем недавно в анализатор CodeScoring от Profiscope добавили фид Kaspersky об opensource-угрозах.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru