



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

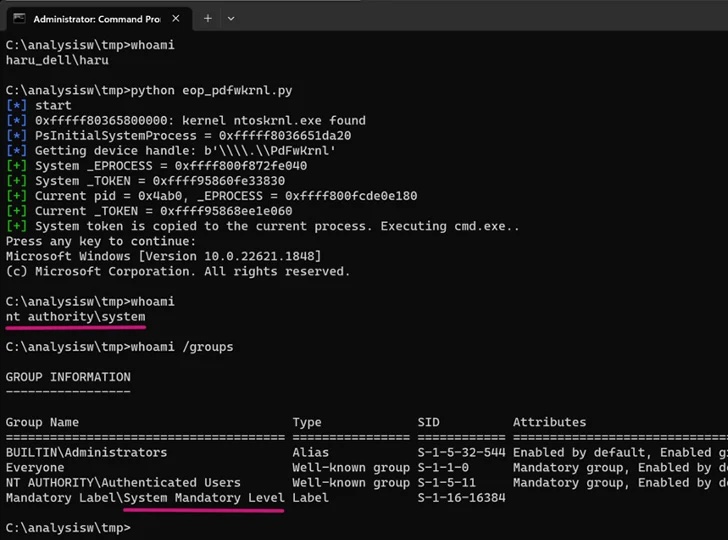
«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

Mail.ru отменяет подаренный навсегда терабайт и оставляет лишь 8 ГБ

У некоторых старых пользователей «Облака Mail» заканчивается место: бесплатный терабайт, полученный по акции 2013-2014 годов, сокращают до стандартных 8 ГБ. Файлы сверх нового лимита предлагают скачать или сохранить, оплатив дополнительное место.

Как выяснил «Код.ру», пользователи получают уведомления с индивидуальными сроками. В одном письме сокращение назначено на 30 октября, а удаление лишних файлов — на 30 января 2027 года. Другому пользователю указали дату удаления 3 февраля.

Поэтому ориентироваться стоит на собственное уведомление: единого дня, когда у всех исчезнут данные, на сегодняшний день нет.

В Mail.ru сообщили изданию, что изменения затронули менее 0,5% пользователей Облака. Базовые функции и стандартная бесплатная квота сохраняются.

По справке сервиса, при превышении 8 ГБ ограничиваются загрузка, редактирование и отправка файлов. На скачивание данных или покупку места дают три месяца. Затем часть файлов перемещается в корзину, откуда через 14 дней удаляется окончательно.

Терабайт раздавали за установку приложения с 20 декабря 2013-го по 20 января 2014 года. В ответ на вопрос об изменении условий поддержка сослалась на лицензионное соглашение.

С бесплатными вечными 100 ГБ сервис уже поступал похожим образом в 2024 году. Теперь очередь дошла до терабайта.

RSS: Новости на портале Anti-Malware.ru