



34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

34 дырявых драйвера Windows позволяют получить контроль над устройством

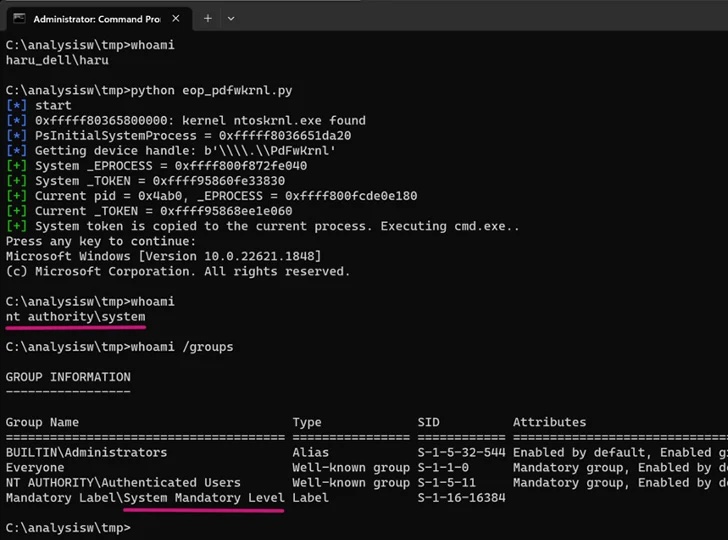
В 34 драйверах WDM (Windows Driver Model) и WDF (Windows Driver Frameworks) найдены уязвимости, с помощью которых условные злоумышленники могут выполнить код и получить полный контроль над целевым устройством.

На проблему обратил внимание исследователь киберугроз из VMware Carbon Black Такахиро Харуяма. Специалист отмечает в отчете следующее:

«Эксплуатируя выявленные уязвимости, атакующий без прав в системе может модифицировать или стереть прошивку, а также повысить свои привилегии в ОС».

Харуяма отталкивался от предыдущих исследований ScrewedDrivers и POPKORN, в которых использовалось символическое исполнение для автоматизации обнаружения уязвимых драйверов. Особое внимание авторы уделяют тем драйверам, которые имеют доступ к прошивке через порт I/O.

Эксперты приводят имена некоторых подобных драйверов:

AODDriver.sys, ComputerZ.sys, dellbios.sys, GEDevDrv.sys, GtcKmdfBs.sys, IoAccess.sys, kerneld.amd64, ngiodriver.sys, nvoclock.sys, PDFWKRNL.sys (CVE-2023-20598), RadHwMgr.sys, rtif.sys, rtport.sys, stdcdrv64.sys, TdkLib64.sys (CVE-2023-35841).


Из 34 драйверов шесть допускают доступ к памяти ядра, что может быть использовано для повышения прав и обхода защитных программ. Еще 12 брешей можно задействовать для нивелирования технологий защиты вроде ASLR (address space layout randomization — «рандомизация размещения адресного пространства»).

Еще семь драйверов, включая stdcdrv64.sys от Intel, можно использовать для удаления прошивки во флеш-памяти SPI, что приведет к отказу системы загружаться.

VMware также указала на WDF-драйверы WDTKernel.sys и H2OFFT64.sys, у которых нет проблем контроля доступа, однако злоумышленники могут  использовать их для атак Bring Your Own Vulnerable Driver (BYOVD).

Подпишитесь на новости

Шадаев заявил о готовности открыть код российских цифровых платформ

Россия готова раскрывать исходный код своих соцсетей, мессенджеров и видеосервисов, заявил глава Минцифры Максут Шадаев. По его словам, партнёрам предлагают показывать устройство платформ и совместно менять алгоритмы. Но ссылки на репозитории пока не приложили.

Как сообщает ТАСС, министр выступил на выставке «Платформа суверенного развития». Западные ИТ-продукты он сравнил с чёрным ящиком, зависимость от которого назвал цифровым колониализмом.

Шадаев объяснил курс на собственные платформы многолетними разногласиями с зарубежными корпорациями по поводу исполнения российских законов. Теперь Россия, по его словам, готова предложить другой подход: раскрывать принципы работы сервисов и дорабатывать их вместе с партнёрами.

Аналогичное предложение касается ИИ. Министр заявил о готовности адаптировать российские фундаментальные модели под законодательство, культурную специфику и требования безопасности других стран.

При этом в выступлении не названы конкретные продукты, сроки раскрытия кода или условия лицензирования.

RSS: Новости на портале Anti-Malware.ru