



Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

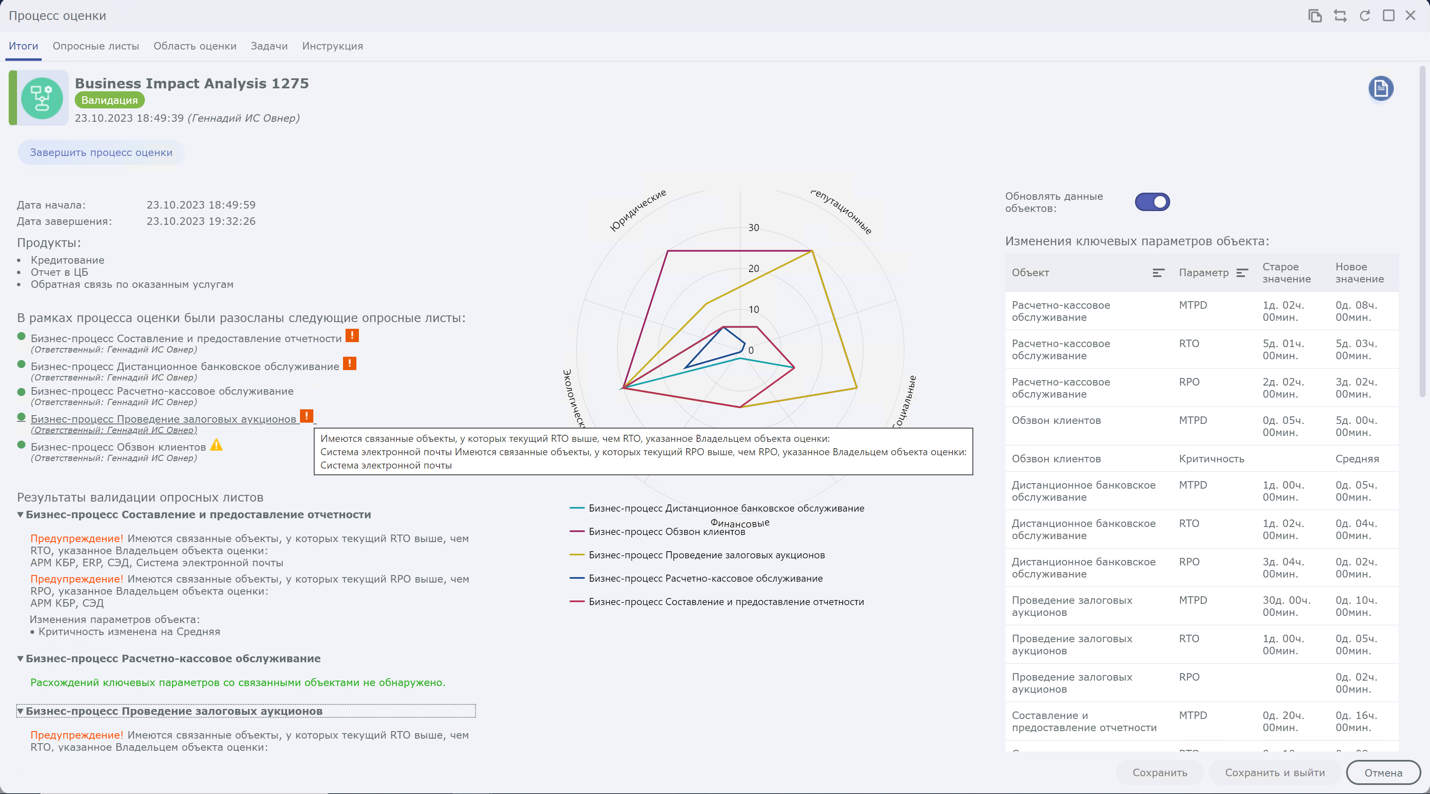
Security Vision Business Continuity Plan (BCP) –решение автоматизации процесса обеспечения непрерывности и восстановление деятельности (ОНиВД) после наступления чрезвычайных ситуаций.

Продукт находится на стыке технологий: затрагивает как процессы ИБ, оперируя последствиями реализации угроз, связанных с отказом работоспособности информационных систем, оборудования, утратой ключевых поставщиков, персонала или помещений, так и процессы ИТ, анализируя информационную модель предприятия, обслуживающие ресурсы, метрики работоспособности активов и процедуры восстановления.

Продукт разработан с учетом требований международных и отечественных стандартов в области обеспечения управления непрерывностью бизнеса.

Основные возможности модуля:

Процесс сбора информации о бизнес-процессах и ресурсах, от которых они зависят, обеспечивается методом рассылки и анализа опросных листов владельцам ресурсов с целью определения операционных, юридических, финансовые и других последствий сбоя и, как следствие, установления ключевых метрик.


Продукт позволяет систематизировать планы обеспечения непрерывности конкретных бизнес-процессов по определенным типам чрезвычайных ситуаций. Планы позволяют включить в них:

  • Конкретные шаги по устранению сбоев;
  • Условия активации и деактивации плана;
  • Роли и обязанности, ключевые контакты;
  • Описание методов и средств коммуникации.

Имеется возможность проводить регулярные тестирования планов непрерывности с оценкой достижения ключевых показателей эффективности. Также в Security Vision ВСР реализована система заявок, в рамках которой можно обеспечить выполнение задач на приведение инфраструктуры в соответствие утвержденным планам обеспечения непрерывности.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru