



Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

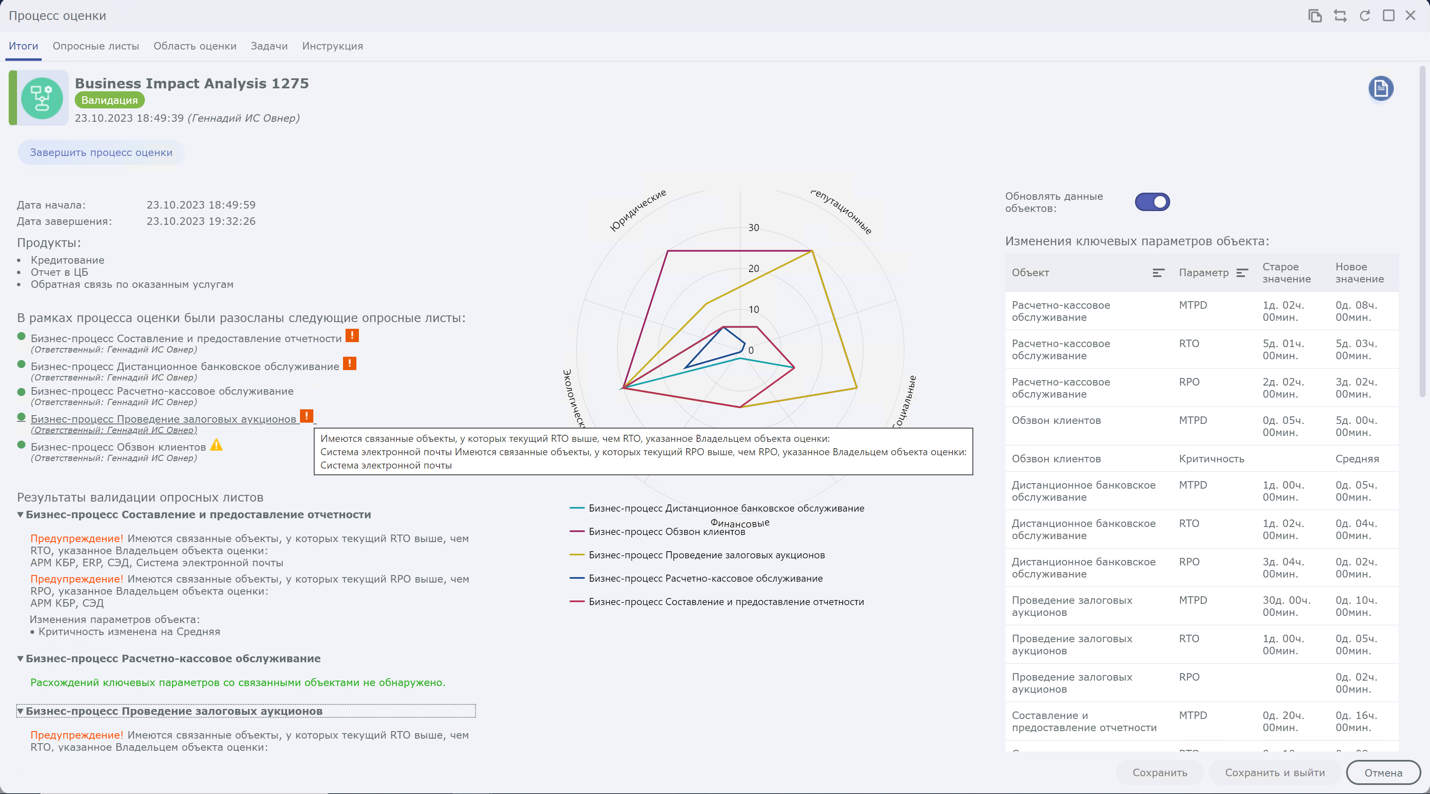
Security Vision Business Continuity Plan (BCP) –решение автоматизации процесса обеспечения непрерывности и восстановление деятельности (ОНиВД) после наступления чрезвычайных ситуаций.

Продукт находится на стыке технологий: затрагивает как процессы ИБ, оперируя последствиями реализации угроз, связанных с отказом работоспособности информационных систем, оборудования, утратой ключевых поставщиков, персонала или помещений, так и процессы ИТ, анализируя информационную модель предприятия, обслуживающие ресурсы, метрики работоспособности активов и процедуры восстановления.

Продукт разработан с учетом требований международных и отечественных стандартов в области обеспечения управления непрерывностью бизнеса.

Основные возможности модуля:

Процесс сбора информации о бизнес-процессах и ресурсах, от которых они зависят, обеспечивается методом рассылки и анализа опросных листов владельцам ресурсов с целью определения операционных, юридических, финансовые и других последствий сбоя и, как следствие, установления ключевых метрик.


Продукт позволяет систематизировать планы обеспечения непрерывности конкретных бизнес-процессов по определенным типам чрезвычайных ситуаций. Планы позволяют включить в них:

  • Конкретные шаги по устранению сбоев;
  • Условия активации и деактивации плана;
  • Роли и обязанности, ключевые контакты;
  • Описание методов и средств коммуникации.

Имеется возможность проводить регулярные тестирования планов непрерывности с оценкой достижения ключевых показателей эффективности. Также в Security Vision ВСР реализована система заявок, в рамках которой можно обеспечить выполнение задач на приведение инфраструктуры в соответствие утвержденным планам обеспечения непрерывности.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru