



Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision Business Continuity Plan (BCP) –решение автоматизации процесса обеспечения непрерывности и восстановление деятельности (ОНиВД) после наступления чрезвычайных ситуаций.

Продукт находится на стыке технологий: затрагивает как процессы ИБ, оперируя последствиями реализации угроз, связанных с отказом работоспособности информационных систем, оборудования, утратой ключевых поставщиков, персонала или помещений, так и процессы ИТ, анализируя информационную модель предприятия, обслуживающие ресурсы, метрики работоспособности активов и процедуры восстановления.

Продукт разработан с учетом требований международных и отечественных стандартов в области обеспечения управления непрерывностью бизнеса.

Основные возможности модуля:

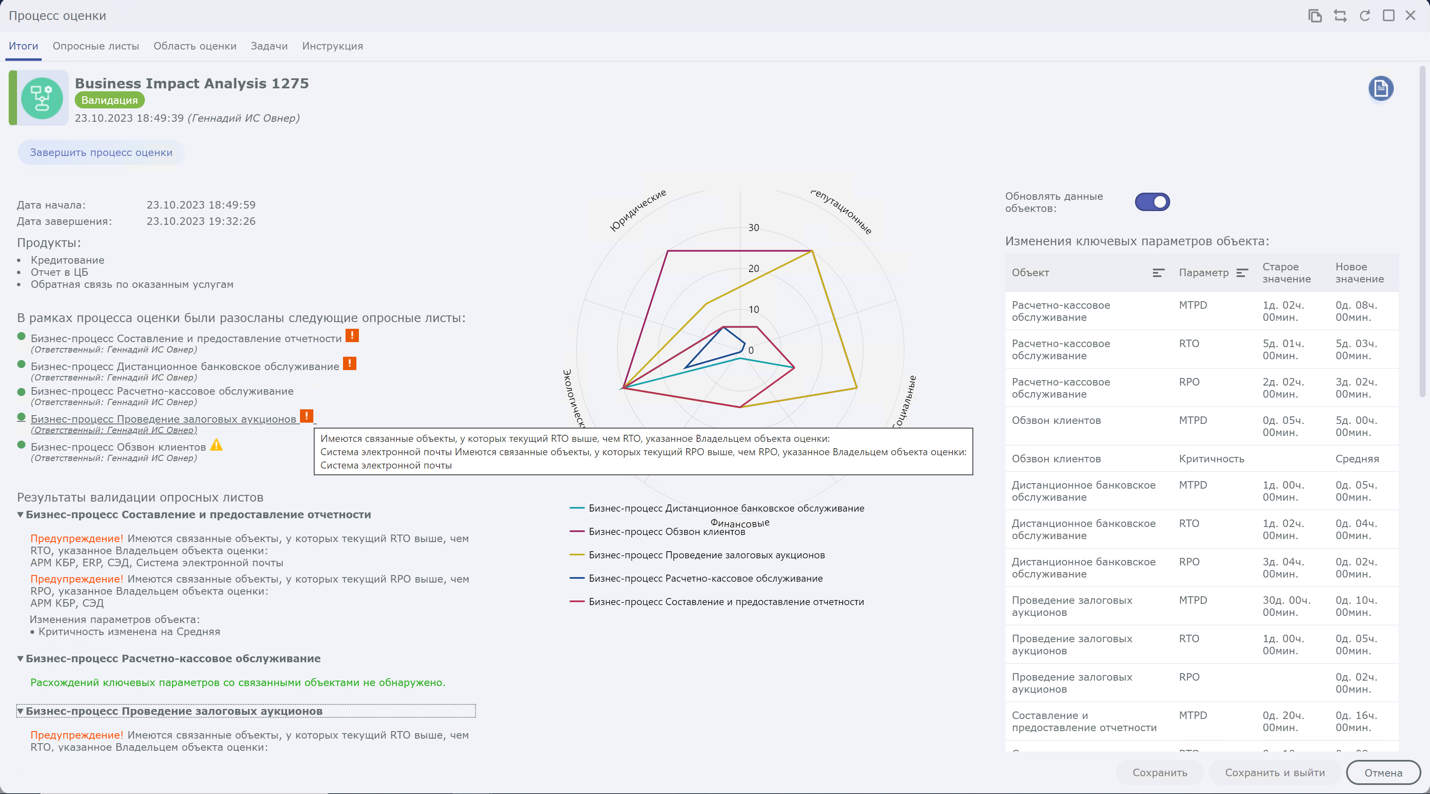
Процесс сбора информации о бизнес-процессах и ресурсах, от которых они зависят, обеспечивается методом рассылки и анализа опросных листов владельцам ресурсов с целью определения операционных, юридических, финансовые и других последствий сбоя и, как следствие, установления ключевых метрик.


Продукт позволяет систематизировать планы обеспечения непрерывности конкретных бизнес-процессов по определенным типам чрезвычайных ситуаций. Планы позволяют включить в них:

  • Конкретные шаги по устранению сбоев;
  • Условия активации и деактивации плана;
  • Роли и обязанности, ключевые контакты;
  • Описание методов и средств коммуникации.

Имеется возможность проводить регулярные тестирования планов непрерывности с оценкой достижения ключевых показателей эффективности. Также в Security Vision ВСР реализована система заявок, в рамках которой можно обеспечить выполнение задач на приведение инфраструктуры в соответствие утвержденным планам обеспечения непрерывности.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru