



Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision выпустила продукт для обеспечения непрерывности бизнеса

Security Vision Business Continuity Plan (BCP) –решение автоматизации процесса обеспечения непрерывности и восстановление деятельности (ОНиВД) после наступления чрезвычайных ситуаций.

Продукт находится на стыке технологий: затрагивает как процессы ИБ, оперируя последствиями реализации угроз, связанных с отказом работоспособности информационных систем, оборудования, утратой ключевых поставщиков, персонала или помещений, так и процессы ИТ, анализируя информационную модель предприятия, обслуживающие ресурсы, метрики работоспособности активов и процедуры восстановления.

Продукт разработан с учетом требований международных и отечественных стандартов в области обеспечения управления непрерывностью бизнеса.

Основные возможности модуля:

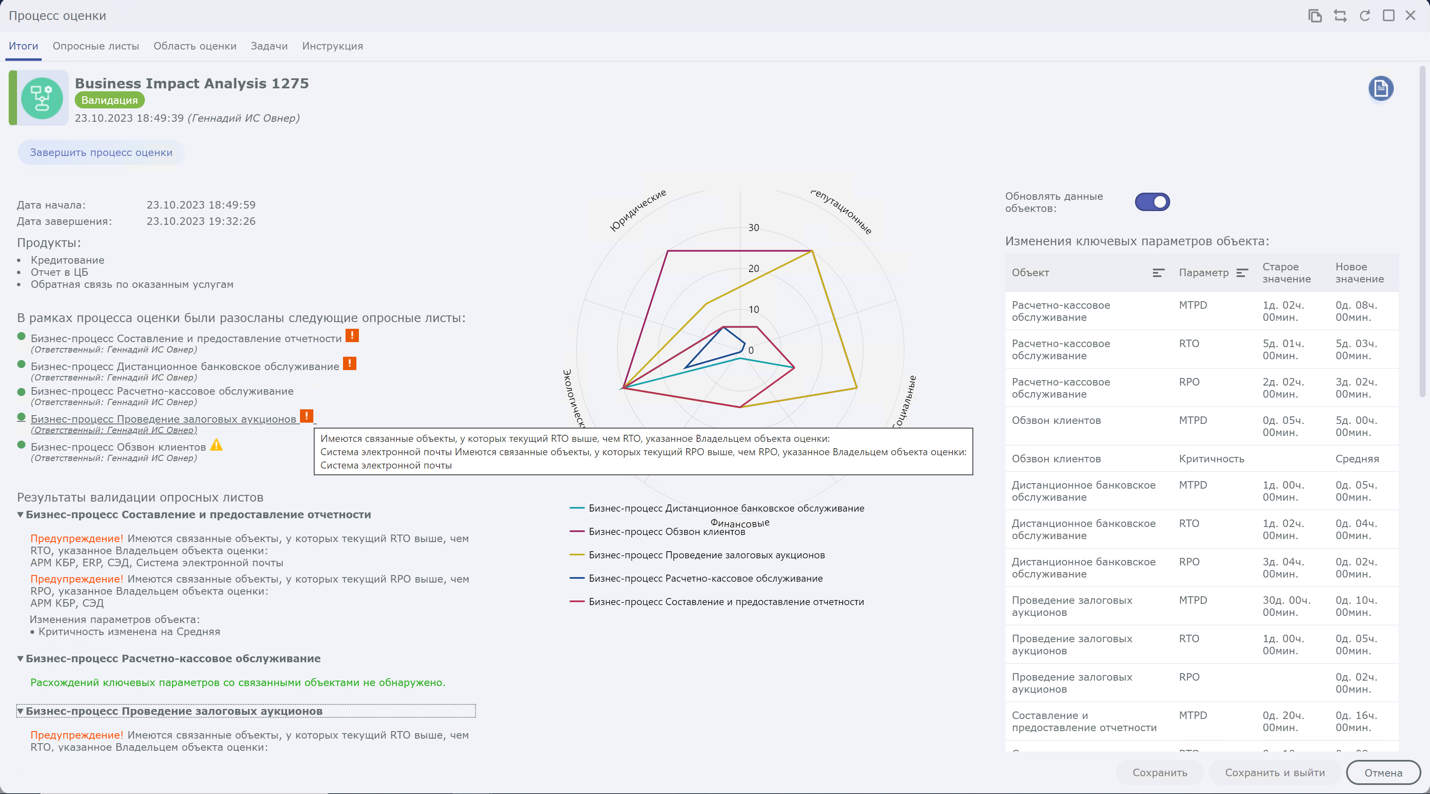
Процесс сбора информации о бизнес-процессах и ресурсах, от которых они зависят, обеспечивается методом рассылки и анализа опросных листов владельцам ресурсов с целью определения операционных, юридических, финансовые и других последствий сбоя и, как следствие, установления ключевых метрик.


Продукт позволяет систематизировать планы обеспечения непрерывности конкретных бизнес-процессов по определенным типам чрезвычайных ситуаций. Планы позволяют включить в них:

  • Конкретные шаги по устранению сбоев;
  • Условия активации и деактивации плана;
  • Роли и обязанности, ключевые контакты;
  • Описание методов и средств коммуникации.

Имеется возможность проводить регулярные тестирования планов непрерывности с оценкой достижения ключевых показателей эффективности. Также в Security Vision ВСР реализована система заявок, в рамках которой можно обеспечить выполнение задач на приведение инфраструктуры в соответствие утвержденным планам обеспечения непрерывности.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru