



DDoS-атака продолжительностью почти 72 часа — новый рекорд года

DDoS-атака продолжительностью почти 72 часа — новый рекорд года

DDoS-атака продолжительностью почти 72 часа — новый рекорд года

В III квартале 2023-го эксперты Qrator Labs зарегистрировали DDoS-атаку, которая длилась почти трое суток (71 час 58 минут). Это самый высокий показатель в текущем году, он даже побил рекорд 2022 года (около 70 часов).

Атака, о которой идет речь, была проведена в августе в сегменте транспорта и логистики (аэропорты). По словам аналитиков, это была мультивекторная DDoS (UDP+SYN+TCP) с признаками коммерческой (заказной) атаки. Средняя продолжительность DDoS-атак в отчетный период составила 66 минут, что больше показателя II квартала и сопоставимо с результатом I квартала.

Больше прочих от DDoS, как и в предыдущем квартале, страдали финансовые институты, на их долю пришлось 42% атак. Второе место в этом рейтинге заняла сфера электронной коммерции (29,8%), третье — ИТ и телеком (6%).

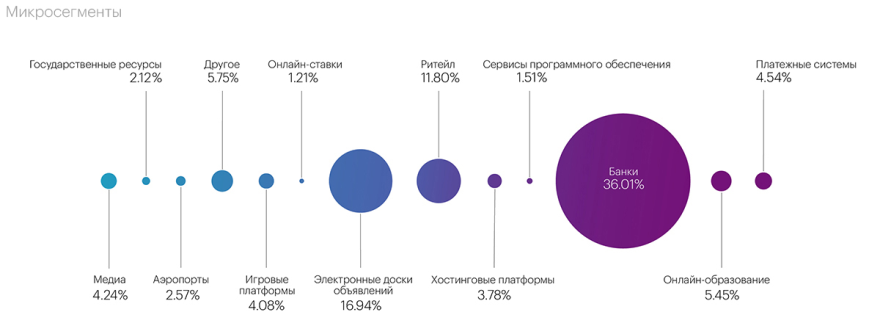
Более мелкое дробление вертикалей дало следующую картину:


«Появление на первых трех строчках среди наиболее атакуемых микросегментов банков, электронных досок объявлений и розничных продаж объясняется подготовкой и началом осеннего сезона, — комментирует гендиректор Qrator Labs Дмитрий Ткачев. — В банках это осенние предложения по вкладам и кредитам, а в электронной коммерции — подготовка к школьному сезону и запуск маркетинговых акций, распродаж».

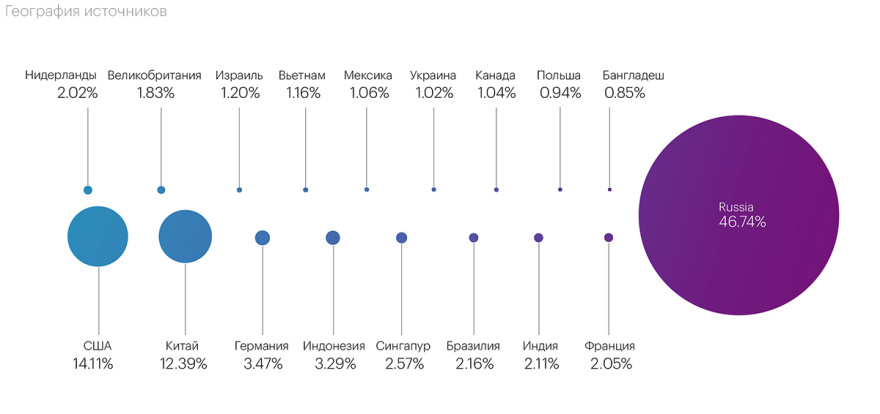
Географическое распределение источников атак подтвердило ранее подмеченный тренд: для обхода геоблокировки злоумышленники стали активнее использовать локальные возможности, стараясь максимально приблизить DDoS-поток к намеченной мишени.

Количество заблокированных IP-адресов за квартал увеличилось на 116,4%, с 18,5 млн до 40,15 миллиона. Список стран-источников мусорного трафика вновь возглавила Россия с показателем 18,7 млн IP; за ней с большим отрывом следуют США и Китай (5,66 млн и 4,97 млн заблокированных IP соответственно).


Число DDoS уровня приложений (L7) продолжает снижаться, в минувшем квартале был зафиксирован спад на 26,7%. Эксперты не преминули отметить, что для L7 нужны уязвимости, без них стоимость организации атаки сильно возрастает; по этой причине подобные DDoS-атаки — по большей части точечные.

Странно, что в отчете Qrator не упомянуты атаки HTTP/2 Rapid Reset. Новая техника позволяет повысить мощность прикладных DDoS в несколько раз (текущий рекорд — 398 млн запросов в секунду).

Количество атак ботов, по оценке экспертов, уменьшилось на 10% (зафиксировано около 806 млн инцидентов). Наиболее высокую активность DDoS-боты проявили в июле; основными мишенями таких атак являются сайты беттинга, ретейла и онлайн-аптеки.

Основной вклад в бот-активность теперь носит фоновый режим: атаки, 24/7 создающие нагрузку на ресурсы жертв без резких перепадов. Однако организаторы таких DDoS быстро прекращают атаку, столкнувшись с контрмерами антибот-систем.

Самый большой из выявленных DDoS-ботнетов был составлен из 85 298 зараженных устройств, расположенных в 20 странах (с наибольшей концентрацией в Индии, Индонезии, России и США). Атака с этого ботнета была зафиксирована 10 августа в сегменте платежных систем.

«Популярность новых инструментов для скрейпинга и автоматизации браузеров (new Chrome headless) сейчас ниже, чем мы ожидали: они не фигурируют в массированных всплесках и не выделяются в общем фоне атак, — резюмирует Ткачев. — Однако это затишье перед штормом. Мы предполагаем массовое использование не засвеченных ранее векторов бот-активности в IV квартале в период Черной пятницы».

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru