



Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Сайт оператора платежной системы Мир недоступен из-за кибератаки

Вчера вечером, 30 октября, официальный сайт Национальной Системы Платежных Карт (НСПК) выпал из доступа из-за кибератаки. Платежную инфраструктуру инцидент не затронул, СБП и система «Мир» работают в штатном режиме.

Сначала на главной странице nspk.ru появилось послание от авторов атаки. Хакерская группировка DumpForums утверждала, что украла персональные данные.

В своем телеграм-канале взломщики заявили, что взломали внутреннюю сеть НСПК, а также выгрузили много информации с серверов платежной системы «Мир». В этом им якобы помогли «коллеги» из Ukrainian Cyber Alliance.

Оператор платежной системы РФ утечку данных отрицает. Проникнуть с сайта в какие-либо системы компании, по его словам, невозможно; ее серверы и ЦОД недоступны из интернета.

«Сайт НСПК разработан и обслуживается сторонним подрядчиком, — пояснили журналистам в пресс-службе. — Он является только визитной карточкой с информацией о деятельности компании и не содержит никаких конфиденциальных данных, а также не имеет отношения к платежной инфраструктуре».

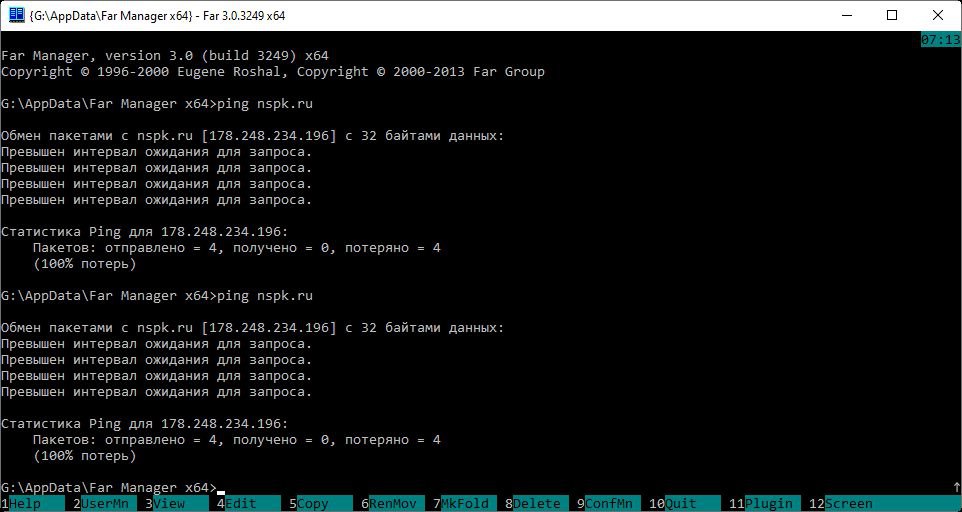
Представитель компании также заявил, что обработка платежей по банковским картам и операций через СБП осуществляется в штатном режиме. В настоящее время (по состоянию на 12:00 31 октября) сайт nspk.ru не работает. Редакция Anti-Malware.ru пыталась пинговать ресурс, но получала 100% потерь пакетов:


Ранее DumpForums заявляла о взломе сетей туроператора «Интурист», ИБ-компании BI.ZONE, ИТ-агрегатора «Первый бит».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru