



Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Исследователи в области кибербезопасности из компании ReversingLabs наткнулись на новый набор вредоносных пакетов, опубликованных в менеджере NuGet с открытым исходным кодом.

Специалисты считают, что эти хорошо скоординированные атаки идут с начала августа 2023-го и распространяют троян SeroXen, открывающий операторам удалённый доступ к скомпрометированному устройству.

«Киберпреступники действуют достаточно настойчиво, пытаясь протащить вредонос в репозиторий NuGet. При этом они с завидным упорством публикуют новые злонамеренные пакеты», — пишет в отчёте Карло Занки, один из экспертов ReversingLabs.

Вот имена некоторых из таких пакетов:

  • Pathoschild.Stardew.Mod.Build.Config
  • KucoinExchange.Net
  • Kraken.Exchange
  • DiscordsRpc
  • SolanaWallet
  • Monero
  • Modern.Winform.UI
  • MinecraftPocket.Server
  • IAmRoot
  • ZendeskApi.Client.V2
  • Betalgo.Open.AI
  • Forge.Open.AI
  • Pathoschild.Stardew.Mod.BuildConfig
  • CData.NetSuite.Net.Framework
  • CData.Salesforce.Net.Framework
  • CData.Snowflake.API

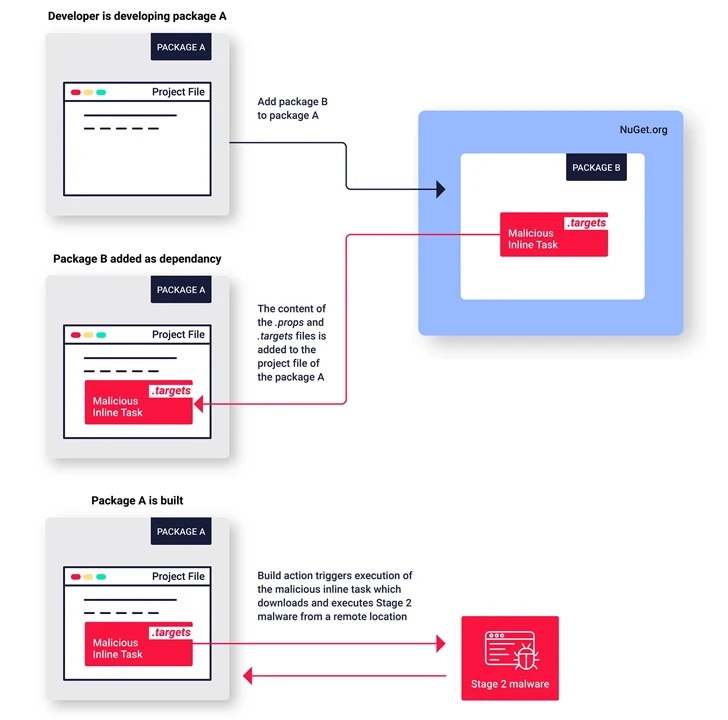
Как видно, злоумышленники пытаются имитировать популярные пакеты и задействуют функцию интеграции MSBuild для помещения вредоносного кода, а также функцию встроенных задач MSBuild для его выполнения.


Занки отметил, что это первая группировка, помещающая вредонос в NuGet с помощью вышеупомянутых функциональных возможностей.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru