



Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

Операторы спам-кампаний стали использовать омоглифы в 11 раз чаще

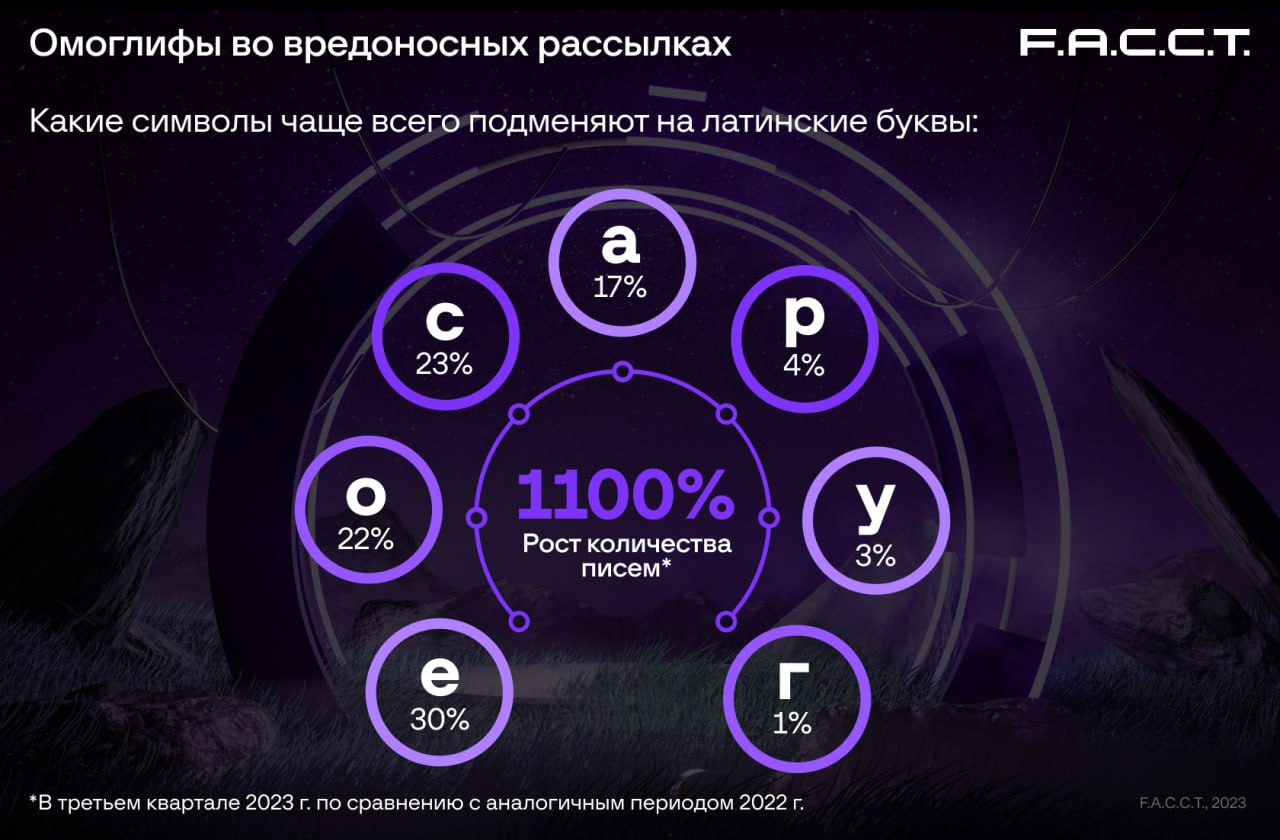
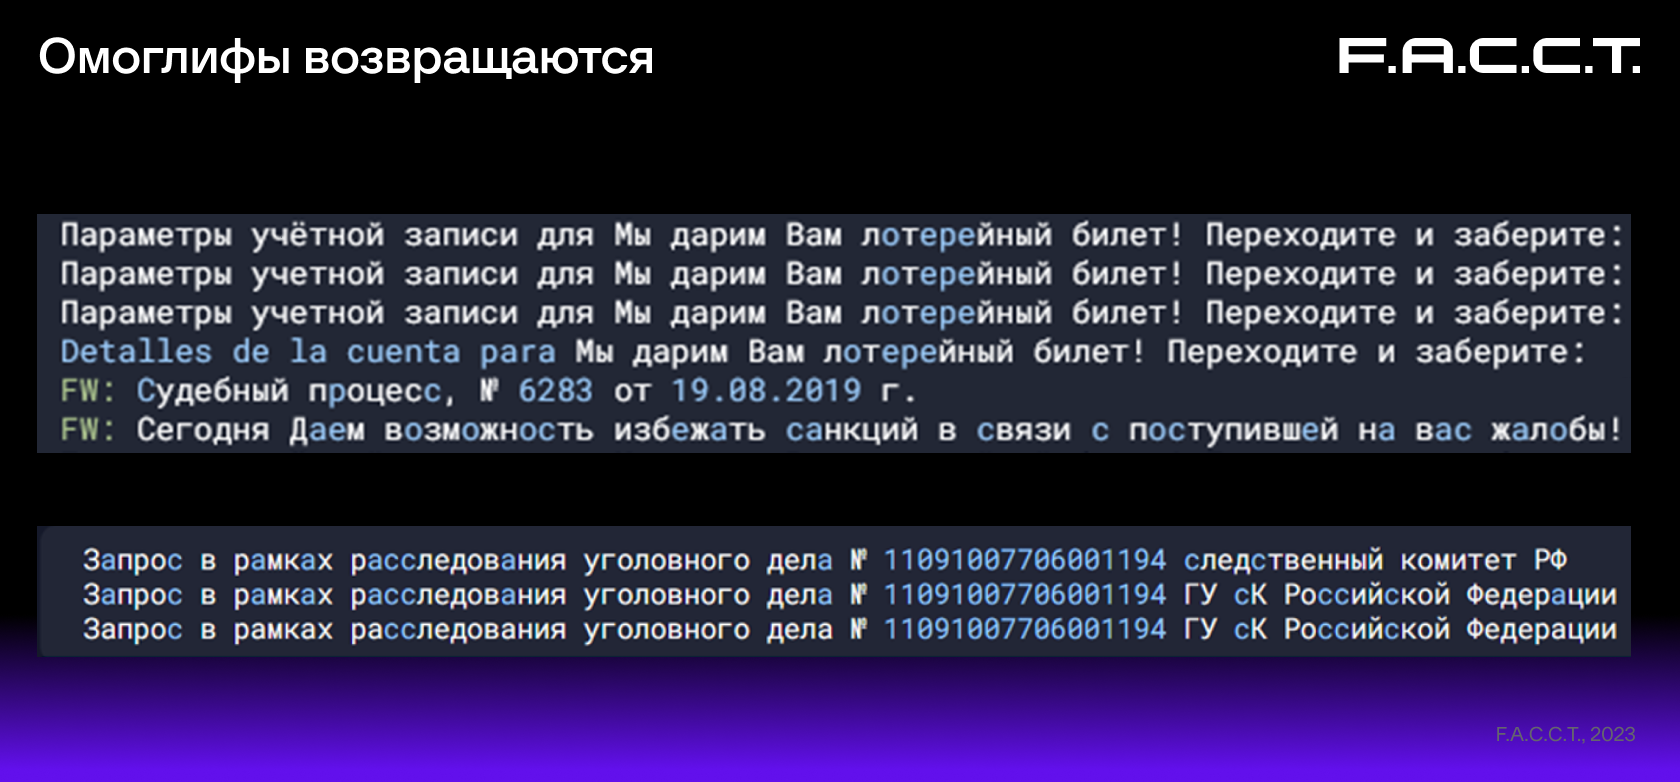
Киберпреступники нарастили попытки обхода антиспам-решений с помощью специальных вредоносных ссылок, в которых присутствуют омоглифы (одинаковые или похожие друг на друга символы).

На новую кампанию обратили внимание специалисты F.A.С.С.T. По их словам, в третьем квартале этого года число таких злонамеренных писем превысило показатели III квартала 2022-го в 11 раз.

Наиболее популярными буквами для подмены у злоумышленников стали Е, О, С, А.

В Центре кибербезопасности F.A.C.C.T. сообщили, что технику с омоглифами использовали операторы трояна-инфостилера White Snake, который крадёт данные пользователей из браузеров и других программ.

Кстати, летом мы писали, что киберпреступники рассылают White Snake российским компаниям от лица Роскомнадзора.

Омоглифы помогают атакующим отправлять больше писем и обходить встроенные фильтры почтовых сервисов. Таким образом, минимизируется возможность блокировки адреса, с которого уходят вредоносные письма.


Исследователи отмечают факт подстановки латинских символов в письмах на русском языке, а вот специальных символов или букв из других алфавитов эксперты не заметили.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru