



Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

Вредонос GHOSTPULSE пробирается на Windows-устройства через пакеты MSIX

В новой киберкампании злоумышленники прибегли к интересному способу доставки вредоносного загрузчика под названием GHOSTPULSE. На этот раз атакующим помогают пакеты MSIX для популярного Windows-софта: Google Chrome, Microsoft Edge, Brave, Grammarly и Cisco Webex.

Джо Дезимоне, один из специалистов компании Elastic Security Labs, пишет в опубликованном на днях отчёте:

«MSIX является форматом пакетов приложений Windows, который разработчики могут использовать для упаковки, распространения и инсталляции своего софта на компьютеры пользователей».

«При этом MSIX требует доступ к купленным или украденным сертификатам для подписи кода, что делает этот формат пригодным для групп с серьёзными ресурсами».

Судя по всему, киберпреступники используют взломанные веб-сайты, вклиниваются в SEO-оптимизацию и задействуют вредоносную рекламу для доставки вредоноса на устройства жертв. В первую очередь на эту уловку попадаются те, кто ищет популярный софт в Сети.

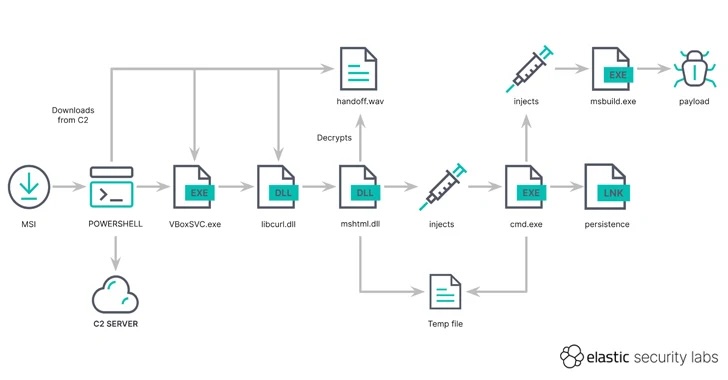
После запуска скачанного файла MSIX пользователь увидит кнопку «Установить», при нажатии на которую произойдёт скрытая загрузка GHOSTPULSE с удалённого сервера (manojsinghnegi[.]com). За этот процесс отвечает скрипт PowerShell.


Пейлоад первой ступени представляет собой TAR-архив, в котором содержится замаскированный под службу Oracle VM VirtualBox (VBoxSVC.exe) исполняемый файл. На деле же это связанный с Notepad++ бинарник — gup.exe.

В архиве также можно найти файл handoff.wav — троянизированную версию библиотеки libcurl.dll, которая приходится кстати из-за уязвимости gup.exe к сторонней загрузке DLL.

«PowerShell-скрипт выполняет VBoxSVC.exe, который загружает вредоносную библиотеку libcurl.dll. Злоумышленникам удаётся обойти антивирусные и другие защитные продукты за счёт минимальных следов на диске», — объясняет Дезимоне.

Дальше происходит парсинг файла handoff.wav, содержащего зашифрованный пейлоад. Он декодируется и запускается с помощью mshtml.dll. GHOSTPULSE, выступающий в качестве загрузчика, запускает вредонос последней ступени — как правило, троян для удалённого доступа.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru