



Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Новая киберпреступная кампания, использующая рекламные объявления в поиске Google, атакует пользователей, которые пытаются скачать и установить популярный текстовый редактор Notepad++.

Система Google Ads и ранее использовалась для распространения вредоносных программ, которые привязывались к легитимному софту. Расчёт злоумышленников на невнимательность и доверчивость пользователей.

Новую кампанию заметили исследователи из Malwarebytes. По их словам, киберпреступники в течение нескольких месяцев беспрепятственно использовали текстовый редактор Notepad++ в качестве приманки.

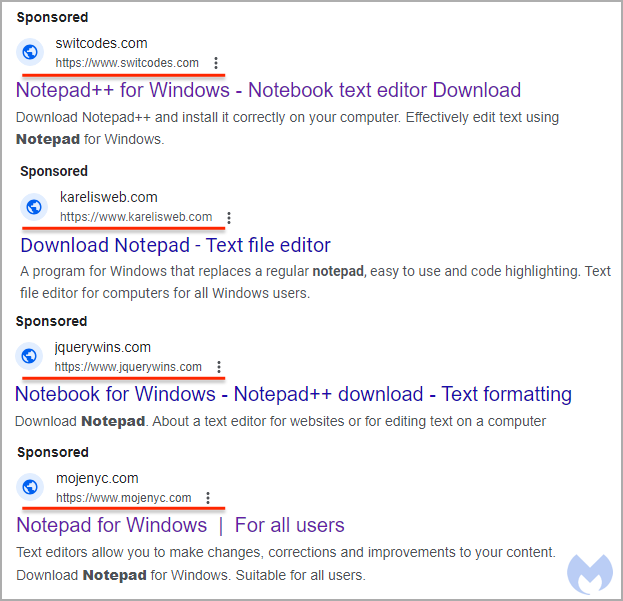
Точно установить конечный пейлоад специалисты пока не смогли, однако есть предположение, что это Cobalt Strike. Если внимательно посмотреть на поисковую выдачу, становится очевидным отсутствие связи вредоносных URL с легитимным софтом:


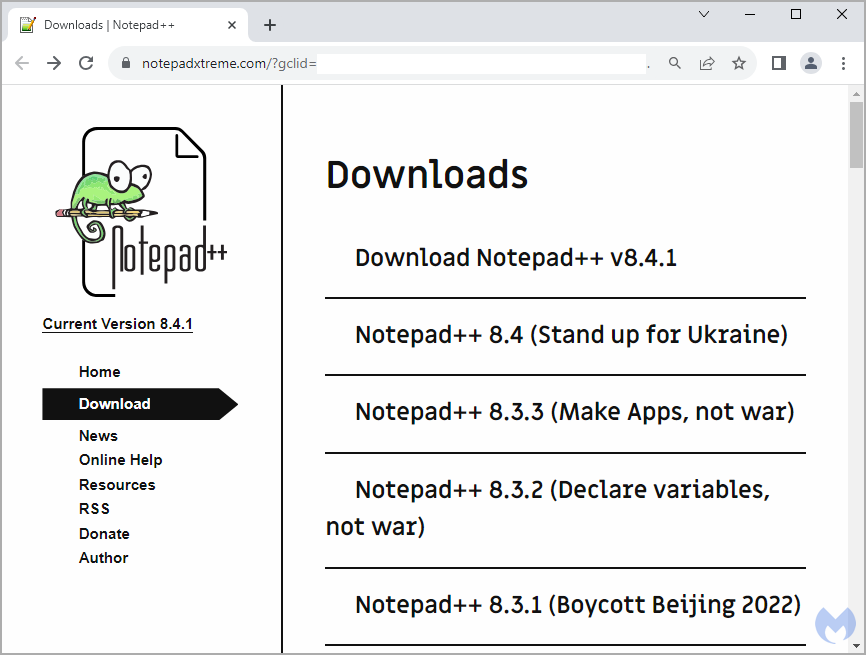
Пройдя по такой ссылке, потенциальная жертва попадает на ресурс notepadxtreme[.]com, замаскированный под официальный сайт Notepad++.


При попытке скачать желаемый софт специальный JavaScript-сниппет проверяет цифровой отпечаток устройства, чтобы убедиться в отсутствии каких-либо аномалий (например, если пользователь зашёл из песочницы).

Если всё в порядке, жертве подсовывают скрипт в формате HTA, оснащённый уникальным идентификатором. Интересно, что пейлоад выдаётся лишь раз, а если попробовать второй раз загрузить его, юзер получит ошибку 404.

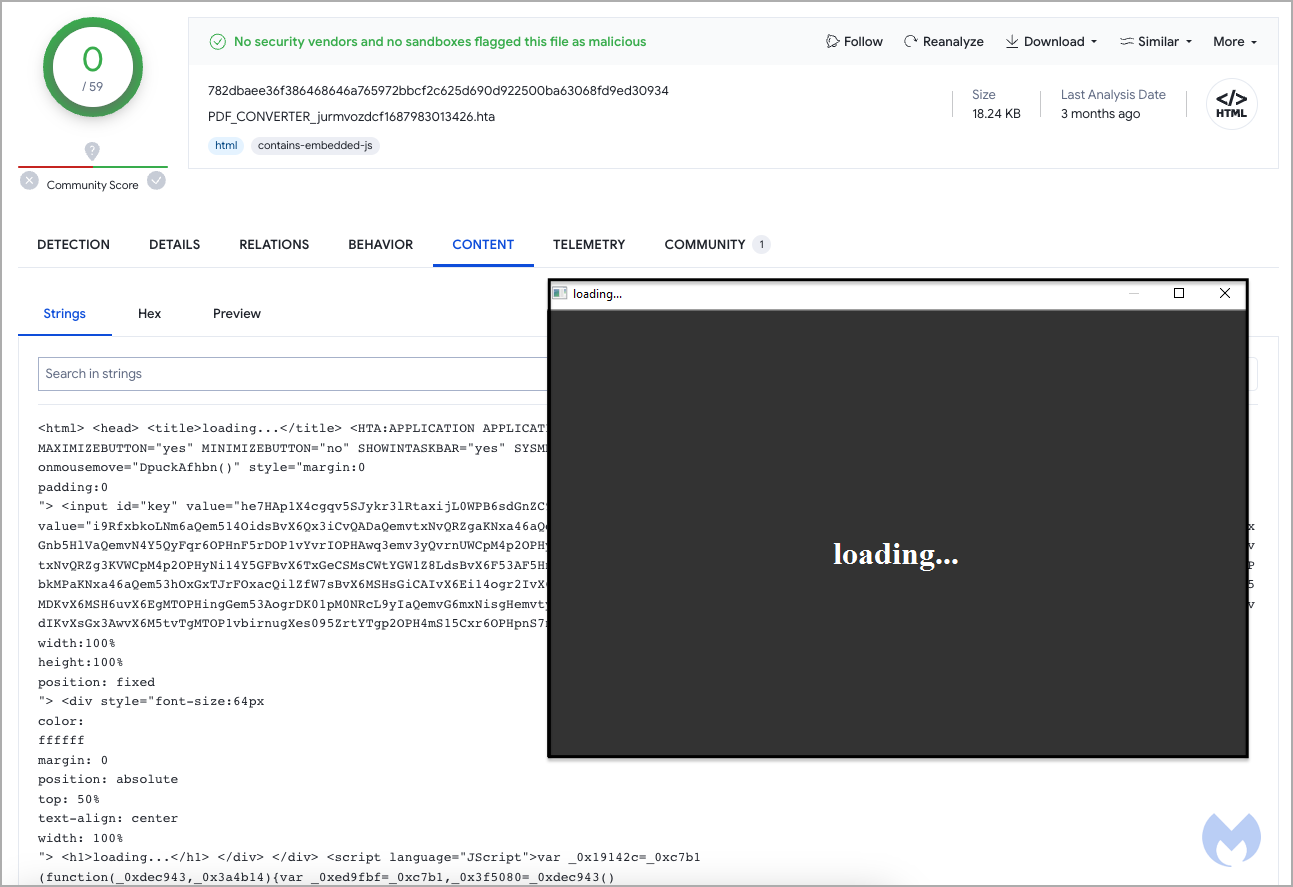
В Malwarebytes изучили упомянутый HTA, отметив, что в июле этот семпл уже загружали на VirusTotal. На тот момент в нём не было обнаружено вредоносной составляющей.


Напомним, в сентябре вышел Notepad++ 8.5.7 с патчами для четырех опасных уязвимостей.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru