



Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Вредоносная реклама в Google атакует желающих скачать Notepad++

Новая киберпреступная кампания, использующая рекламные объявления в поиске Google, атакует пользователей, которые пытаются скачать и установить популярный текстовый редактор Notepad++.

Система Google Ads и ранее использовалась для распространения вредоносных программ, которые привязывались к легитимному софту. Расчёт злоумышленников на невнимательность и доверчивость пользователей.

Новую кампанию заметили исследователи из Malwarebytes. По их словам, киберпреступники в течение нескольких месяцев беспрепятственно использовали текстовый редактор Notepad++ в качестве приманки.

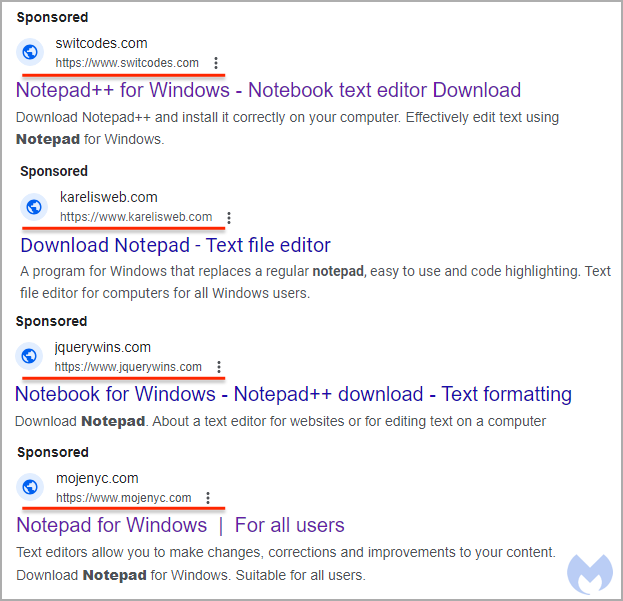
Точно установить конечный пейлоад специалисты пока не смогли, однако есть предположение, что это Cobalt Strike. Если внимательно посмотреть на поисковую выдачу, становится очевидным отсутствие связи вредоносных URL с легитимным софтом:


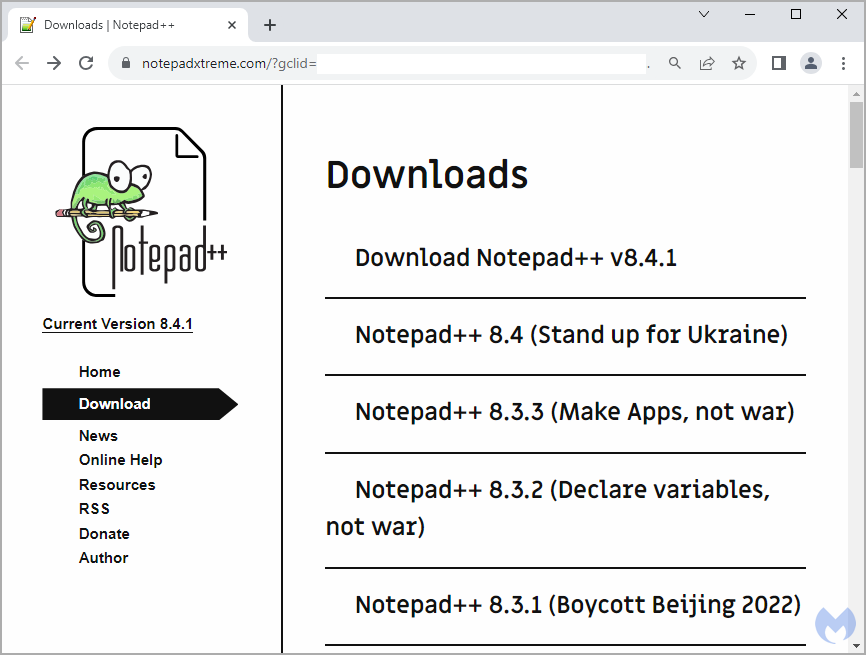
Пройдя по такой ссылке, потенциальная жертва попадает на ресурс notepadxtreme[.]com, замаскированный под официальный сайт Notepad++.


При попытке скачать желаемый софт специальный JavaScript-сниппет проверяет цифровой отпечаток устройства, чтобы убедиться в отсутствии каких-либо аномалий (например, если пользователь зашёл из песочницы).

Если всё в порядке, жертве подсовывают скрипт в формате HTA, оснащённый уникальным идентификатором. Интересно, что пейлоад выдаётся лишь раз, а если попробовать второй раз загрузить его, юзер получит ошибку 404.

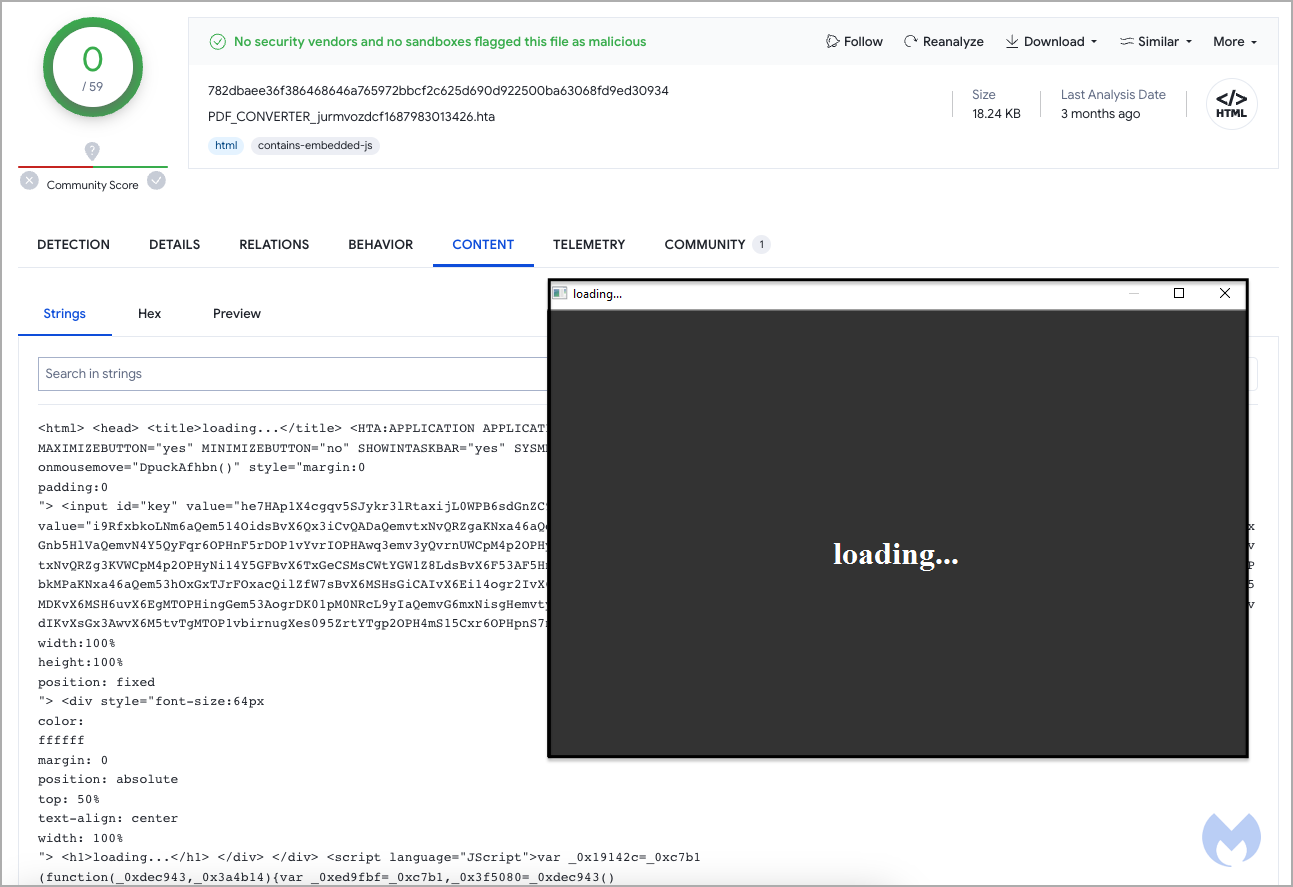
В Malwarebytes изучили упомянутый HTA, отметив, что в июле этот семпл уже загружали на VirusTotal. На тот момент в нём не было обнаружено вредоносной составляющей.


Напомним, в сентябре вышел Notepad++ 8.5.7 с патчами для четырех опасных уязвимостей.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru