


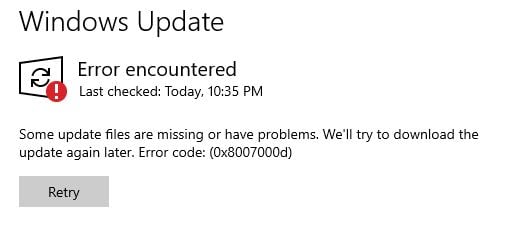

Октябрьские обновления безопасности Windows 10 выдают ошибку 0x8007000d

Октябрьские обновления безопасности Windows 10 выдают ошибку 0x8007000d

Октябрьские обновления безопасности Windows 10 выдают ошибку 0x8007000d

По словам представителей Microsoft, обновления безопасности для Windows 10, выпущенные в рамках октябрьского набора апдейтов, в отдельных случаях отказываются устанавливаться, выдавая ошибку 0x8007000d.

Среди затронутых багом систем есть версии Windows 10 21H2 и Windows 10 22H2. Самим проблемным обновлением стало KB5031356.

Первыми на ошибку установки обратили внимание пользователи на площадке Reddit. 10 октября появился ряд жалоб на вывод 0x8007000d при попытке инсталлировать апдейты.

«Мы получили несколько сообщений о проблеме, которая приводит к сбою установки октябрьских апдейтов — KB5031356. На первом этапе устройство отображает прогресс выполнения инсталляции, однако потом процесс прерывается», — заявили в Microsoft.

«Судя по всему, пользователям чаще всего встречается ошибка под номером 8007000D (ERROR_INVALID_DATA). Эту ошибку можно просмотреть в истории Windows Update».


Microsoft призывает юзеров сообщать о проблемах с установкой через обратную связь. В настоящее время разработчики изучают баг и в скором времени должны выпустить фикс.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru