



Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Компания Valve решила усилить меры защиты аккаунтов разработчиков видеоигр, публикующих свои проекты на площадке Steam. Одним из нововведений станет СМС-верификация с доставкой короткого одноразового кода на телефон.

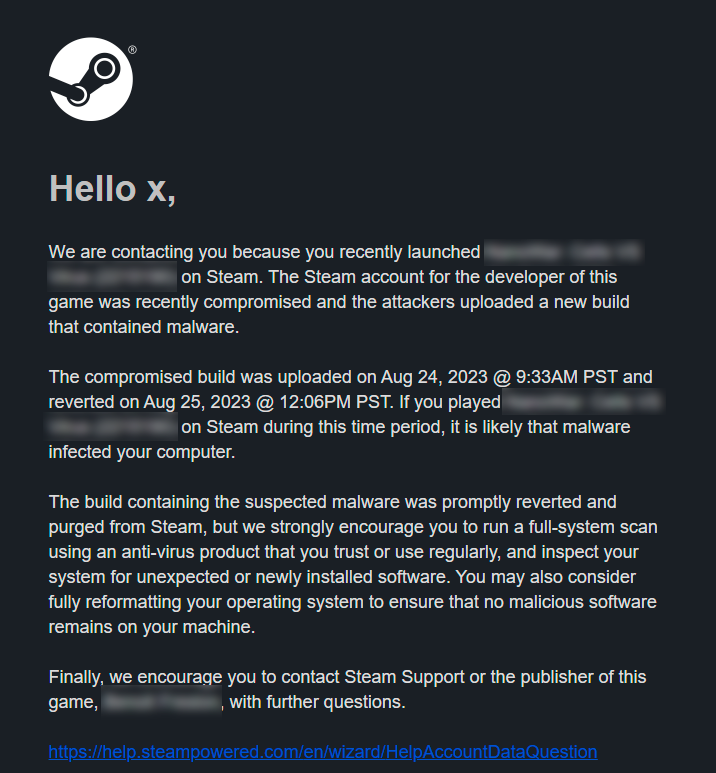
На дополнительный защитный слой Valve решилась после недавней активности киберпреступников, в ходе которой они подсовывали геймерам вредоносные обновления с помощью скомпрометированных аккаунтов.

Речь идёт о волне атак на учётные записи Steamworks, которую зафиксировали в конце августа и начале сентября 2023 года. Steamworks предоставляет девелоперам набор инструментов для публикации и распространения своих игр.

По словам Valve, атаки затронули не более нескольких сотен пользователей, которых компания отдельно уведомила о киберинциденте:


Дополнительная мера защиты в виде СМС-верификации вступит в силу 24 октября 2023 года. Перед публикацией обновления разработчик должен будет пройти её. Та же проверка будет ждать, если вы попытаетесь добавить пользователей в группу Steamworks (ранее была верификация только по имейл).

«Владельцам аккаунтов Steamworks придётся привязать телефонные номера, чтобы системы Steam смогли отправить текстовые сообщения с проверочным кодом», — пишет Valve в уведомлении.

«Эти правила будут касаться учётных записей, которые хотят добавить новых пользователей».

Для тех, кто юзает SetAppBuildLive, Steam обновит этот API, добавив специальный идентификатор steamID, который также будет использоваться для верификации.

Ряд экспертов указали на несостоятельность СМС-верификации в том случае, если устройство разработчика было заражено вредоносной программой, перехватывающей данные. В этом случае для операторов такого вредоноса не составит труда получить проверочные коды.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru