



Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Аккаунты в Steam защитят СМС-верификацией после волны кибератак

Компания Valve решила усилить меры защиты аккаунтов разработчиков видеоигр, публикующих свои проекты на площадке Steam. Одним из нововведений станет СМС-верификация с доставкой короткого одноразового кода на телефон.

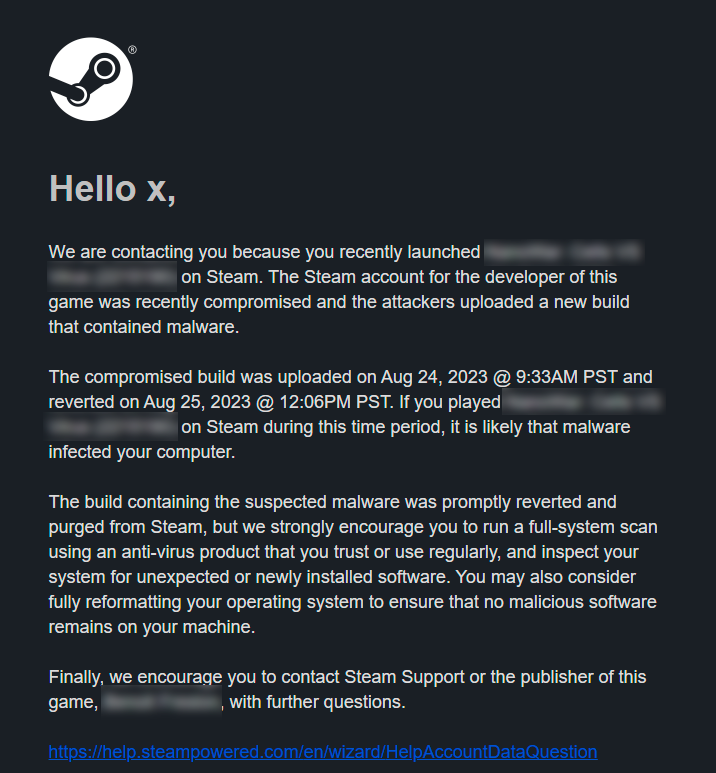
На дополнительный защитный слой Valve решилась после недавней активности киберпреступников, в ходе которой они подсовывали геймерам вредоносные обновления с помощью скомпрометированных аккаунтов.

Речь идёт о волне атак на учётные записи Steamworks, которую зафиксировали в конце августа и начале сентября 2023 года. Steamworks предоставляет девелоперам набор инструментов для публикации и распространения своих игр.

По словам Valve, атаки затронули не более нескольких сотен пользователей, которых компания отдельно уведомила о киберинциденте:


Дополнительная мера защиты в виде СМС-верификации вступит в силу 24 октября 2023 года. Перед публикацией обновления разработчик должен будет пройти её. Та же проверка будет ждать, если вы попытаетесь добавить пользователей в группу Steamworks (ранее была верификация только по имейл).

«Владельцам аккаунтов Steamworks придётся привязать телефонные номера, чтобы системы Steam смогли отправить текстовые сообщения с проверочным кодом», — пишет Valve в уведомлении.

«Эти правила будут касаться учётных записей, которые хотят добавить новых пользователей».

Для тех, кто юзает SetAppBuildLive, Steam обновит этот API, добавив специальный идентификатор steamID, который также будет использоваться для верификации.

Ряд экспертов указали на несостоятельность СМС-верификации в том случае, если устройство разработчика было заражено вредоносной программой, перехватывающей данные. В этом случае для операторов такого вредоноса не составит труда получить проверочные коды.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru