



В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

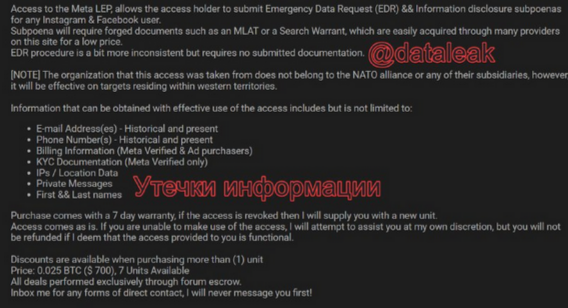
На одном из теневых форумов размещено объявление о продаже доступа к порталу LEP (Law Enforcement Portal) компании Meta (в России признана экстремистской организацией, ее деятельность запрещена).

Площадка предоставляет правоохране возможность подавать запросы на предоставление информации о профилях в социальных сетях Facebook и Instagram, в том числе в формате EDR (Emergency Data Request, подается в тех случаях, когда ситуация требует быстрого реагирования и времени на получение ордера нет).

По данным телеграм-канала «Утечки информации», некий продавец предлагает ключи от семи аккаунтов по цене 0,025 BTC ($700), обещая скидки за опт. Все учетные записи, если верить объявлению, принадлежат одному и тому же органу правоохраны, не связанному с НАТО.

Покупатель LEP-аккаунта сможет от имени владельца подавать EDR-запросы и получать информацию о пользователях соцсетей, проживающих в странах Западной Европы, — такую как имя и фамилия, адрес имейл, номер телефона, IP-адрес и местоположение, выписка со счета, дата присоединения к сообществу, активность в личке.

Продавец предлагает также услуги по изготовлению поддельных документов, необходимых для подачи официального запроса. Покупателям обещают семь дней гарантии на доступ; в случае блокировки продавец произведет замену. Тем, кто не сможет самостоятельно воспользоваться доступом, будет оказана помощь.


* Facebook и Instagram признаны экстремистскими в России, их деятельность запрещена

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru