



Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Популярная модель расширителя диапазона Wi-Fi — D-Link DAP-X1860 уязвима перед атаками, приводящими к отказу в обслуживании (DoS), а также к удалённой инъекции команд.

У D-Link DAP-X1860 есть тысячи отзывов на Amazon, устройство пользуется немалой популярностью. На официальном сайте D-Link расширитель диапазона Wi-Fi доступен для заказа.

Команда немецких исследователей выявила уязвимость, впоследствии получившую идентификатор CVE-2023-45208. Несмотря на постоянные попытки уведомить вендора о проблеме, реакции от D-Link, как и соответствующего патча, дождаться не удалось.

Корень бреши кроется в функциональности D-Link DAP-X1860, отвечающей за сетевое сканирование. Если точнее, устройство не может корректно парсить идентификаторы SSID, содержащие символ «‘» в имени, принимая эти имена за команды.

Дыра присутствует в функции parsing_xml_stasurvey библиотеки libcgifunc.so. Из-за неправильной обработки SSID условный злоумышленник может провести DoS-атаку или внедрить команду.

Для эксплуатации атакующему придётся создать точку Wi-Fi, чьё имя будет похоже на рядом расположенную легитимную сеть. Разница будет заключаться лишь в наличии символа «‘».

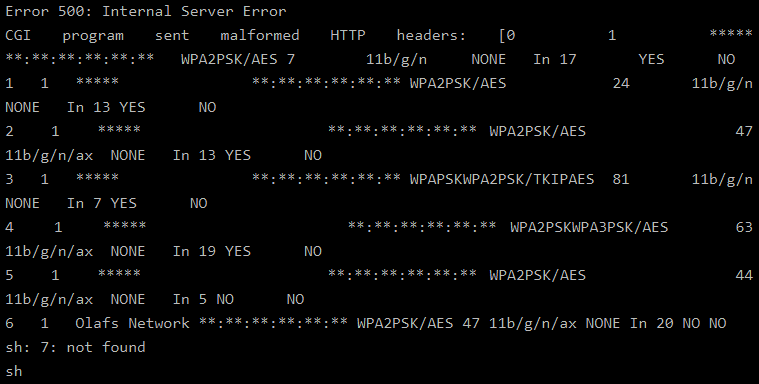
При попытке устройства подключиться к вредоносному SSID пользователь получит Error 500: Internal Server Error.


А если киберпреступник добавит SSID вторую секцию, которая уже будет содержать шелл-команды, разделённые «&&», D-Link DAP-X1860 будет вынужден выполнить эти команды.

К сожалению, расширитель диапазона Wi-Fi до сих пор уязвим, поскольку патча пока нет. Пользователям рекомендуют ограничить сетевое сканирование и выключать устройство, когда в его работе нет необходимости.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru