



Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

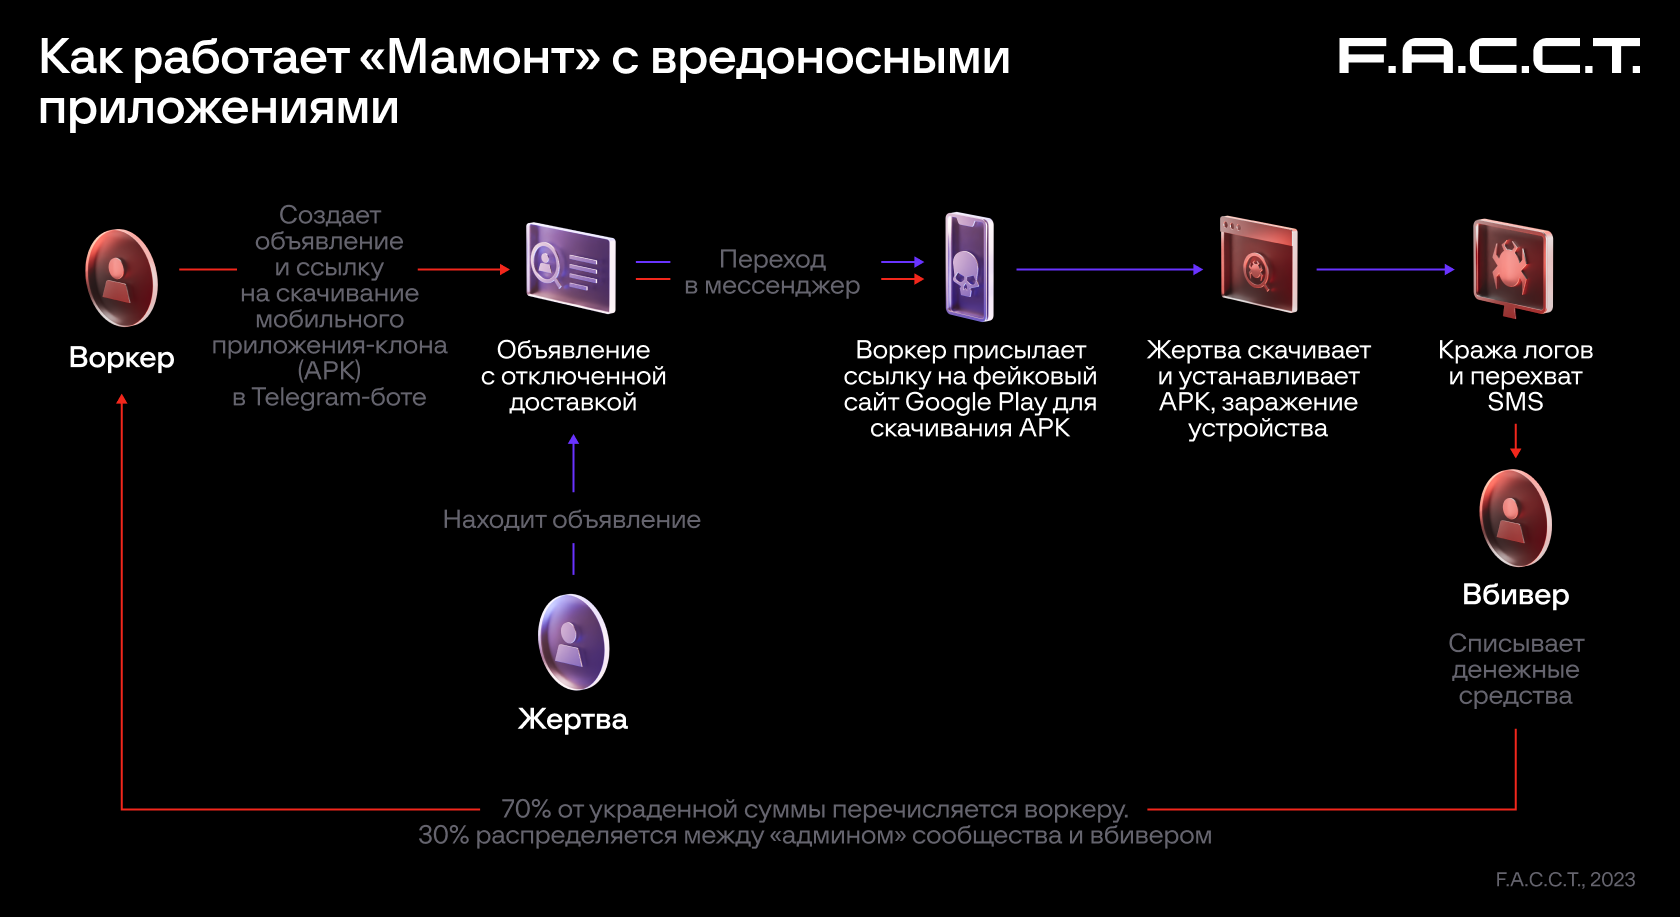
В киберпространстве всплыл новый вариант распространённой мошеннической схемы, которую называют «Мамонт». На этот раз злоумышленники пытаются обманом заставить жертву установить из фейкового Google Play Store приложение для Android, которое на деле оказывается трояном.

Об активности мошенников рассказали специалисты компании F.A.С.С.T. Загрузить вредонос пользователям предлагают под соусом оформления доставки заказа.

Попав в систему, троян пытается незаметно списать деньги жертвы. По данным исследователей, средняя сумма похищенных средств крутится в районе 67 тысяч рублей.

Что собой представляет схема «Мамонт»? Киберпреступники пытаются вытащить деньги и данные банковских карт пользователей, а в качестве прикрытия выступает легенда оформления покупки и доставки соответствующих товаров.

Помимо этого, мошенники маскируют кампанию и под аренду недвижимости, совместные поездки и тому подобное. Эксперты считают, что летом 2023-го в России по этой схеме работали 17 группировок.

Уже в сентябре специалисты F.A.C.C.T. зафиксировали новую кибероперацию, в которой используется троян для мобильных устройств на Android. Злоумышленникам уже можно не использовать фишинговые сайты, так как вредоносный софт прекрасно справляется с вытаскиванием данных.

Интересно, что зловред может не только воровать важную информацию, но и перехватывать коды, поступающие в СМС-сообщениях. Общение с жертвой злоумышленники ведут в мессенджере Telegram.

Если доверчивый пользователь перейдёт по ссылке, ему выдадут фейковую страницу Google Play Store, на которой предлагается скачать и установить приложение.

Троян подключается в момент оплаты — перехватывает и отправляет операторам данные банковской карты «клиента». После этого туда же уходит код из СМС-сообщения.


В F.A.C.C.T. считают, что в сентябре мошенникам удалось украсть почти 3 миллиона рублей.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru