



Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

Мошенническая схема Мамонт теперь подсовывает жертвам Android-шпион

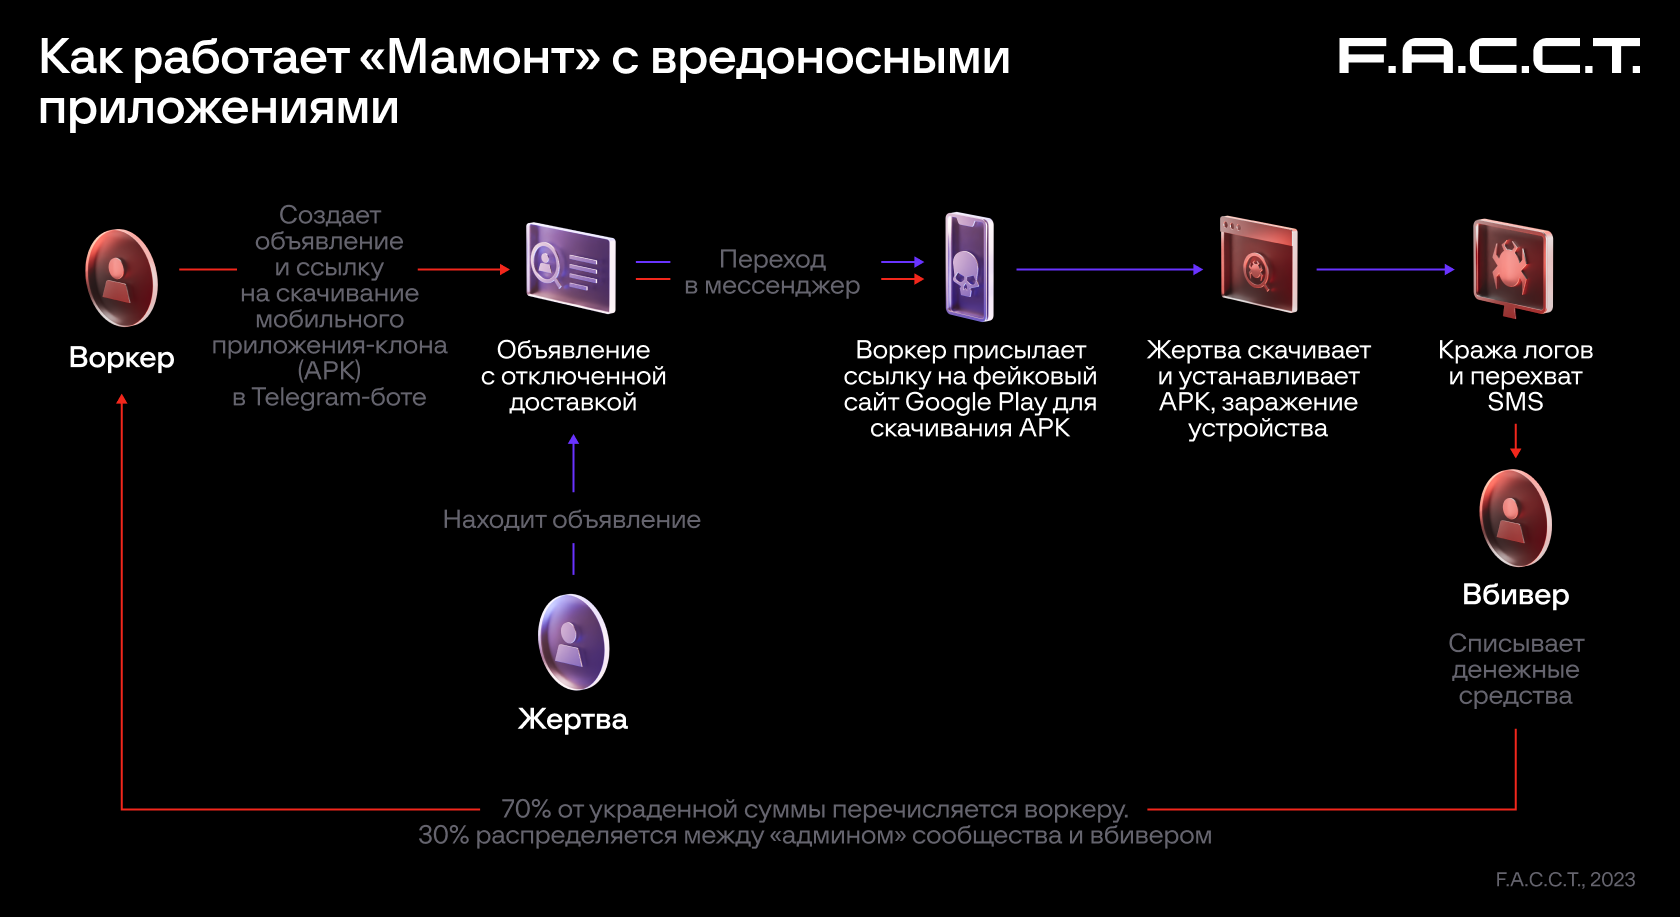
В киберпространстве всплыл новый вариант распространённой мошеннической схемы, которую называют «Мамонт». На этот раз злоумышленники пытаются обманом заставить жертву установить из фейкового Google Play Store приложение для Android, которое на деле оказывается трояном.

Об активности мошенников рассказали специалисты компании F.A.С.С.T. Загрузить вредонос пользователям предлагают под соусом оформления доставки заказа.

Попав в систему, троян пытается незаметно списать деньги жертвы. По данным исследователей, средняя сумма похищенных средств крутится в районе 67 тысяч рублей.

Что собой представляет схема «Мамонт»? Киберпреступники пытаются вытащить деньги и данные банковских карт пользователей, а в качестве прикрытия выступает легенда оформления покупки и доставки соответствующих товаров.

Помимо этого, мошенники маскируют кампанию и под аренду недвижимости, совместные поездки и тому подобное. Эксперты считают, что летом 2023-го в России по этой схеме работали 17 группировок.

Уже в сентябре специалисты F.A.C.C.T. зафиксировали новую кибероперацию, в которой используется троян для мобильных устройств на Android. Злоумышленникам уже можно не использовать фишинговые сайты, так как вредоносный софт прекрасно справляется с вытаскиванием данных.

Интересно, что зловред может не только воровать важную информацию, но и перехватывать коды, поступающие в СМС-сообщениях. Общение с жертвой злоумышленники ведут в мессенджере Telegram.

Если доверчивый пользователь перейдёт по ссылке, ему выдадут фейковую страницу Google Play Store, на которой предлагается скачать и установить приложение.

Троян подключается в момент оплаты — перехватывает и отправляет операторам данные банковской карты «клиента». После этого туда же уходит код из СМС-сообщения.


В F.A.C.C.T. считают, что в сентябре мошенникам удалось украсть почти 3 миллиона рублей.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru