



В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

На прошлой неделе стало известно о четырех RCE-уязвимостях в Exim, из-за которых сотни тысяч почтовых серверов больше года находятся под угрозой атаки. Степень опасности одной из дыр 0-day оценена как критическая.

Участники проекта Zero Day Initiative (ZDI) сообщили разработчикам софта об опасных проблемах еще в июне прошлого года. Поскольку патчи так и не появились, было решено обнародовать угрозу.

Эксплойт уязвимости во всех случаях не требует аутентификации и позволяет выполнить вредоносный код с привилегиями запущенной SMTP-службы (по умолчанию порт 25):

  • CVE-2023-42115 (9,8 балла CVSS) классифицируется как запись за границами буфера и вызвана неадекватной проверкой данных, вводимых пользователем;
  • CVE-2023-42116 (8,1 балла) — переполнение буфера в стеке, вызвано отсутствием проверки размера пользовательского ввода в ходе NTLM-аутентификации;
  • CVE-2023-42117 (8,1 балла) — неадекватная санация пользовательского ввода, из-за которой может произойти нарушение целостности данных в памяти;
  • CVE-2023-42118 (7,5 балла) — целочисленное переполнение в libspf2, проявляющееся при разборе макросов SPF.

За отсутствием патчей единственной мерой, позволяющей снизить риск эксплойта, является ограничение взаимодействия с уязвимым приложением.

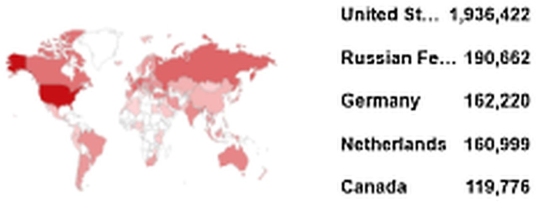
Поиск по Shodan показал, что в Сети присутствуют более 3,5 млн серверов Exim, половина из них находятся в США. Порт 25 открыт в 421 тыс. случаев.


Update. Сегодня, 2 октября, вышло долгожданное обновление с патчами — Exim 4.96.1. Устранены уязвимости CVE-2023-42115 и CVE-2023-42116, остальные из приведенного выше списка пока не закрыты (TXT).

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru