



Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Исследователи зафиксировали многоступенчатую кампанию киберпреступников, нацеленную на кражу информации. Злоумышленники взламывают системы гостиниц и сайтов для бронирования, а позже используют их для сбора финансовых данных клиентов.

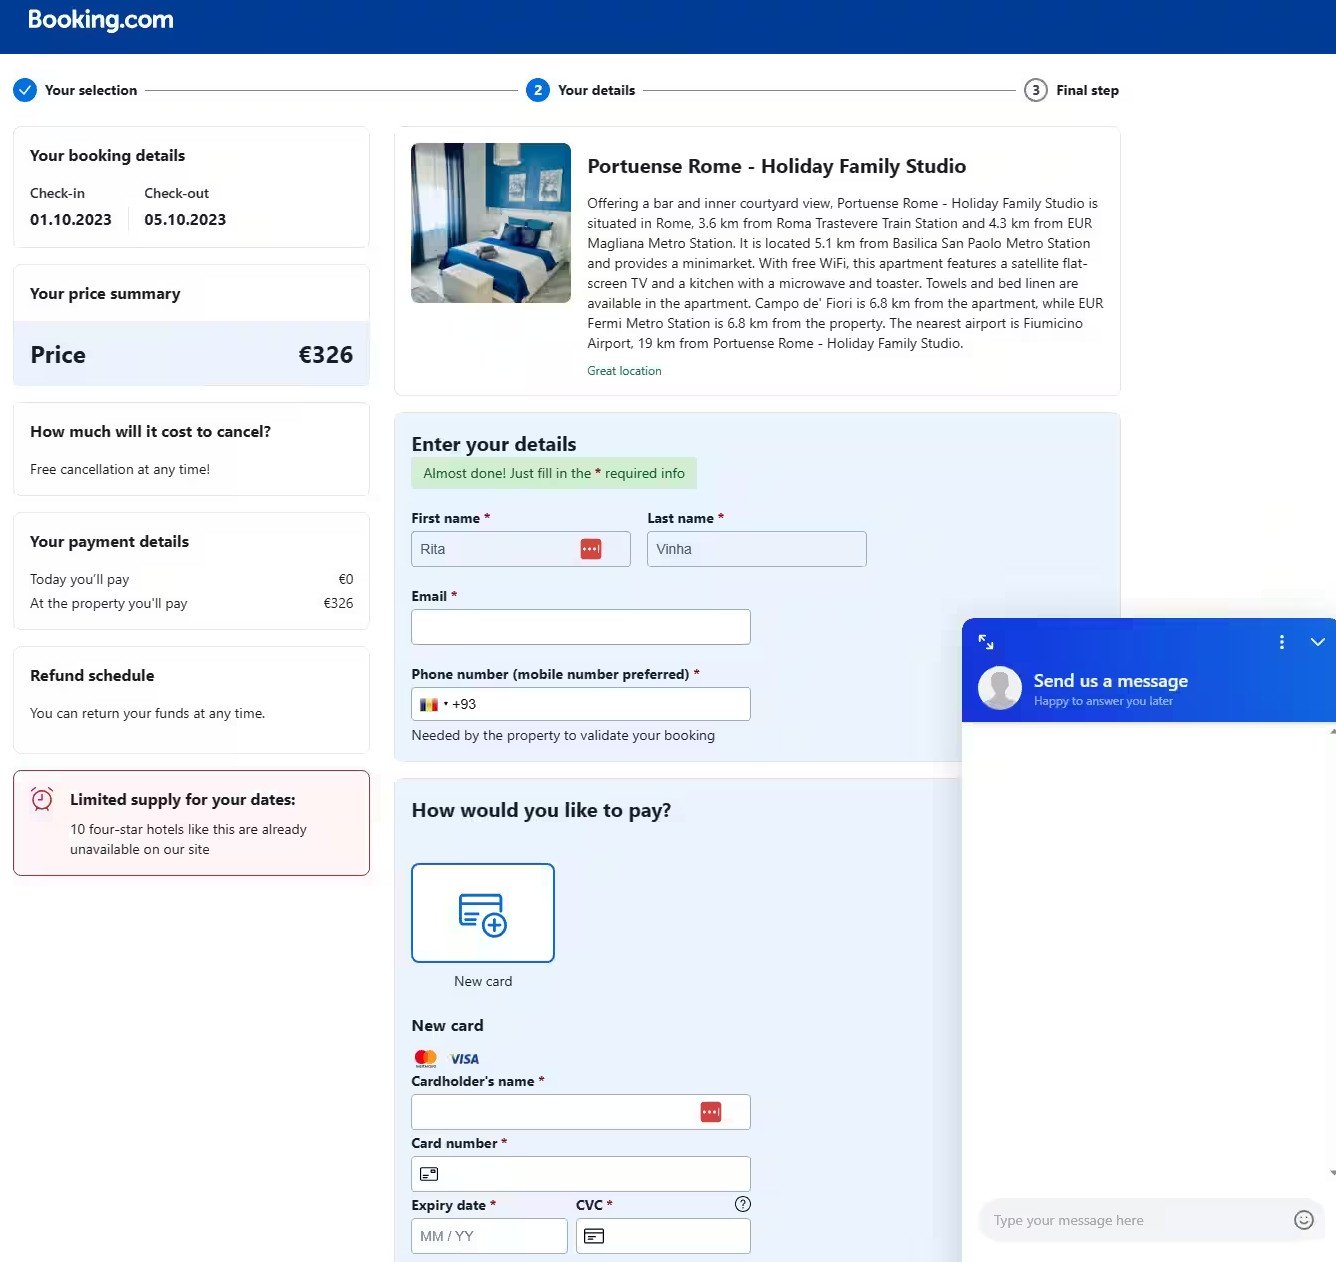
Чтобы придать кампании убедительности, мошенники создали поддельную страницу для оплаты, замаскированную под Booking.com. Такой подход показал хорошие результаты для сбора данных банковских карт.

Согласно отчёту Perception Point, цепочка атаки начинается с простого запроса на резервирование номера. Как только киберпреступники устанавливают связь с представителями гостиницы, в дело вступает история про состояние здоровья или «особую просьбу» одного из заказчиков: мошенники просят отправить важные документы по URL-адресу.

Эта ссылка ведёт на загрузку вредоносной программы, заточенной на кражу данных. Авторы зловреда уделили особое внимание незаметной работе.

Как выяснили специалисты Akamai, атака развивается дальше, пытаясь поразить уже реальных постояльцев. Ширан Гез, старший менеджер по информационной безопасности в Akamai, объясняет:

«После запуска инфостилера в системе гостиницы атакующие могут получить доступ к перепискам с реальными клиентами. Пользуясь доверием, мошенники отправляют людям ссылки на фишинговые страницы, собирающие данные банковских карт».

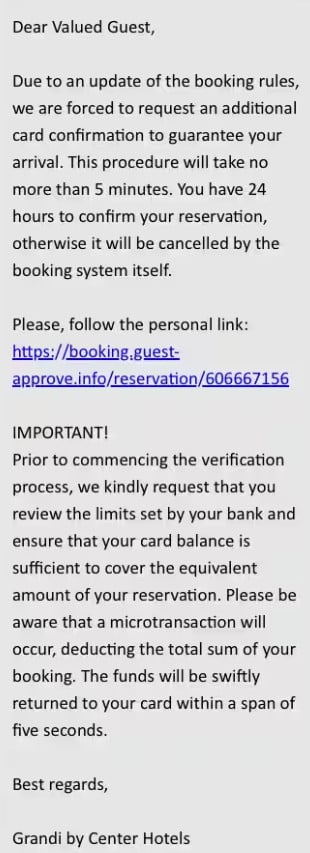
Стоит отметить, что в переписках злоумышленники требуют незамедлительных действий от потенциальных жертв, что является типичной уловкой фишеров. Такое поведение должно выступать как неизменный индикатор мошеннической деятельности.


Ссылка, которую отправляют жертве, ведёт якобы на страницу верификации карты, а на самом деле запускает исполняемый файл, закодированный JavaScript-скриптом. Этот скрипт препятствует анализу и пытается убедиться в том, что жертва перейдёт на следующий этап — фейковый сайт Booking.com.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru