



Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Взломщики гостиниц перенаправляют клиентов на фейковый сайт Booking.com

Исследователи зафиксировали многоступенчатую кампанию киберпреступников, нацеленную на кражу информации. Злоумышленники взламывают системы гостиниц и сайтов для бронирования, а позже используют их для сбора финансовых данных клиентов.

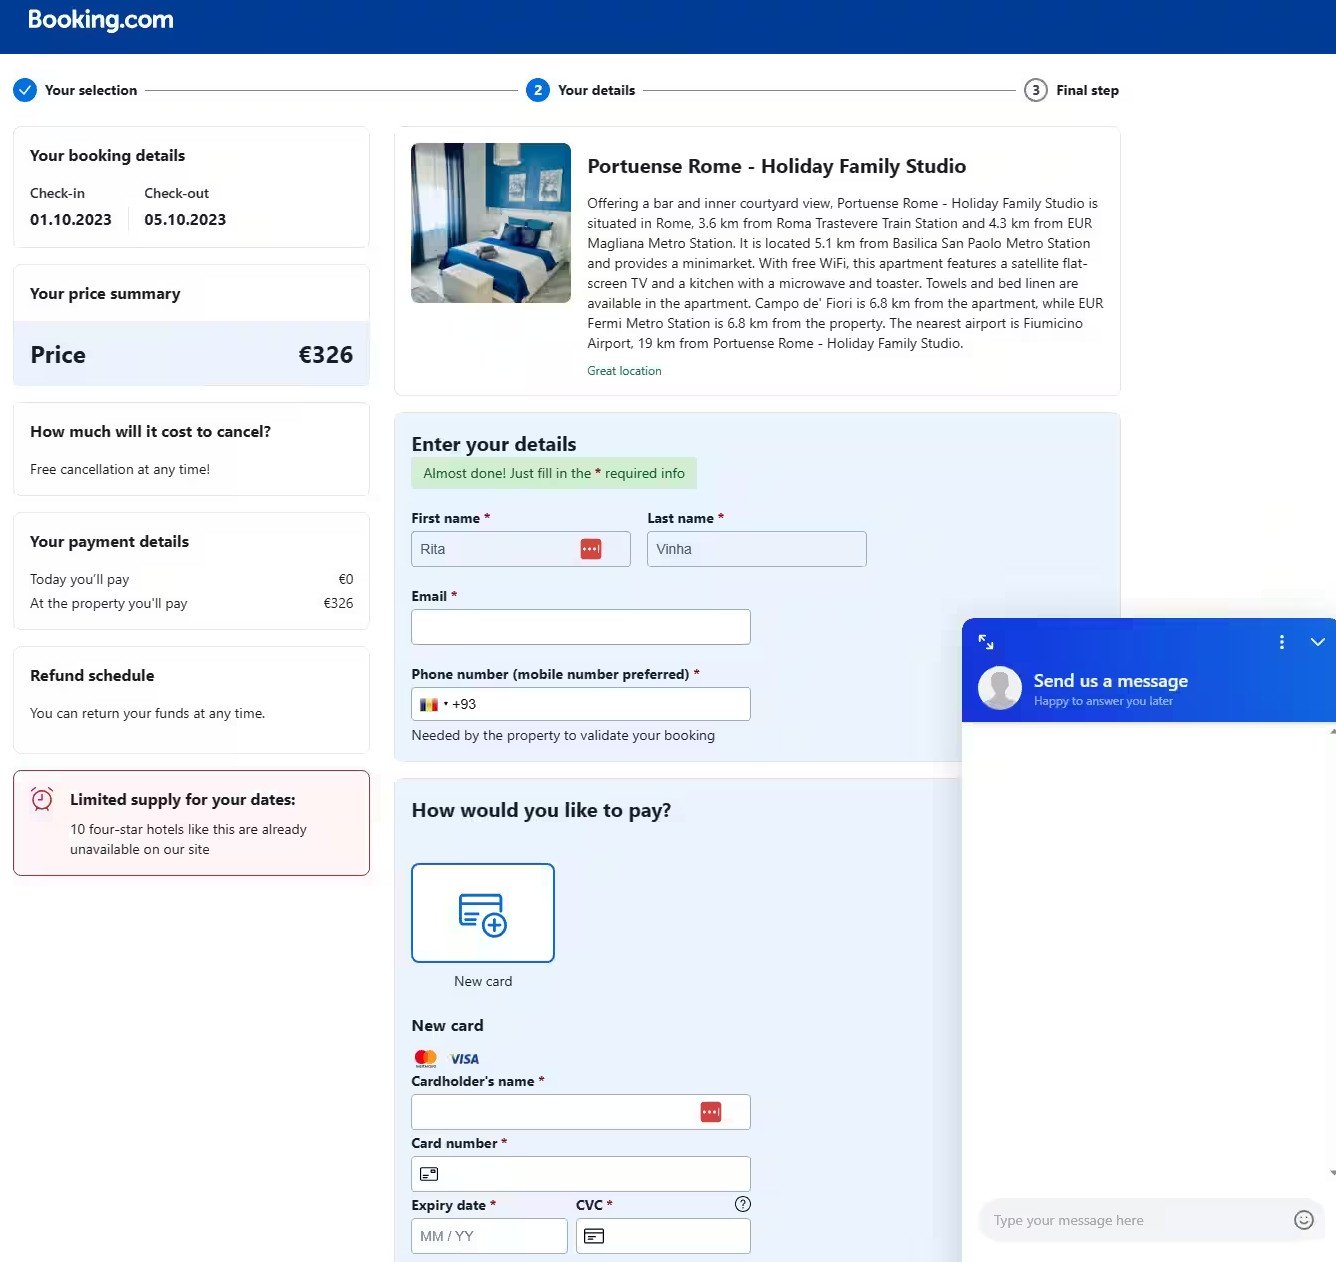
Чтобы придать кампании убедительности, мошенники создали поддельную страницу для оплаты, замаскированную под Booking.com. Такой подход показал хорошие результаты для сбора данных банковских карт.

Согласно отчёту Perception Point, цепочка атаки начинается с простого запроса на резервирование номера. Как только киберпреступники устанавливают связь с представителями гостиницы, в дело вступает история про состояние здоровья или «особую просьбу» одного из заказчиков: мошенники просят отправить важные документы по URL-адресу.

Эта ссылка ведёт на загрузку вредоносной программы, заточенной на кражу данных. Авторы зловреда уделили особое внимание незаметной работе.

Как выяснили специалисты Akamai, атака развивается дальше, пытаясь поразить уже реальных постояльцев. Ширан Гез, старший менеджер по информационной безопасности в Akamai, объясняет:

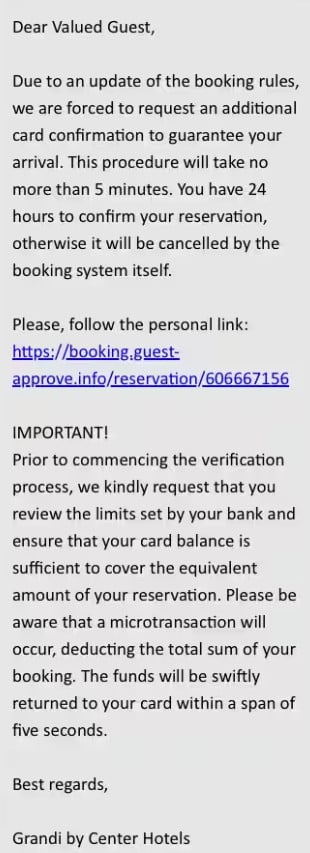
«После запуска инфостилера в системе гостиницы атакующие могут получить доступ к перепискам с реальными клиентами. Пользуясь доверием, мошенники отправляют людям ссылки на фишинговые страницы, собирающие данные банковских карт».

Стоит отметить, что в переписках злоумышленники требуют незамедлительных действий от потенциальных жертв, что является типичной уловкой фишеров. Такое поведение должно выступать как неизменный индикатор мошеннической деятельности.


Ссылка, которую отправляют жертве, ведёт якобы на страницу верификации карты, а на самом деле запускает исполняемый файл, закодированный JavaScript-скриптом. Этот скрипт препятствует анализу и пытается убедиться в том, что жертва перейдёт на следующий этап — фейковый сайт Booking.com.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru