



ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

ИИ-помощник NordVPN Sonar вовремя подскажет, которое из писем фишинговое

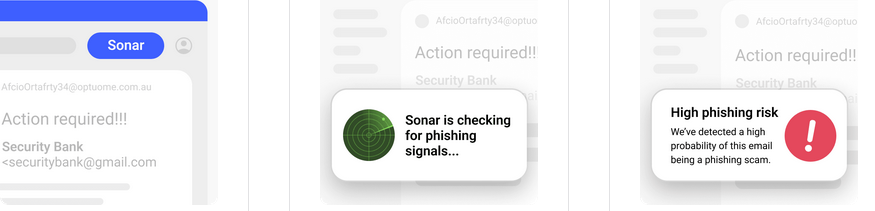
Команда NordVPN запустила первый пробный проект на платформе NordLabs. Использующий ИИ браузерный плагин Sonar умеет выявлять фишинговые письма и обосновывать свою оценку, приучая юзера быть внимательным к мелочам.

Умное расширение построено на базе LLM-технологии, обеспечившей успех ChatGPT. В настоящее время доступна версия Sonar для Google Chrome, способная мониторить корреспонденцию в Gmail; в дальнейшем поддержку планируется расширить.


Подписчикам NordLabs будет автоматически разрешено установить Sonar-плагин для испытаний. Незарегистрированные пользователи смогут подать заявку на получение доступа и будут включены в список очередников.

«Приглашаем всех принять участие в тестировании Sonar и последующих экспериментальных проектах и присылать нам отзывы, — заключил свой анонс Викинтас Макницкас (Vykintas Maknickas), директор по стратегии развития продуктов Nord Security. — Это абсолютно бесплатно и поможет нам, ИТ-сообществу и всем пользователям интернета понять, каким образом можно обуздать ультрасовременные технологии и заставить их работать во благо».

Введенная в строй неделю назад платформа NordLabs предназначена для изучения перспективных технологий, таких как ИИ, и создания новых инструментов и сервисов, способных обеспечить безопасность и приватность интернет-пользователей. Площадка предоставляет эксклюзивный доступ к новаторским проектам NordVPN, находящимся в стадии разработки.

В этом месяце запланирован запуск еще одного проекта на NordLabs — умного помощника Pixray, способного за секунды распознавать изображения, сгенерированные ИИ. Что касается Sonar, подобное решение может оказаться не только удобным, но и очень эффективным: проверка возможностей ChatGPT, проведенная в «Лаборатории Касперского», показала, что LLM вполне пригодны как подспорье в борьбе с фишингом.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru