



Сайт шифровальщика 8Base слил своего создателя — кодера из Молдавии

Сайт шифровальщика 8Base слил своего создателя — кодера из Молдавии

Сайт шифровальщика 8Base слил своего создателя — кодера из Молдавии

Используя информацию, случайно попавшую в паблик, известный блогер и исследователь Брайан Кребс (Brian Krebs) сумел определить, что часть кода сайта, созданного операторами шифровальщика, написал 36-летний программист, проживающий в Кишиневе.

Кибергруппа, стоящая за 8Base, использует схему двойного вымогательства, требуя выкуп за расшифровку данных и угрожая неплательщикам раскрытием факта взлома. Ее сайт, предназначенный для таких публикаций, доступен через Tor.

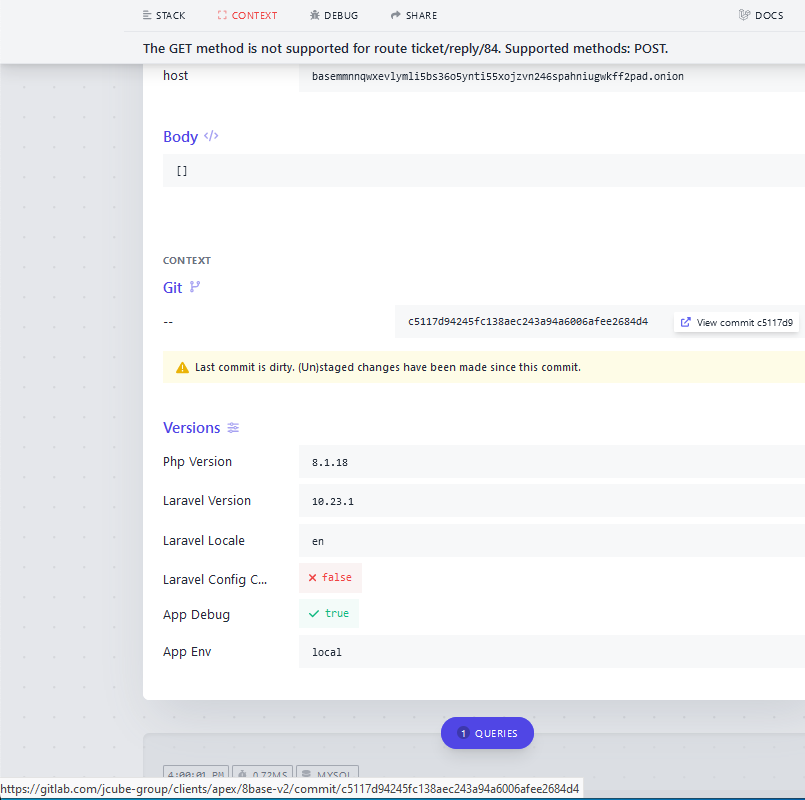
Встроенный чат для ведения переговоров использует PHP-фреймворк Laravel и, по свидетельству Кребса, исправно работает при отправке данных на сервер (через POST). Запросы GET до недавнего времени возвращали пространное сообщение об ошибке, раскрывавшее IP-адрес хоста (95.216.51[.]74 в Финляндии), спрятанного с помощью сервисов Tor.

Прокруткой страницы можно было обнаружить ссылку на Gitlab-сервер, выделенный на нужды компании JCube Group. Как оказалось, привязанный репозиторий содержит и другие PHP-коды, используемые сайтом 8Base.


Дальнейшие раскопки показали, что Gitlab-аккаунт JCube Group создал разработчик Андрей Колев, проживающий в столице Молдавии. Так, по крайней мере, значится в его профиле на LinkedIn. Там также указана специализация: разработка веб-приложений полного цикла (на стороне клиента и сервера); место работы — JCube Group, адрес и телефон совпадают с контактами, опубликованными на сайте компании.

Все «иксы» Колева (твиты по-старому) написаны на русском языке. Кребс запросил у него комментарий, однако собеседник сказал, что не знает, почему даркнет-сайт 8Base загружает код из папки Clients в его хранилище.

«Такого проекта в моем репозитории нет, — заявил разработчик. — Они [8Base] не являются моими клиентами. В настоящее время мы работаем только по собственным проектам».

Тем не менее предательское сообщение об ошибке на сайте 8Base очень быстро убрали. Вместо него теперь выводится ошибка 405 — «метод HTTP не разрешен». Автор находки, благодаря которой Кребс начал очередное расследование, почти уверен: деанонимизация произошла оттого, что создатель onion-сайта неумышленно оставил режим разработки (забыл отключить средства отладки и тестирования).

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru