



Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Кибермошенники запустили новую рассылку, в которой пытаются ввести в заблуждение доверчивых сотрудников организаций. Под видом анкет самооценки фишеры пытаются выудить логины и пароли от корпоративных аккаунтов.

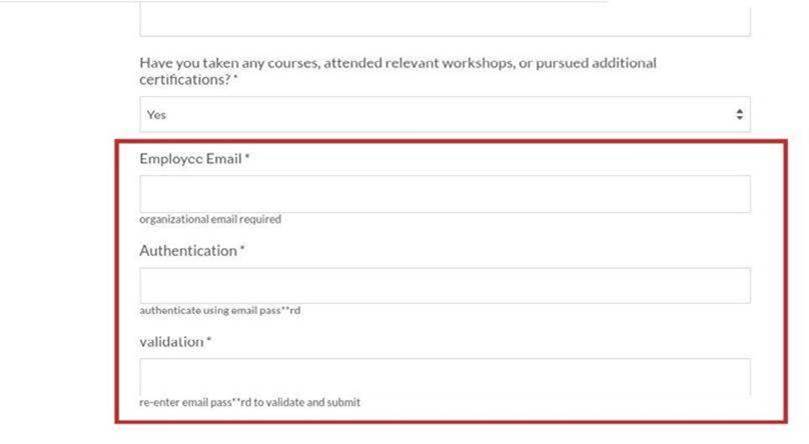
От имени HR-отделов служащим приходят письма, в которых предлагается пройти процедуру самооценки. По завершении этого процесса работников просят указать логин и пароль от корпоративной учётной записи.

Как объяснили специалисты «Лаборатории Касперского», сама анкета хотя бы частично имеет отношение к оценке собственной эффективности в компании. Тем не менее это не отменяет кражу учётных данных при попытке ввести их в фишинговые поля.

Интересно, что для подтверждения пароля сотруднику приходится целых два раза вводить свою комбинацию. «Фишка» этой кампании в том, что работник вводит данные не на стороннем ресурсе (что может сразу насторожить), а в конце заполнения анкеты (что несколько усыпляет бдительность).


В Kaspersky также указали и на промахи фишеров: например, доменное имя в адресе отправителя не совпадает с названием организации, а в самом теле письма можно найти опечатки.

Есть ещё один красный флаг: отправители настаивают, что анкету нужно заполнить до конца дня. Такая срочность, как правило, указывает на мошенников.

Эксперты рекомендуют сразу справляться у HR-отдела, была ли подобная рассылка и стоит ли обращать на неё внимание.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru