



Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Кибермошенники запустили новую рассылку, в которой пытаются ввести в заблуждение доверчивых сотрудников организаций. Под видом анкет самооценки фишеры пытаются выудить логины и пароли от корпоративных аккаунтов.

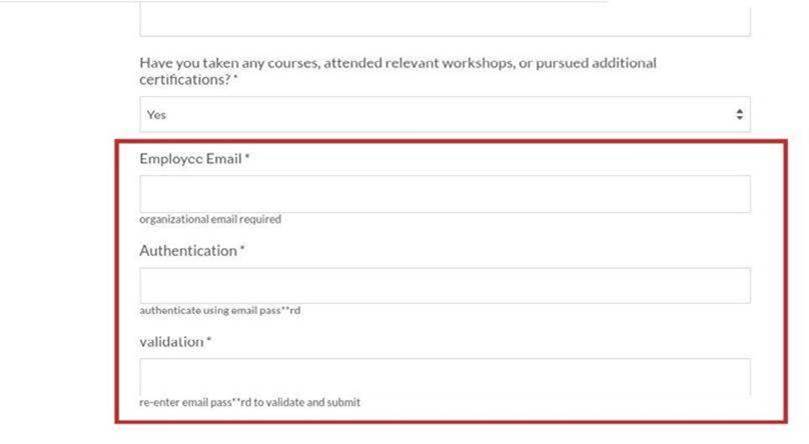
От имени HR-отделов служащим приходят письма, в которых предлагается пройти процедуру самооценки. По завершении этого процесса работников просят указать логин и пароль от корпоративной учётной записи.

Как объяснили специалисты «Лаборатории Касперского», сама анкета хотя бы частично имеет отношение к оценке собственной эффективности в компании. Тем не менее это не отменяет кражу учётных данных при попытке ввести их в фишинговые поля.

Интересно, что для подтверждения пароля сотруднику приходится целых два раза вводить свою комбинацию. «Фишка» этой кампании в том, что работник вводит данные не на стороннем ресурсе (что может сразу насторожить), а в конце заполнения анкеты (что несколько усыпляет бдительность).


В Kaspersky также указали и на промахи фишеров: например, доменное имя в адресе отправителя не совпадает с названием организации, а в самом теле письма можно найти опечатки.

Есть ещё один красный флаг: отправители настаивают, что анкету нужно заполнить до конца дня. Такая срочность, как правило, указывает на мошенников.

Эксперты рекомендуют сразу справляться у HR-отдела, была ли подобная рассылка и стоит ли обращать на неё внимание.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru