



ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

ФСТЭК России приостановил действие сертификата на антивирус Доктор Веб

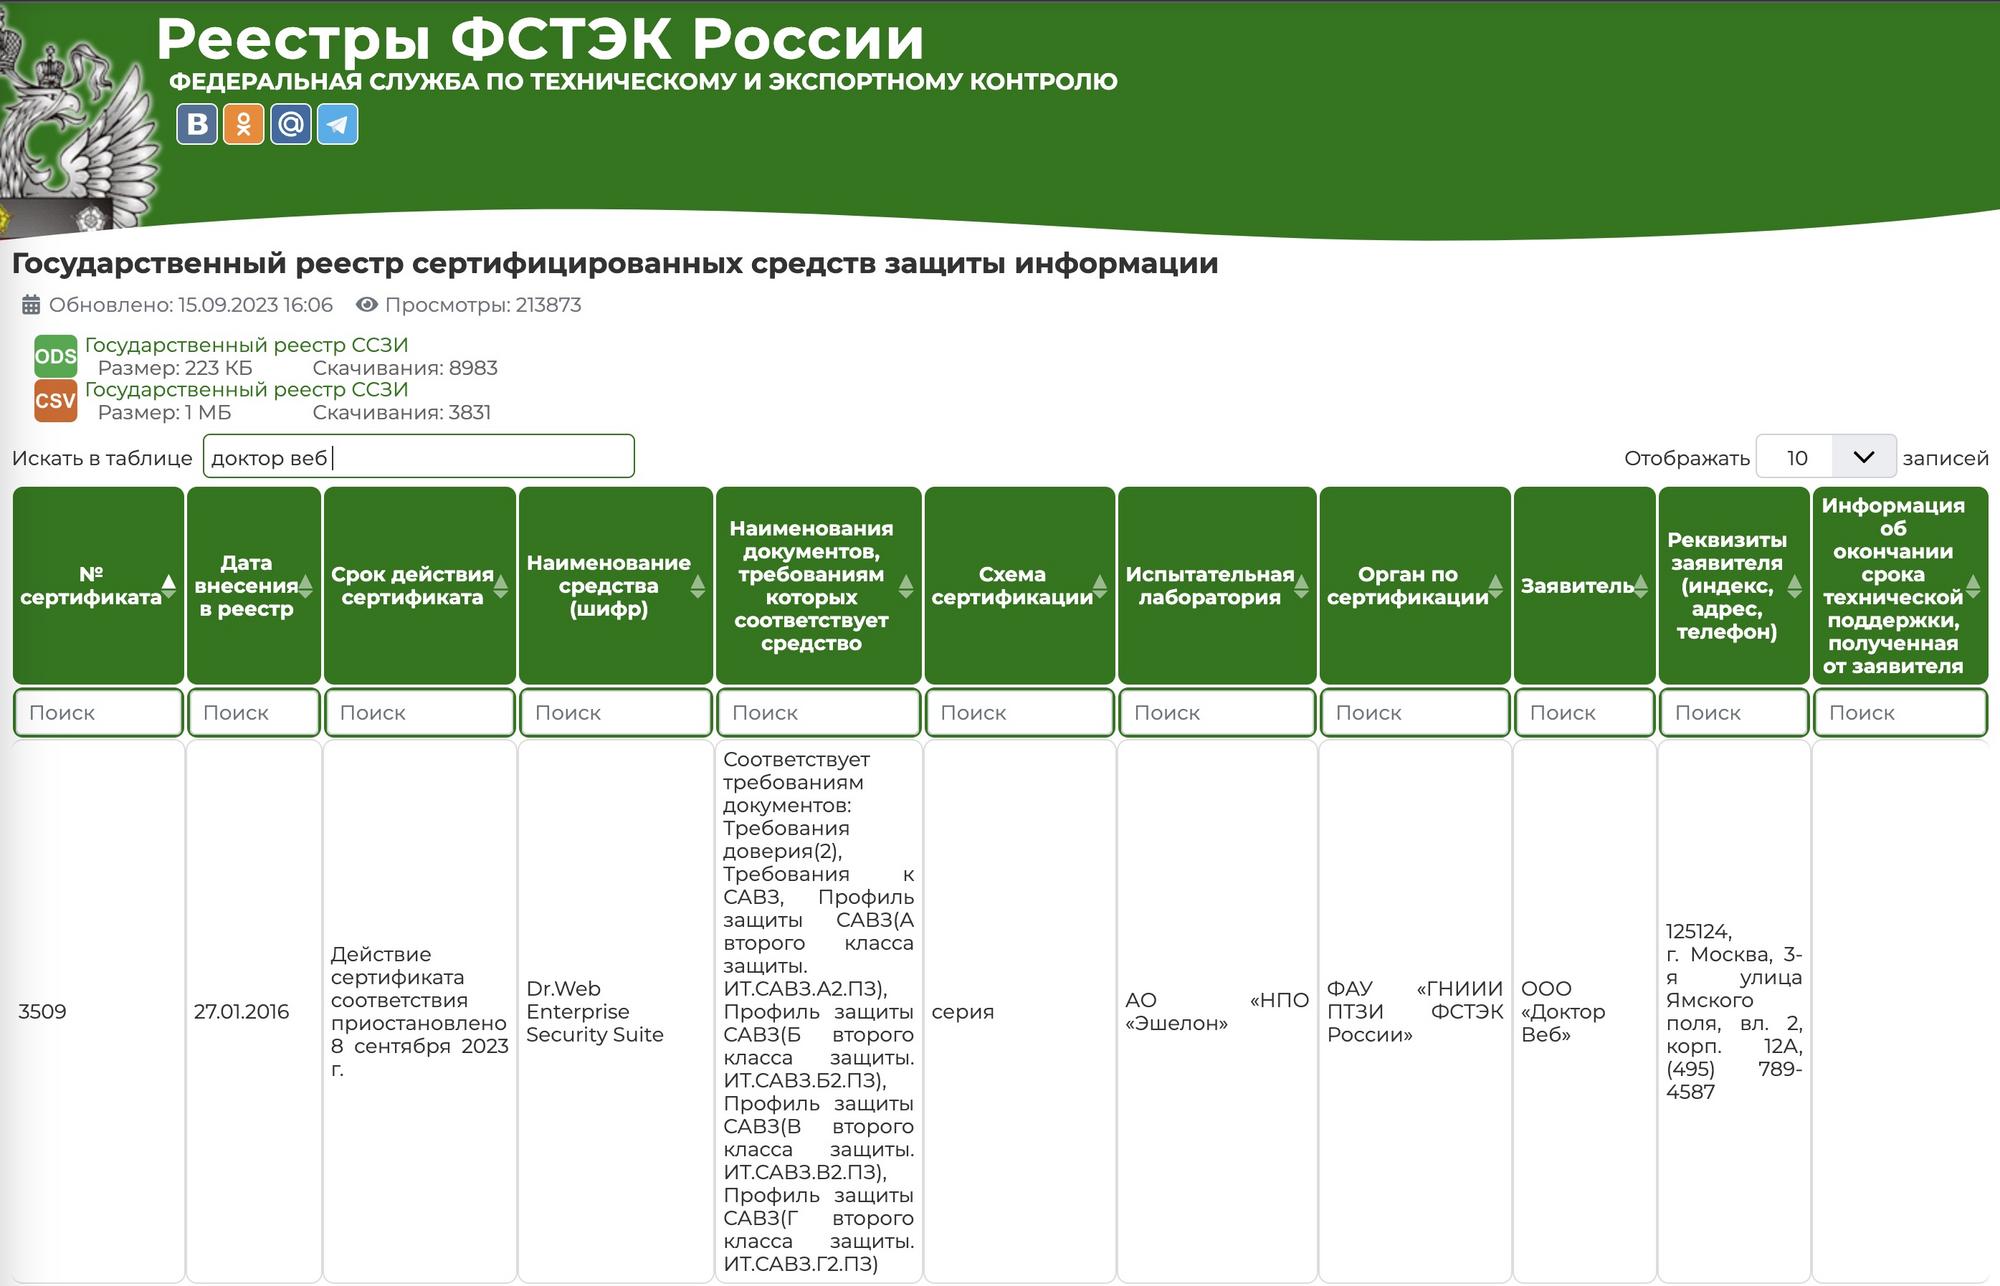
Действие сертификата антивируса компании «Доктор Веб», выданного ФСТЭК России, в настоящее время приостановлено. Согласно реестру регулятора, изменения вступили в силу 8 сентября 2023 года.

Если верить записям, антивирус российской компании получил соответствующий сертификат в начале 2016 года. Тем не менее на днях в «Посте Лукацкого» появилась информация о приостановке. 

С чем это связано, пока непонятно, но проблемой для отдельных финансовых организаций может стать требование установить одновременно от двух и иногда даже от трёх сертифицированных антивирусных продуктов.

Уехал ли Данилов со своей компанией из России, пока также неизвестно. Однако реестр ФСТЭК России говорит о том, что аналогичные разрешения остались только у компаний «Лаборатория Касперского» и «Код Безопасности».


Кроме того, Лукацкий проводит параллели с Group-IB, которая ушла из страны, при этом выделив российский бизнес F.A.C.C.T. Обе компании объединяет приостановка действия сертификатов.

Комментируя эти изменения, Сергей Полунин из «Газинформсервис» подчеркнул, что отзыв сертификата не делает антивирус хуже. Но при этом эксперт признал, что ситуация в первую очередь бьёт по тем, кто должен использовать исключительно сертифицированные продукты.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru