Группа компаний «Солар» разделила бизнес по двум направлениям на проекты с государственными и коммерческими заказчиками. Весь накопленный интеллектуальный потенциал останется доступен заказчикам обоих направлений в полном объеме.
Группа компаний «Солар» (известная также как «РТК-Солар») заявила о своей трансформации с разделением бизнеса на два крупных сегмента. Первое направление сохранит свою принадлежность к головному холдингу «Ростелеком» и будет заниматься проектами с государственными заказчиками. Второе направление будет связано с работой с коммерческими заказчиками. Бизнес будет осуществляться через автономную компанию «Солар».
Каждая из созданных компаний будет функционировать под собственным брендом. Несмотря на разделение, обе компании продолжат использовать без каких-либо ограничений программные наработки и компетенцию, накопленные ранее в «РТК-Солар». Экспертиза будет доступна также через создаваемый Центр исследований киберугроз Solar 4RAYS, новую систему доменов экспертизы, а также через дополнение продуктового предложения услугой управленческого консалтинга.
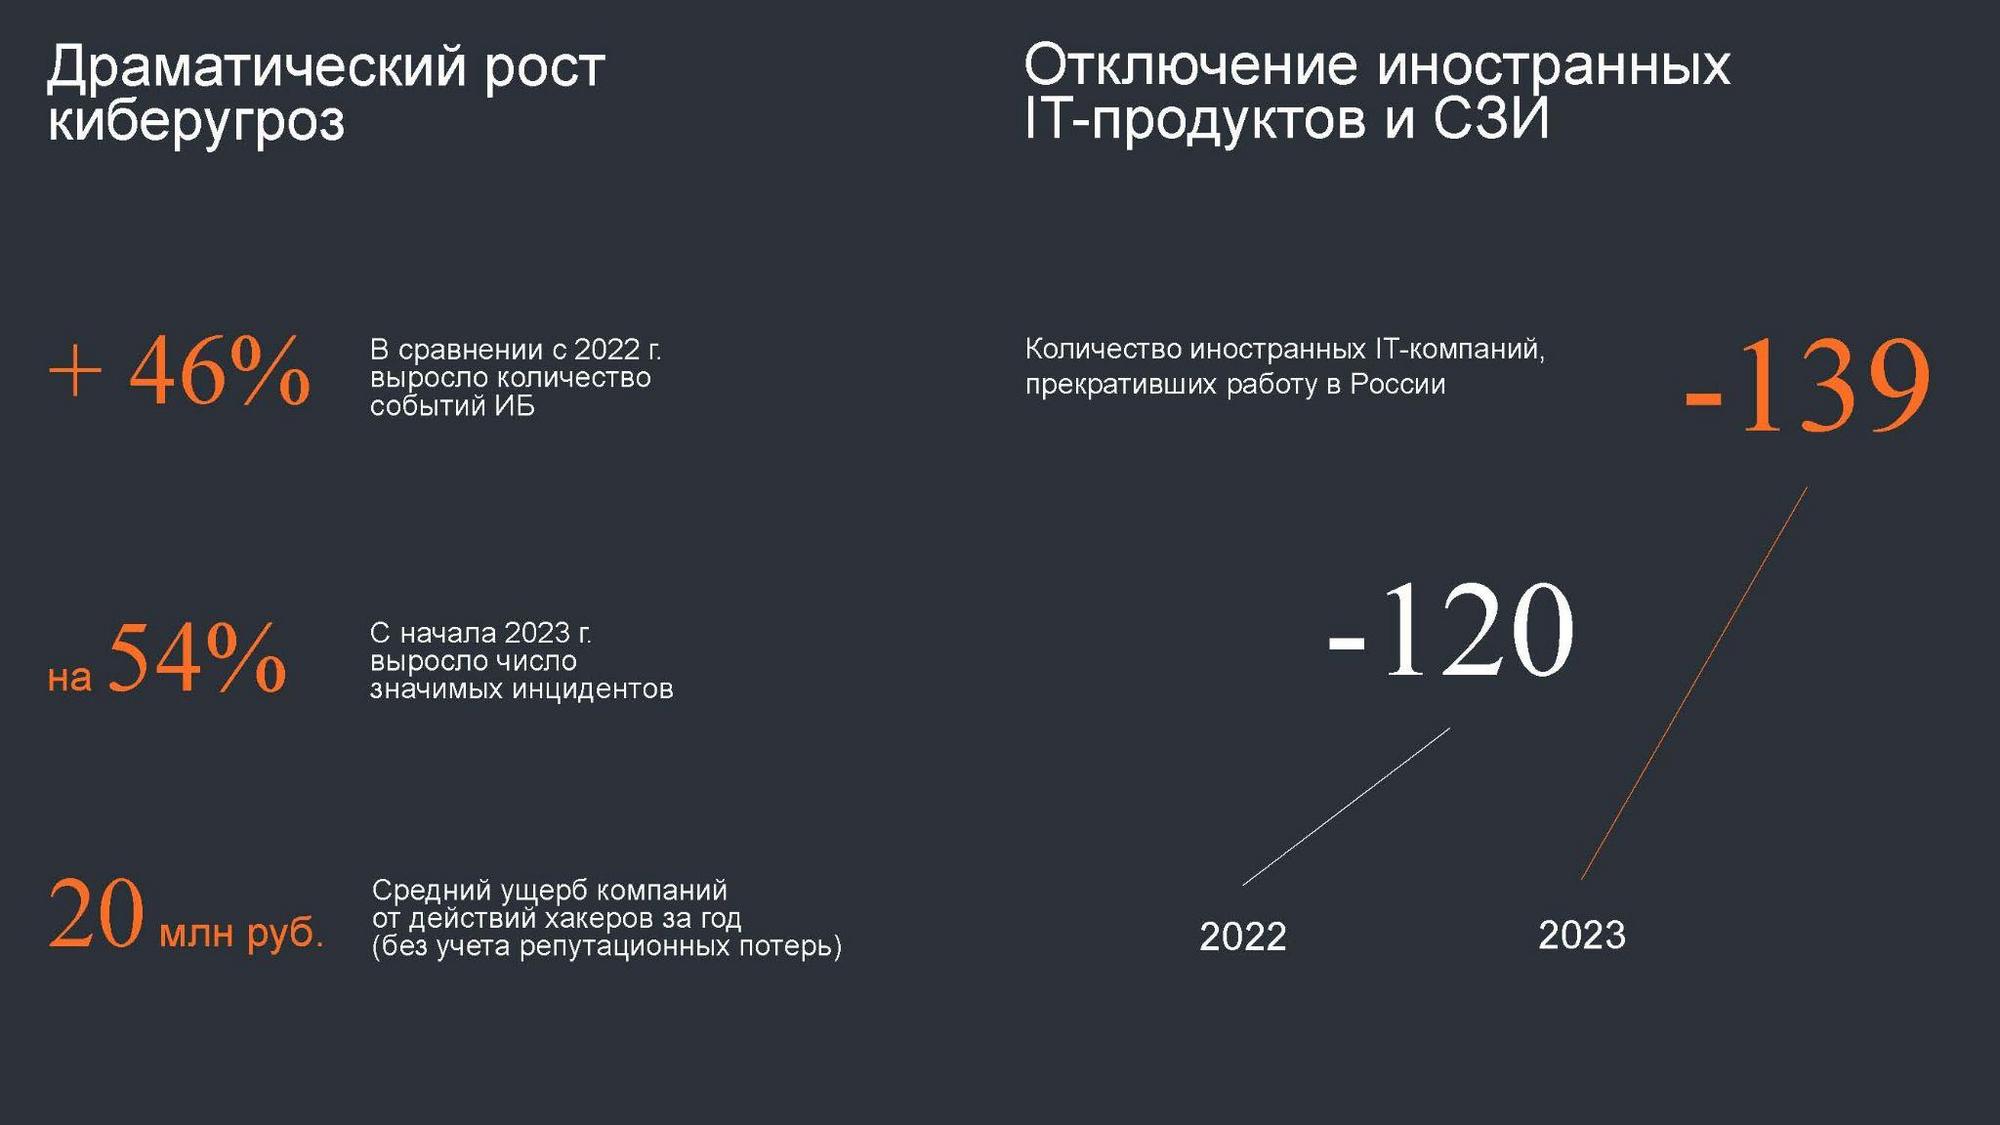
При презентации нового бренда было отмечено, что предлагаемая трансформация представляет собой ответ на внешние вызовы последних лет, когда сфера кибербезопасности существенно изменилась в России. Прежняя компания «РТК-Солар» создавалась на волне трендов цифровизации. Но в последующие годы произошли существенные сдвиги в сторону приоритетного решения задач кибербезопасности. Резкий рост количества кибератак и прекращение работы значительной части иностранных поставщиков СЗИ в России заставили заказчиков иначе взглянуть на ценность кибербезопасности, а отечественных вендоров – быстро адаптироваться к работе в новых условиях.
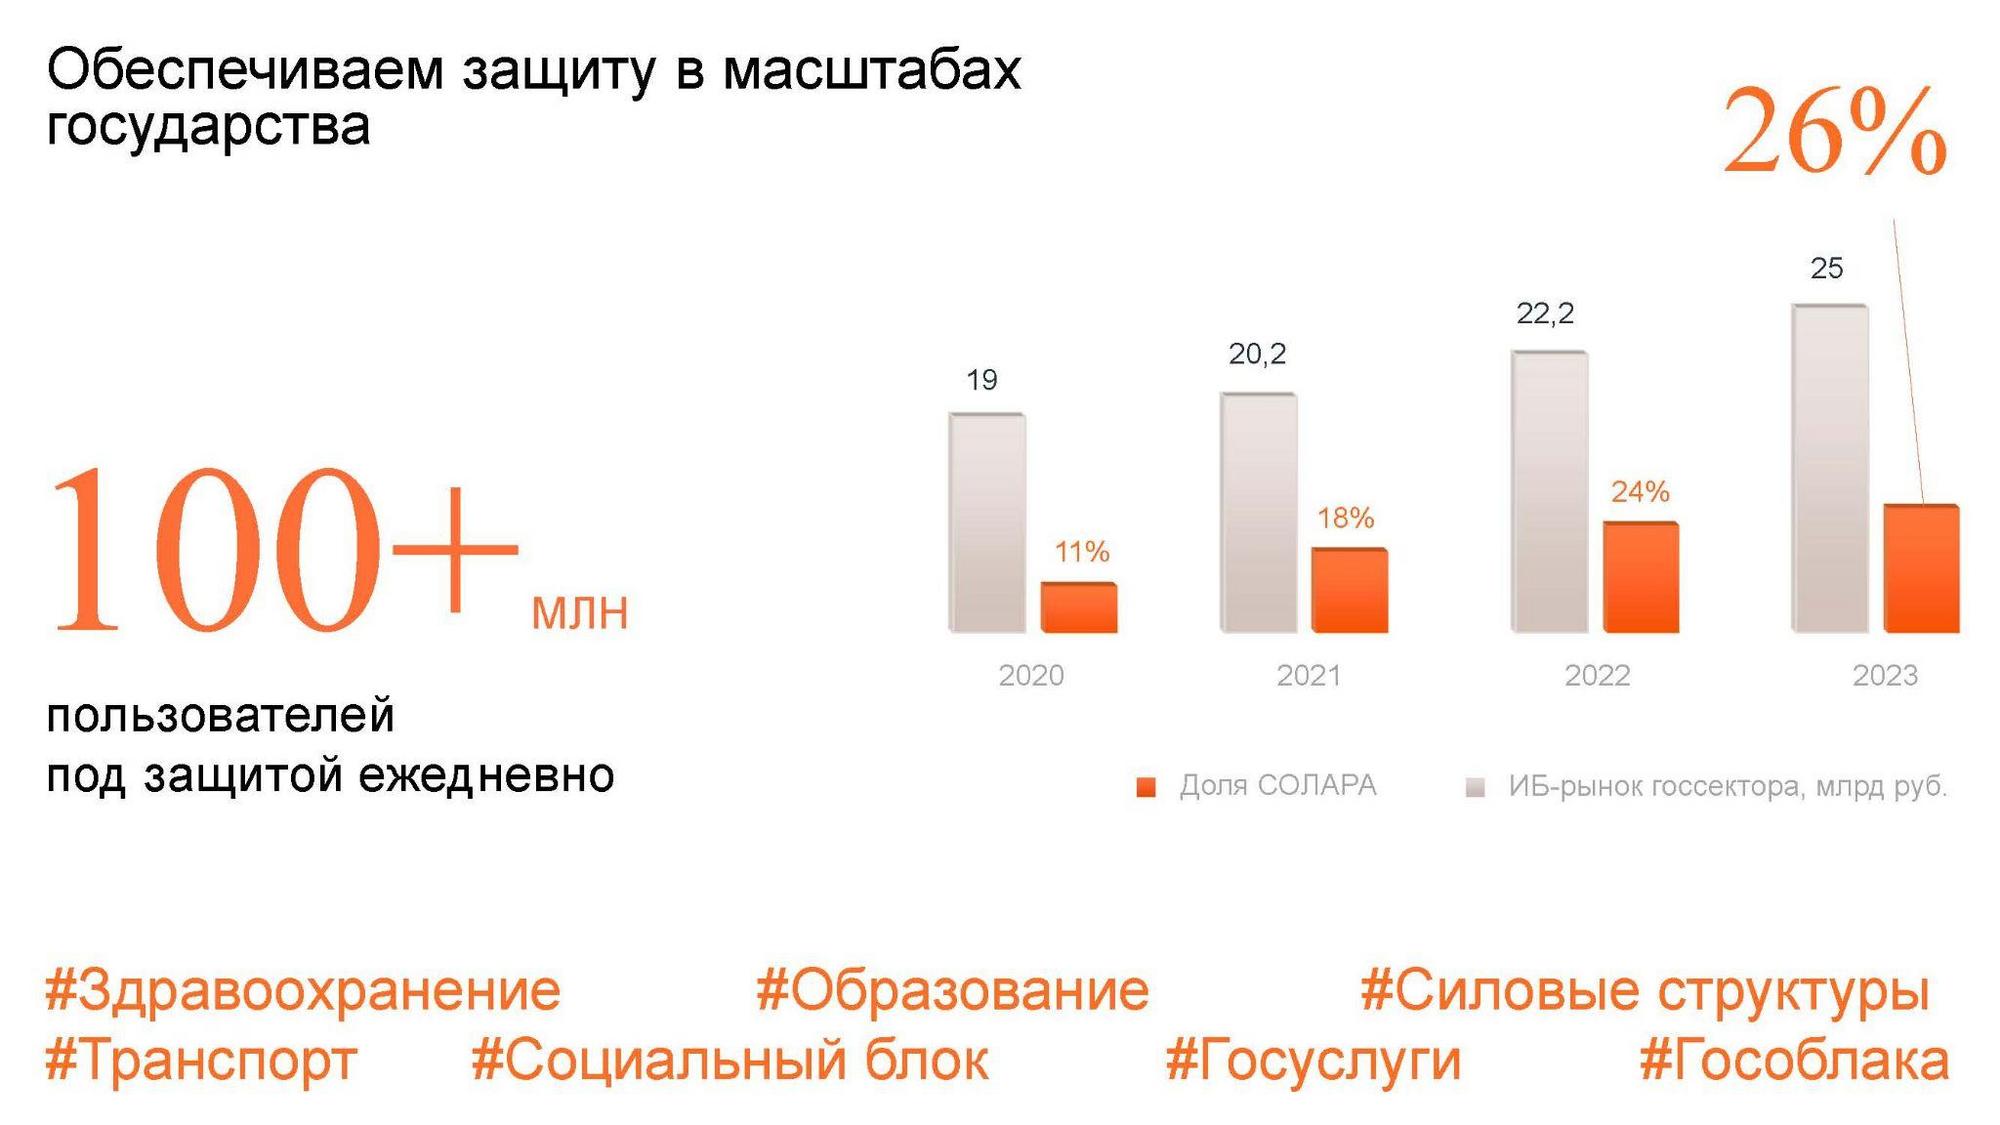
За восемь прошедших лет существования на рынке компания «РТК-Солар» выросла до ведущего игрока отрасли с выручкой по результатам на конец 2022 года в размере 14,4 млрд рублей. Сейчас под защитой «Солар» работает свыше 850 организаций, сервис осуществляют более 1800 экспертов команды «Солар». Среди самых значимых проектов – обеспечение безопасности портала Госуслуг, где хранятся цифровые данные 100 млн граждан.
Как заявил Игорь Ляпунов, генеральный директор «Солар», «современная информационная безопасность требует высокой динамичности в своей поддержке и своевременной подстройки к изменениям ландшафта угроз при сохранении целей и задачи, которые выдвигает бизнес». Это объясняет необходимость трансформации в новую компанию, которая готова взять на себя роль Архитектора комплексной кибербезопасности для своих клиентов.
«Мы переходим на зрелую управленческую модель: запускаем самостоятельные структуры по работе с коммерческими и государственными заказчиками, создаем фабрику технологий, инвестируя в разработку собственных продуктов, запускаем центр исследований киберугроз Solar 4RAYS. Двигаясь навстречу клиенту, формируем клиентоцентричный подход во взаимодействии, создаем комплексный подход в обеспечении киберустойчивости организаций».
С момента основания «Cолар» были выведены на рынок пять собственных разработок: перезапуск DLP, IGA, SAST, SWG, NGFW. Была приобретена PAM-система Solar SafeInspect. В планах «Солара» стать фабрикой технологий и сформировать экосистему продуктов и сервисов, которые будут связаны общей логикой работы, терминами и нативной интеграцией. Новые создаваемые компанией системы защиты будут выстраиваться с применением атакоцентричного подхода, т. е. их разработка будет вестись на основе аналитики по итогам исследований реальных кибератак на компании, находящиеся под защитой «Солара».
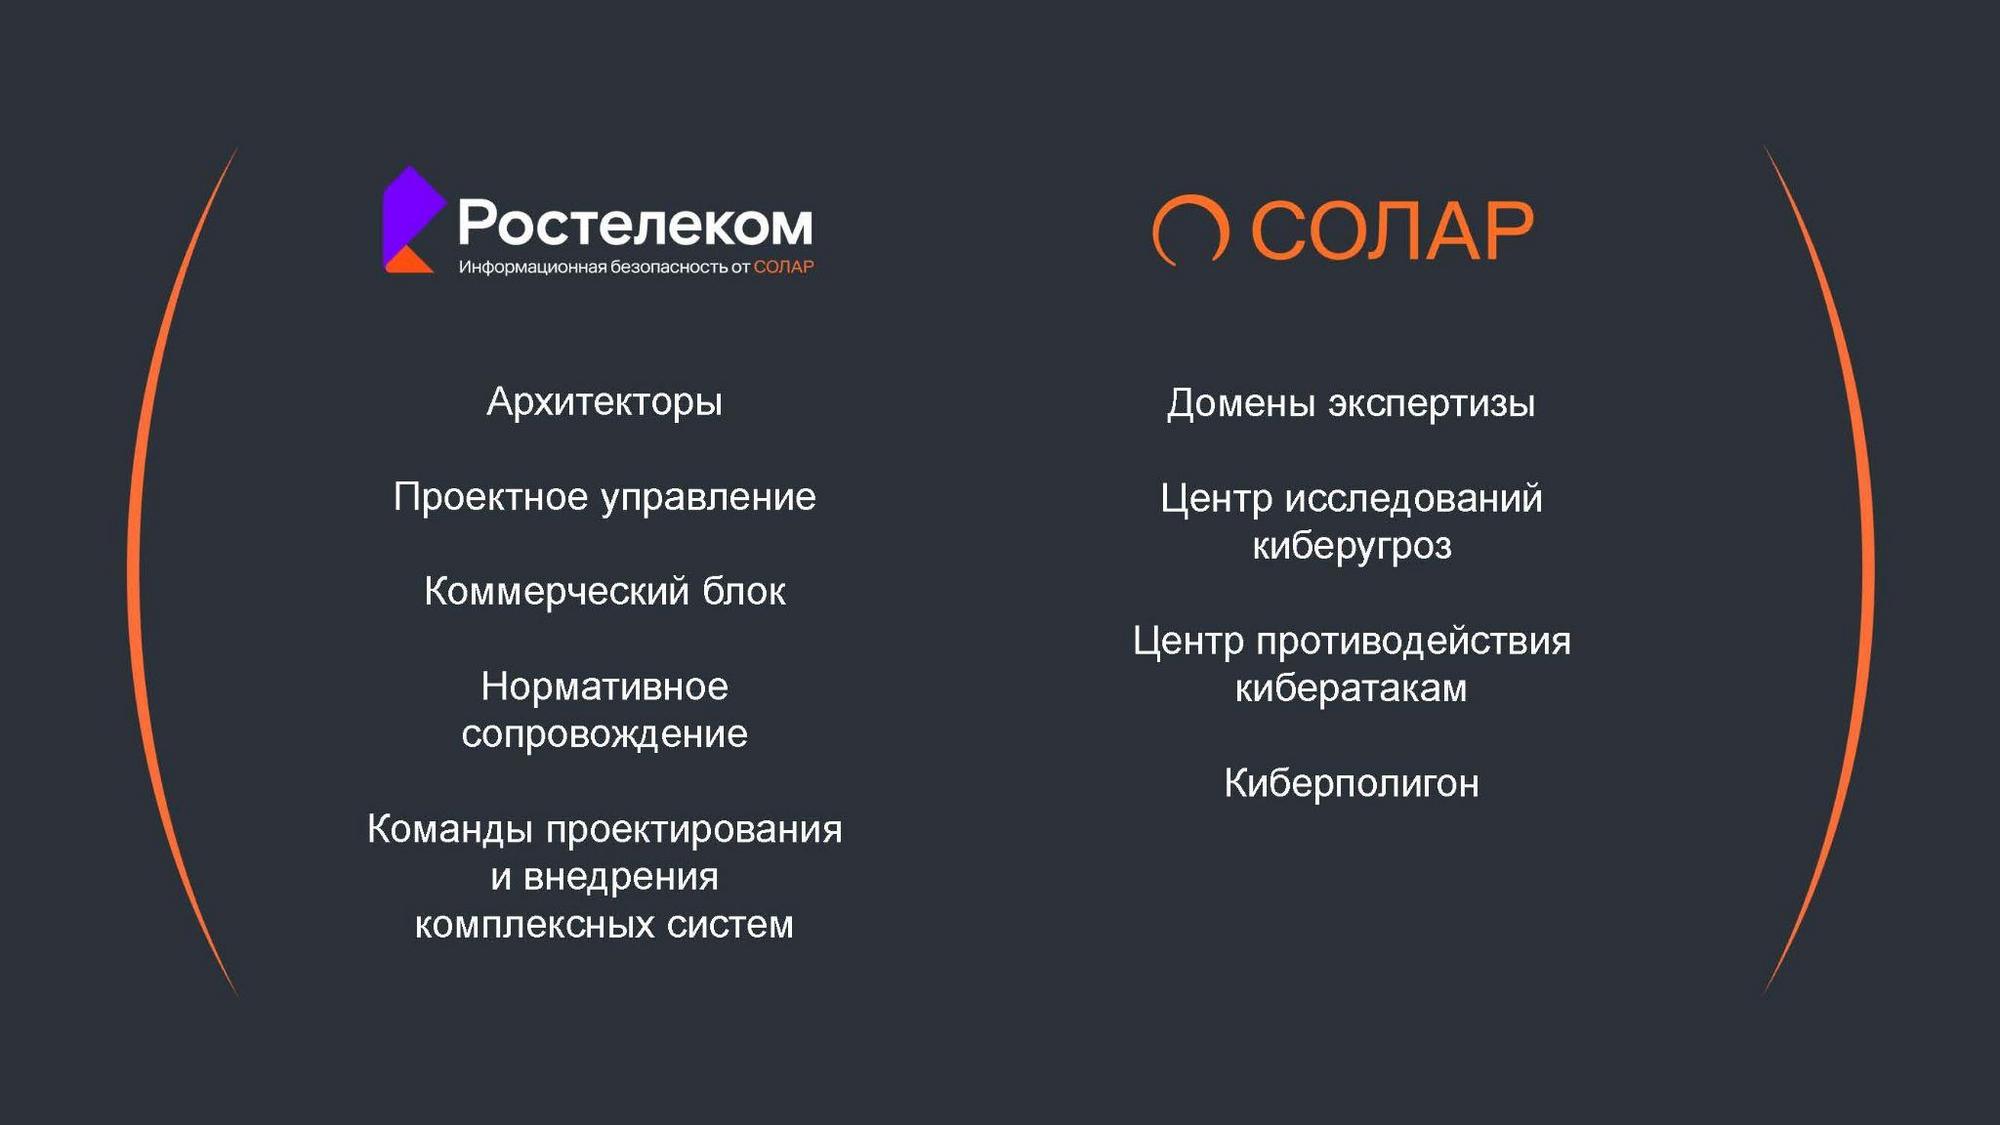
Необходимость разделения бизнеса также объясняется разной бизнес-моделью работы с государственными и коммерческими заказчиками.
«В случае работы с государством мы находимся в ситуации максимальной открытости для заказчика, где базовая норма маржинальности не является рыночной и требует социальной ответственности, – отметил в интервью Anti-Malware.ru Владимир Дрюков, директор центра противодействия кибератакам Solar JSOC. – С другой стороны, работая в коммерческом сегменте, мы можем сравнивать свои проекты с оценкой аналогичных проектов со стороны конкурентов, оценивать свой интеллектуальный вклад в разработку и его ценность для заказчиков. Это позволяет адекватно адаптироваться к требованиям рынка и эффективно компенсировать вложенные затраты, обеспечивая дальнейший рост компании, уровня ее разработок и сервисов».