



Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Вредонос MetaStealer атакует пользователей macOS в виде DMG-файла

Новая вредоносная программа MetaStealer, предназначенная для кражи информации жертвы, атакует пользователей macOS. Таким образом, семейство «яблочных» инфостилеров пополнилось ещё одним экземпляром.

О MetaStealer рассказал исследователь из SentinelOne Фил Стоукс. В отчёте специалист пишет следующее:

«Операторы вредоноса выдают себя за клиентов и используют методы социальной инженерии, пытаясь заставить жертву запустить злонамеренный пейлоад».

Сам MetaStealer распространяется в виде образа диска DMG (Apple Disk Image). Представляясь заказчиками дизайна, злоумышленники отправляют организациям защищённый паролем ZIP-архив, в котором и лежит DMG-файл.

Специалисты также отметили попытки маскировки под файлы Adobe или установщики Photoshop. Собранная информация позволила заключить, что MetaStealer начал действовать в реальных кибератаках с марта 2023 года.

Самый свежий семпл вредоноса, загруженный на VirusTotal, датируется 27 августа 2023-го. Атакуются преимущественно бизнес-пользователи, что само по себе довольно необычное явление для macOS-малвари.

Основной компонент MetaStealer представляет собой обфусцированный исполняемый файл на Go и обладает функциональными возможностями, позволяющими собирать данные из связки iCloud Keychain, сохранённые пароли и файлы с атакованных компьютеров.

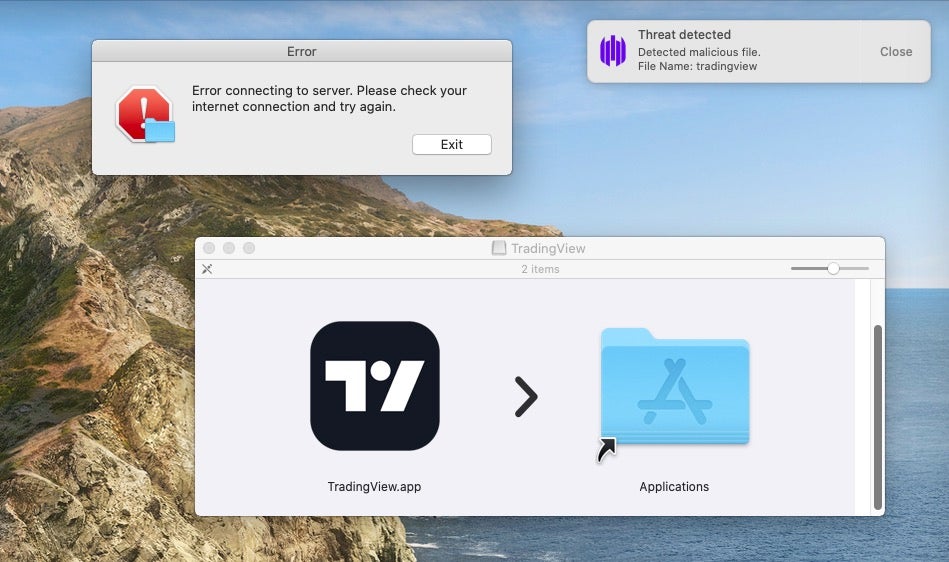
По словам экспертов SentinelOne, ряд вариантов MetaStealer пытались выдать себя за TradingView. Эту же тактику использовал вредонос Atomic Stealer.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru