



Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

Атакующие используют пентест-инструмент для кражи хешей NTLMv2 в Windows

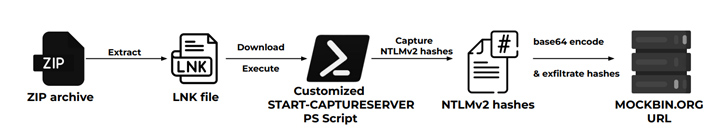
В новой кампании Steal-It киберпреступники используют PowerShell-скрипт, связанный с легитимным инструментом ред тиминга, для кражи хешей NTLMv2 из скомпрометированных систем Windows.

На Steal-It обратили внимание исследователи из Zscaler ThreatLabz, они же присвоили этой кампании имя. В отчёте специалисты пишут:

«Кибероперация отличается тем, что злоумышленники вытаскивают хеши NTLMv2 с помощью кастомной версии PowerShell-скрипта Nishang Start-CaptureServer. Запуская ряд системных команд, скрип передаёт данные операторам через API Mockbin».

Nishang — это коллекция скриптов PowerShell и отдельных пейлоадов, которые можно использовать в тестированиях на проникновение (пентест) и для так называемой «наступательной кибербезопасности».


Описанные кибератаки состоят из пяти разных цепочек заражения, в каждой из которых используются фишинговые письма с ZIP-архивами. При этом злоумышленники определяют цели с помощью техник геофенсинга.

Специалисты считают, что за Steal-It могут стоят российские правительственные хакеры, однако никаких доказательств такой связи исследователи не предоставили.

«Кастомные PowerShell-скрипты и использование файлов LNK (ярлыки) в ZIP-архивах демонстрируют серьёзную подготовку киберпреступников. Они пытаются закрепиться в атакованной системе с помощью перемещения файлов из директории “Загрузки“ в “Автозагрузку“».

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru