



В Сеть слили заявки на подключение к интернету с сайта rt-internet.ru

В Сеть слили заявки на подключение к интернету с сайта rt-internet.ru

В Сеть слили заявки на подключение к интернету с сайта rt-internet.ru

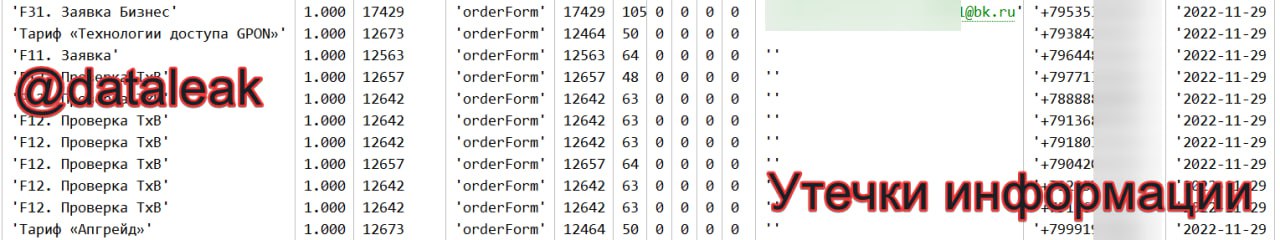
Исследователи сообщают об утечке заявок пользователей на подключение к интернету. Судя по всему, информацию слили с веб-ресурса rt-internet.ru, на котором указано, что он является партнёром «Ростелекома».

По данным телеграм-канала «Утечки информации», в опубликованной БД содержатся следующие сведения:

  • Полные имена клиентов или наименования компаний, отправивших заявки;
  • Телефонные номера (190 тысяч уникальных);
  • Адреса электронной почты (3 тыс. уникальных);
  • Физические адреса;
  • Даты (в период с 27.11.2018 по 08.09.2023).

Распространяющие скомпрометированные данные источники утверждают, что они принадлежат клиентам «Ростелекома». Однако это не так, подчёркивают исследователи: сведения собирались сторонним агрегатором заявок на подключение к Сети.


Напомним, на днях мы рассказывали об утечке персональных данных клиентов МТС Банка.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru