



В Google Play пробрался шпионский двойник Telegram

В Google Play пробрался шпионский двойник Telegram

В Google Play пробрался шпионский двойник Telegram

Злоумышленники нашли способ протащить в магазин Google полноценного шпиона. Проведенный в «Лаборатории Касперского» анализ модификации Telegram показал, что программа ворует переписку, личные данные и контакты пользователя.

Разработчик, выложивший несколько однотипных Android-клиентов, позиционирует их как самые быстрые, отмечая, что они используют распределенную сеть ЦОД, расположенных по всему миру. Все найденные в Google Play моды сопровождены описанием на китайском (традиционном и упрощенном) или уйгурском языке.

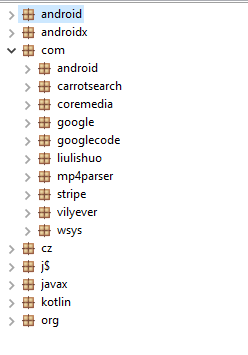
При запуске такое приложение, по словам экспертов, ничем не отличается от оригинала. Код, на первый взгляд, изменен незначительно; набор пакетов включает нетипичный com.wsys.


Подвох раскрыл список функций, вызывающих эту библиотеку: как оказалось, этот код стремится получить доступ к контактам пользователя. С помощью com.wsys происходит также сбор информации о пользователе (имя, ID, номер телефона). После этого приложение подключается к командному серверу.

В код обработки входящих сообщений добавлен вызов метода uploadTextMessageToService, который при получении сообщений собирает содержимое, название и ID чата / канала, имена и ID отправителей. Информация шифруется и помещается во временный файл tgsync.s3, а затем отправляется на C2-сервер.

В код обработки контактов злоумышленники добавили вызов метода uploadFriendData для сбора и эксфильтрации имен, ников, ID и номеров телефона. Изменение этих данных вредонос отслеживает и ставит в известность своего оператора.

Аналитики уже сообщили в Google о злоупотреблении; некоторые вредоносные клоны Telegram все еще доступны.

Из-за большой популярности Telegram подобные фейки нередки, однако они чаще воруют крипту или принудительно показывают рекламу. Владельцам Android-гаджетов советуют с осторожностью относиться к сторонним модификациям мессенджеров, даже если они опубликованы в официальном магазине Google.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru