



Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Стало известно о новой крупной утечке: данные клиентов «МТС Банка» якобы попали в руки третьих лиц. Об этом заявил источник, ранее сливавший «Литрес», «СберЛогистику», а также ещё ряд сервисов и проектов.

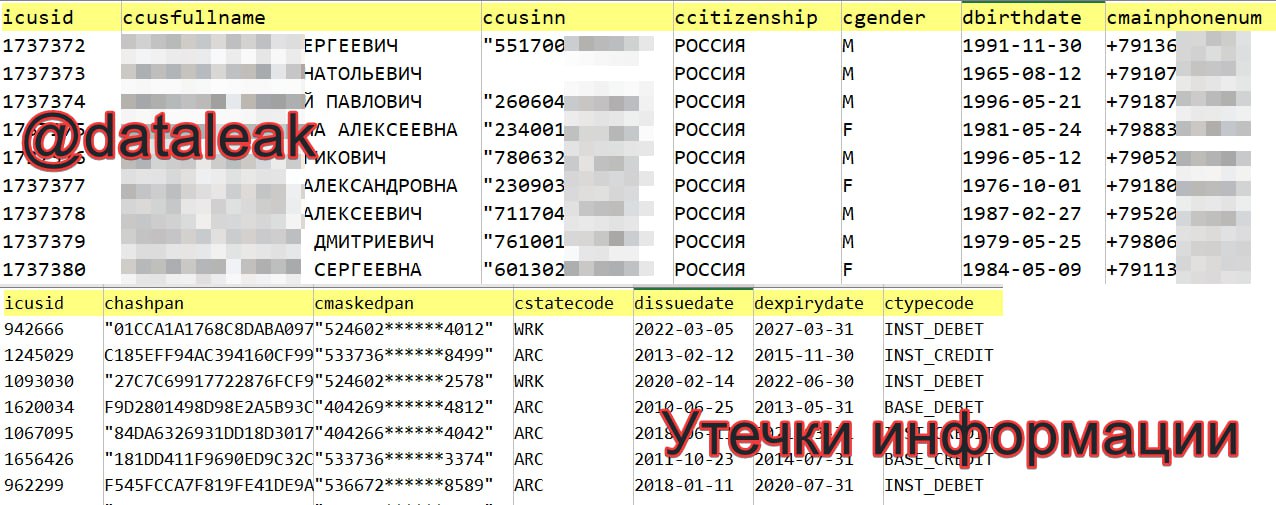
Как пишет телеграм-канал «Утечки информации», в общий доступ выложили в общей сложности три текстовых файла. Первый файл содержит миллион строк, среди которых можно найти следующие сведения:

  • Полные имена;
  • Телефонные номера;
  • Даты рождения;
  • Пол;
  • ИНН;
  • Гражданство.

В другом файле исследователи насчитали ещё больше — 3 095 392 строки, где присутствуют:

  • Первые шесть и последние четыре цифры номеров банковских карт;
  • Даты выпуска и сроки истечения действия карт;
  • Тип карты.

Последний файл состоит из 1,8 млн уникальных номеров телефонов, 50 тыс. уникальных имейлов и идентификаторов.


Ранее этот же источник сообщал об утечке данных сотен тысяч клиентов СберЛогистики и сливе информации читателей с сайта «Литрес».

Представители «МТС Банка» опубликовали комментарий в отношении киберинцидента:

«Представленная в базе информация не позволяет злоумышленникам совершать финансовые операции от лица клиентов банков, их счета вне опасности.

Проверка базы, опубликованной хакерами, показала, что в ней содержатся персональные данные граждан и маскированные номера банковских карт, выпущенных различными российскими банками. Маскирование представляет собой меру защиты, в рамках которой номер банковской карты виден лишь частично.

Наличие в базе карт различных эмитентов указывает на то, что утечка произошла не в каком-либо конкретном банке, а, предположительно, у ретейл-компании либо поставщика цифровых сервисов, которые хранят и обрабатывают платежные данные пользователей именно в таком виде.

Инфраструктура МТС Банка не подвергалась атакам, данные пользователей вне опасности».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru