



Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Персональные данные клиентов МТС Банка якобы попали в общий доступ

Стало известно о новой крупной утечке: данные клиентов «МТС Банка» якобы попали в руки третьих лиц. Об этом заявил источник, ранее сливавший «Литрес», «СберЛогистику», а также ещё ряд сервисов и проектов.

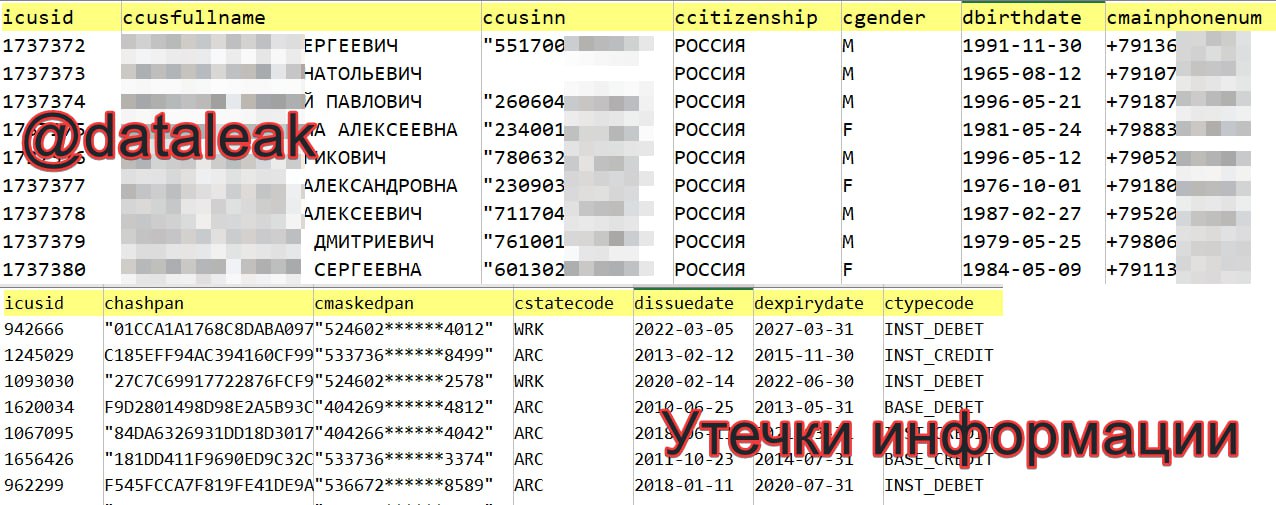
Как пишет телеграм-канал «Утечки информации», в общий доступ выложили в общей сложности три текстовых файла. Первый файл содержит миллион строк, среди которых можно найти следующие сведения:

  • Полные имена;
  • Телефонные номера;
  • Даты рождения;
  • Пол;
  • ИНН;
  • Гражданство.

В другом файле исследователи насчитали ещё больше — 3 095 392 строки, где присутствуют:

  • Первые шесть и последние четыре цифры номеров банковских карт;
  • Даты выпуска и сроки истечения действия карт;
  • Тип карты.

Последний файл состоит из 1,8 млн уникальных номеров телефонов, 50 тыс. уникальных имейлов и идентификаторов.


Ранее этот же источник сообщал об утечке данных сотен тысяч клиентов СберЛогистики и сливе информации читателей с сайта «Литрес».

Представители «МТС Банка» опубликовали комментарий в отношении киберинцидента:

«Представленная в базе информация не позволяет злоумышленникам совершать финансовые операции от лица клиентов банков, их счета вне опасности.

Проверка базы, опубликованной хакерами, показала, что в ней содержатся персональные данные граждан и маскированные номера банковских карт, выпущенных различными российскими банками. Маскирование представляет собой меру защиты, в рамках которой номер банковской карты виден лишь частично.

Наличие в базе карт различных эмитентов указывает на то, что утечка произошла не в каком-либо конкретном банке, а, предположительно, у ретейл-компании либо поставщика цифровых сервисов, которые хранят и обрабатывают платежные данные пользователей именно в таком виде.

Инфраструктура МТС Банка не подвергалась атакам, данные пользователей вне опасности».

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru