



Число фишинговых имитаций Ozon за год выросло в 100 раз

Число фишинговых имитаций Ozon за год выросло в 100 раз

Число фишинговых имитаций Ozon за год выросло в 100 раз

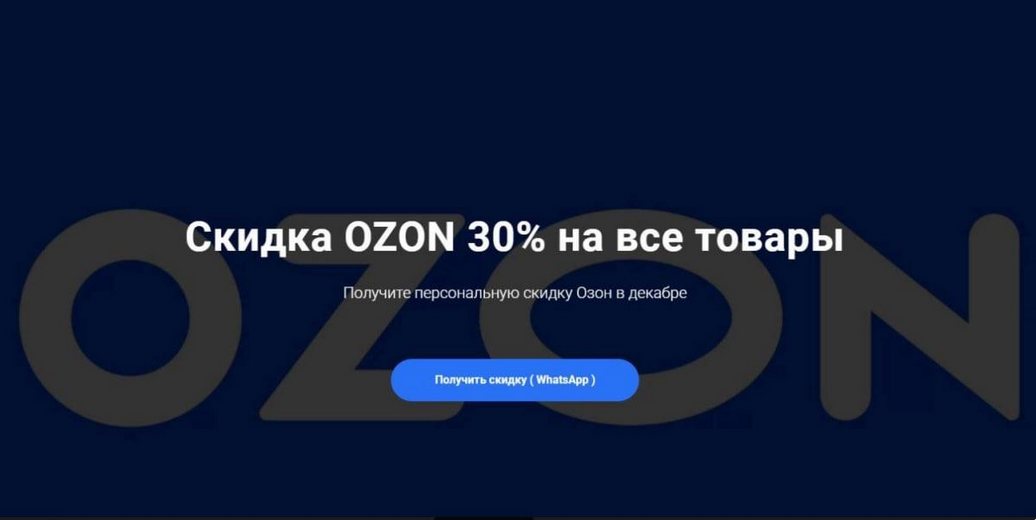
В первом полугодии специалисты F.A.С.С.T. заблокировали 11 493 фишинговых ресурса, использовавших бренд маркетплейса Ozon. Это в 100 раз больше показателя за такой же период в прошлом году.

Треть таких сайтов (около 3500) предлагали к продаже несуществующие товары; в итоге покупатель лишался и денег, и данных банковских карт. Некоторые фейки обещали большую скидку, но для оформления заказа нужно было связаться с «продавцом» через мессенджер и там уже для оплаты пройти по фишинговой ссылке.


Другие мошенники сулили хорошую подработку или трудоустройство. В соцсетях и мессенджерах от имени Ozon проводились опросы и розыгрыши призов — для их получения нужно было оплатить комиссию.

В целом F.A.С.С.T в этом году фиксирует спад активности мошенников. Так, за полгода было заблокировано лишь 498 скам-порталов, тогда как в первой половине 2022 года таких находок было намного больше — 16 967. Число удаленных постов и групп в соцсетях и мессенджерах тоже сократилось, до 161 против 611 в прошлом году.

«Мошенники стремятся использовать сильные бренды, чтобы обмануть пользователей, однако в 2023 году мы видим снижение такой активности, — отметил директор Ozon по ИБ Кирилл Мякишев. — Во многом это стало возможно благодаря новым инструментам борьбы с ними, скоростью блокировки таких ресурсов, а также осведомленности пользователей о базовых правилах цифровой безопасности».

Чтобы обезопасить онлайн-покупки, эксперты советуют придерживаться нехитрых правил:

  • не переходить по ссылкам от незнакомцев в мессенджерах и почте; информацию о распродажах и розыгрышах всегда следует уточнять на официальном сайте заявленной компании;
  • не забывать о бдительности при поиске работы с высоким доходом, слишком щедрые предложения обычно исходят от мошенников;
  • всегда проверять адрес сайта и его возраст, прежде чем ввести данные банковской карты, а лучше производить оплату через официальное приложение магазина;
  • не передавать свои персональные данные незнакомым людям, даже если они представляются специалистом службы поддержки или продавцом маркетплейса;
  • все сомнения разрешать обращением в службу поддержки маркетплейса, в чате приложения или на сайте.
Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru