



Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Поставщик полупроводников NXP признал факт взлома и утечки ПДн клиентов

Нидерландская компания NXP Semiconductors, поставляющая полупроводниковые компоненты, призналась, что неизвестные киберпреступники взломали системы и выкрали персональные данные клиентов.

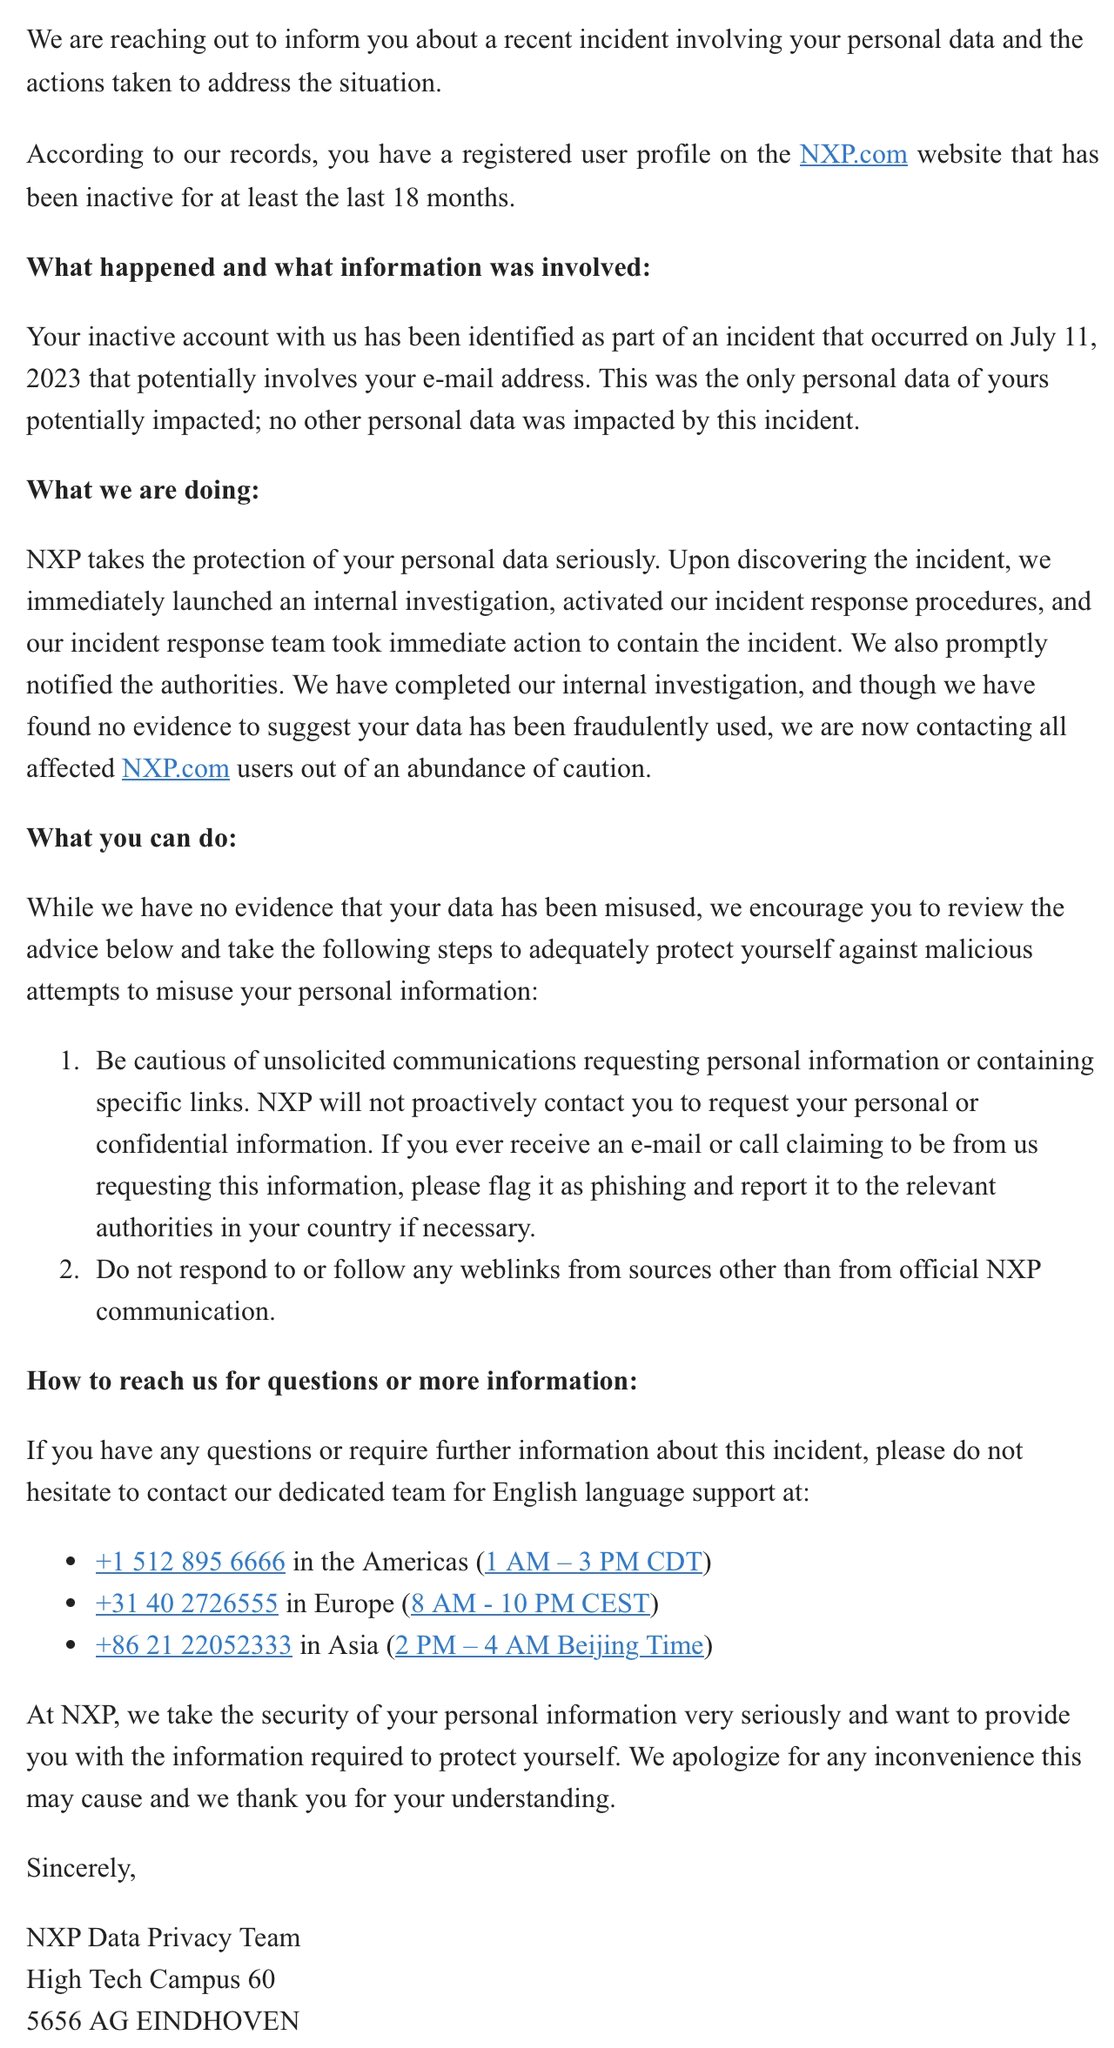
Соответствующую информацию NXP разослала затронутым клиентам в отдельных письмах. Кстати, первым внимание на утечку и взлом обратил внимание владелец сервиса Have I Been Pwned Трой Хант.

Хант опубликовал свои наблюдения в соцсети X (бывшая Twitter), продемонстрировав копию письма, предназначавшегося клиентам нидерландской компании.


Затронутые утечкой пользователи, судя по всему, являются владельцами онлайн-аккаунтов NXP, у которых есть доступ к техническому контенту и взаимодействию с сообществом.

«NXP защищает вашу учётную запись с помощью дополнительных слоёв безопасности вроде двухфакторной аутентификации (2FA)», — указано на странице, посвящённой аккаунтам в системе NXP.

В беседе с изданием TechCrunch представитель компании Андреа Лемпарт отказался назвать точное число затронутых клиентов, однако подтвердил, что системы взломали «неустановленные лица».

Злоумышленникам, по словам Лемпарта, удалось утащить «основную персональную информацию»:

  • полные имена,
  • адреса электронной почты,
  • почтовые адреса,
  • корпоративные телефонные номера,
  • личные номера телефонов,
  • наименования компаний,
  • должности.

В NXP также не стали вдаваться в подробности и причины утечки. Известно, что киберинцидент произошёл 11 июля, а спустя три дня об этом узнала сама компания.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru