



Аддоны Google Chrome могут красть с сайтов пароли в виде простого текста

Аддоны Google Chrome могут красть с сайтов пароли в виде простого текста

Аддоны Google Chrome могут красть с сайтов пароли в виде простого текста

Специалисты Висконсинского университета в Мэдисоне подготовили специальное расширение для браузера Chrome и загрузили его в официальный магазин Chrome Web Store, чтобы доказать возможность кражи паролей в виде простого текста из кода веб-сайтов.

Анализ текстовых полей для ввода в Chrome показал, что модель разрешений допускает нарушение принципа минимальных привилегий со стороны расширений.

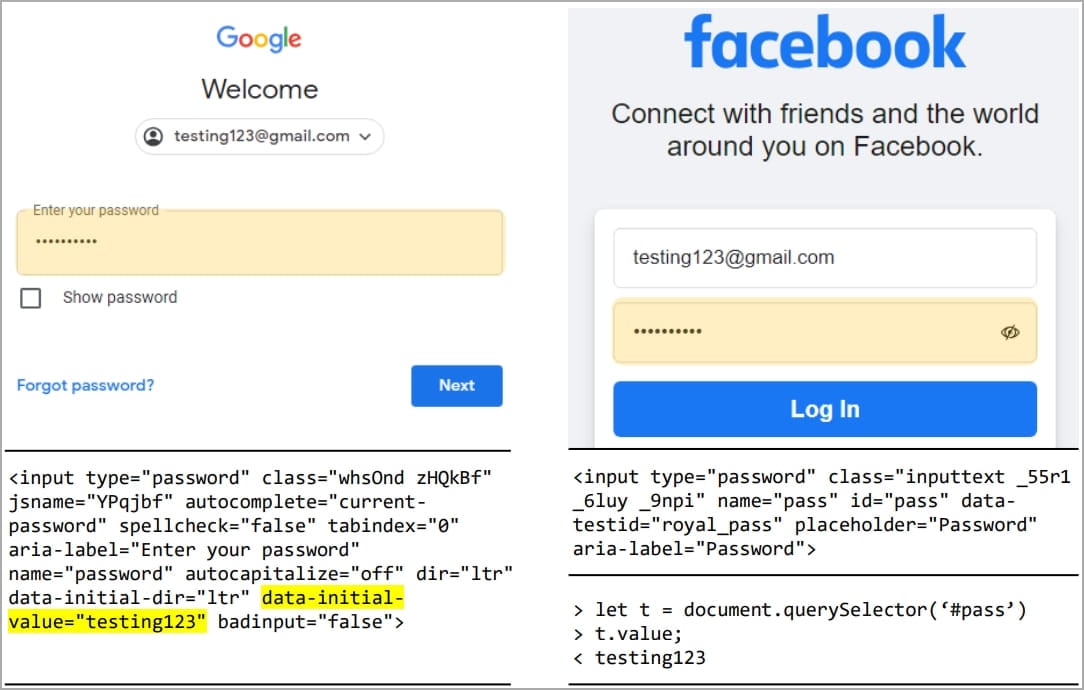
Ситуацию усугубляют также практики хранения паролей, которые демонстрируют отдельные веб-ресурсы. Например, на ряде сайтов Google и Cloudflare пароли могут храниться в виде простого текста непосредственно в HTML-коде страниц.

В результате условный установленный аддон Chrome может извлечь аутентификационную информацию.

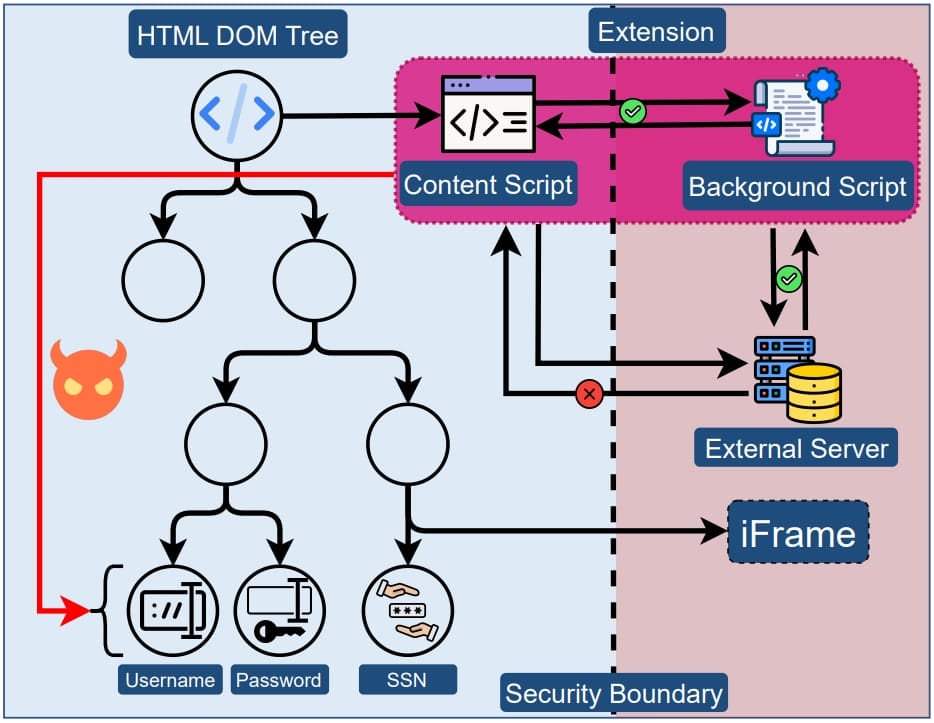
Как объяснили исследователи, проблема кроется в пагубной практике — давать расширениям неограниченный доступ к дереву DOM сайтов, где они загружаются. Такой подход позволяет авторам аддонов добраться до конфиденциальных данных, которые пользователь вводит в поля.

Фактически условное расширение может воспользоваться API DOM для прямого извлечения значений введённых в поля данных, обходя при этом обфускацию. Протокол Manifest V3, который добавили в Google Chrome, ограничивает использование API, но всё равно не проводит чётких границ между расширениями и веб-страницами.


В качестве демонстрационного эксплойта (PoC) эксперты загрузили специальное расширение для Chrome, способное воровать пароли пользователей. В отчёте (PDF) утверждается, что в общей сложности 17 300 аддонов в Chrome Web Store (12,5%) запрашивают разрешение на работу с конфиденциальной информацией.

Помимо этого, специалисты опубликовали список сайтов, на которых отметились проблемы:

  • gmail.com – пароли в виде открытого текста в коде HTML;
  • cloudflare.com – пароли в виде открытого текста в коде HTML;
  • facebook.com (ресурс принадлежит Meta, признанной экстремистской и запрещённой на территории России) – пользовательский ввод можно извлечь с помощью DOM API;
  • citibank.com – пользовательский ввод можно извлечь с помощью DOM API;
  • irs.gov – SSN хранятся в виде открытого текста в коде HTML;
  • capitalone.com – SSN хранятся в виде открытого текста в коде HTML;
  • usenix.org – SSN хранятся в виде открытого текста в коде HTML;
  • amazon.com – данные банковских карт (включая код безопасности) и индекс хранятся в виде открытого текста в коде HTML.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru