



Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Вышел бесплатный дешифратор для пострадавших от вымогателя Key Group

Специалисты нашли изъян в схеме шифрования программы-вымогателя Key Group, что помогло разработать дешифратор. Теперь жертвы вредоноса смогут бесплатно вернуть свои файлы в прежнее состояние.

Инструмент для расшифровки удалось создать специалистам компании EclecticIQ. Согласно описанию, дешифратор работает против версии вымогателя, которая датируется началом августа.

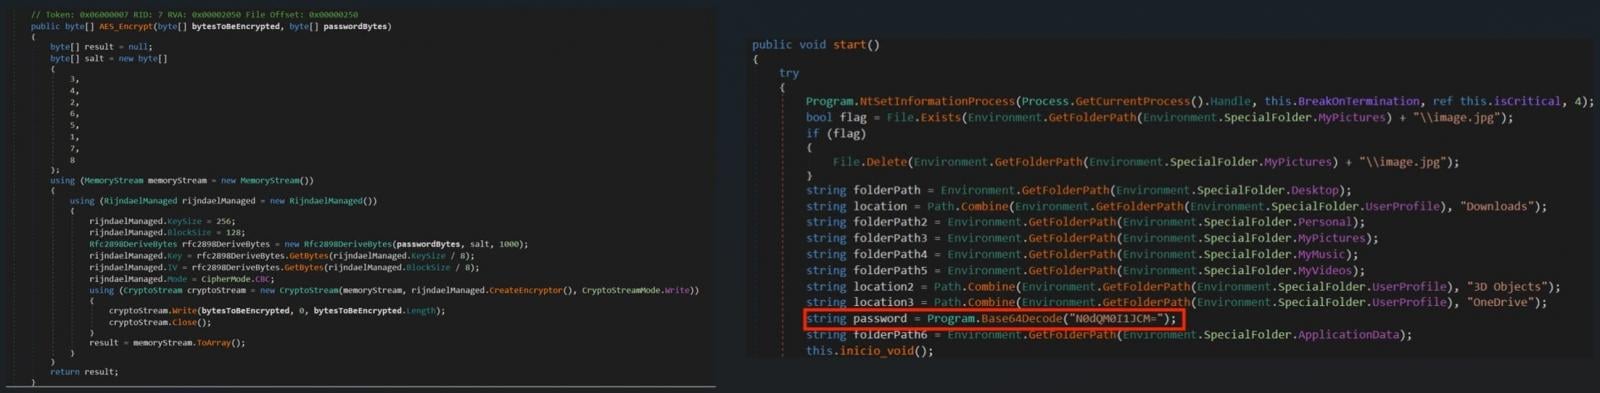
Авторы Key Group всегда утверждали, что их разработка использует AES-шифрование военного уровня, однако на каждом из этапов работы зловреда задействуется статическая соль. Такой подход делает Key Group предсказуемым и позволяет подобрать ключ для расшифровки.

«Вымогатель шифрует данные жертвы в режиме Cipher Block Chaining (CBC) со статическим паролем, который извлекается из ключа с помощью Password-Based Key Derivation Function 2 (PBKDF2). Соль при этом фиксирована», — пишет EclecticIQ в блоге.


Key Group — русскоязычная группировка, ведущая свою активность с начала 2023 года. Злоумышленники атакуют организации из разных сфер, крадут внутренние данные, шифруют файлы и обсуждают выкуп в телеграм-каналах.

В процессе шифрования удаляются оригинальные файлы, а к пострадавшим добавляется расширение .KEYGROUP777TG. Есть подозрение, что авторы Key Group использовали билдер Chaos 4.0 для разработки своего вредоноса.

Киберпреступники используют LOLBins для удаления теневых копий. Кроме того, шифровальщик модифицирует адреса хостов антивирусных продуктов, чтобы помешать им обновиться.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru